EN
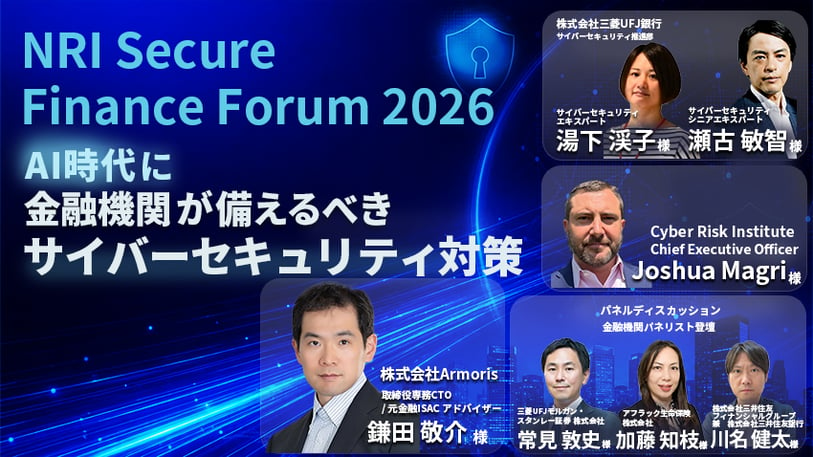
AI時代に金融機関が備えるべきサイバーセキュリティ対策|NRI Secure Finance Forum 2026 レポート
2026.09.15
槻 真由
「自工会/部工会・サイバーセキュリティガイドライン工場領域版」を解説|自動車産業に求められるOTセキュリティ
2026.09.09
大野 亮仁
土川 航太
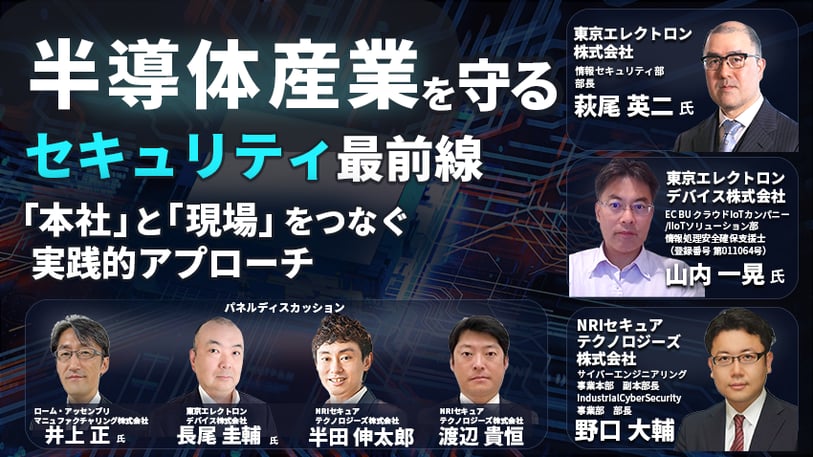
半導体産業のセキュリティ最前線|本社と現場の温度差をどう埋めるか【開催レポート】
2026.09.08
藤野 雄太
生成AIの脆弱性診断は「モデル任せ」では機能しない|精度を左右するハーネス設計と11ステップの診断プロセス
2026.09.07
齋藤 諒人
経産省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」対応ガイド|★4の取得を希望する企業が今するべきことは?
2026.03.03
葛岡 拓真
AIエージェント時代のセキュリティ設計|脅威の71%は検知困難、見えないリスクの本質とは?
2025.08.06
田篭 照博
2020.03.31
大谷 佳裕
2020.03.26
小坂 充
2020.03.19
境 文也
2020.03.02
足立 道拡
2020.02.28
岡本 翠
2020.02.19
NeoSOC
2020.02.14
大橋 謙介
2020.01.30
森 茉莉香
2020.01.24
企画チーム
2020.01.17
神野 宰平
2019.12.27
2019.12.26
栗原 悠磨
2019.12.24
松田 薫
2019.12.20
松井 千晶
2019.12.10
佐々木 美稲
2019.11.28
松宮 / 藤井
2019.11.15
小田島 潤
2019.11.01
2019.10.31
山内 智晴
2019.10.17
延 優介
2019.10.04
2019.09.26
浅井 麻友子
2019.09.18
大島 修
2019.09.13
NIST サイバーセキュリティフレームワーク 2.0を解説|約10年ぶりの大幅改訂、押さえるべき要点とは?
耐量子計算機暗号(PQC)とは?|標準化が進む次世代暗号と各国の対応状況を解説
生成AIのリスクを整理する|3つの観点でリスクと対策を解説
サーバ証明書の有効期限短縮にどう対応する?|自動更新とACME対応のポイントを解説
NIST サイバーセキュリティフレームワーク 2.0 解説セミナー
ソフトウェアサプライチェーンセキュリティの重要性と実践的な対策
自動車業界におけるセキュリティ動向と工場セキュリティ
【全編】澤円氏と考える「セキュリティ人材」に求められる資質と育成のポイント
先進事例から学ぶ DevSecOpsでセキュリティに取り組むコツ
生成AI・AIエージェント時代のセキュリティリスクと対策
迫る!経産省 SCS評価制度
NRI Secure Insight 2025
セキュアファイル交換サービス クリプト便 パンフレット
サービス・製品全般についてもっと詳しく知りたい方はこちら
CASE STUDY
東映アニメーション株式会社
マイクロセグメンテーションによって内部ネットワーク通信を厳密に制御し アニメ製作事業の継続性を強化
丸紅株式会社
丸紅のセキュリティガバナンス改革|ルール・ツール・アセスメントの「三位一体」で実現するグループ統制
西日本旅客鉄道株式会社
JR西日本グループにおける脅威インテリジェンスとアタックサーフェスマネジメントを活用したグループ横断のセキュリティ高度化
日本精工株式会社
基幹システム刷新に合わせ、IT運用プロセスと特権ID管理も標準化サービス版を活用し、少ない負荷でJ-SOXに準じたアクセス制御と監査を実現
EVENT &SEMINAR
2026.09.29
受付中
2026.10.07