






A.
AIシステムの開発・運用・利用の各段階で生じる固有のリスクに、技術とガバナンスの両面で備える取り組みです。従来のITセキュリティが守る「データやネットワーク」に加え、AI特有の振る舞い(推論結果の操作、想定外の挙動、学習データ経由の漏えい等)を対象とします。▶ 関連ブログ:生成AIのリスクを整理する|3つの観点でリスクと対策を解説
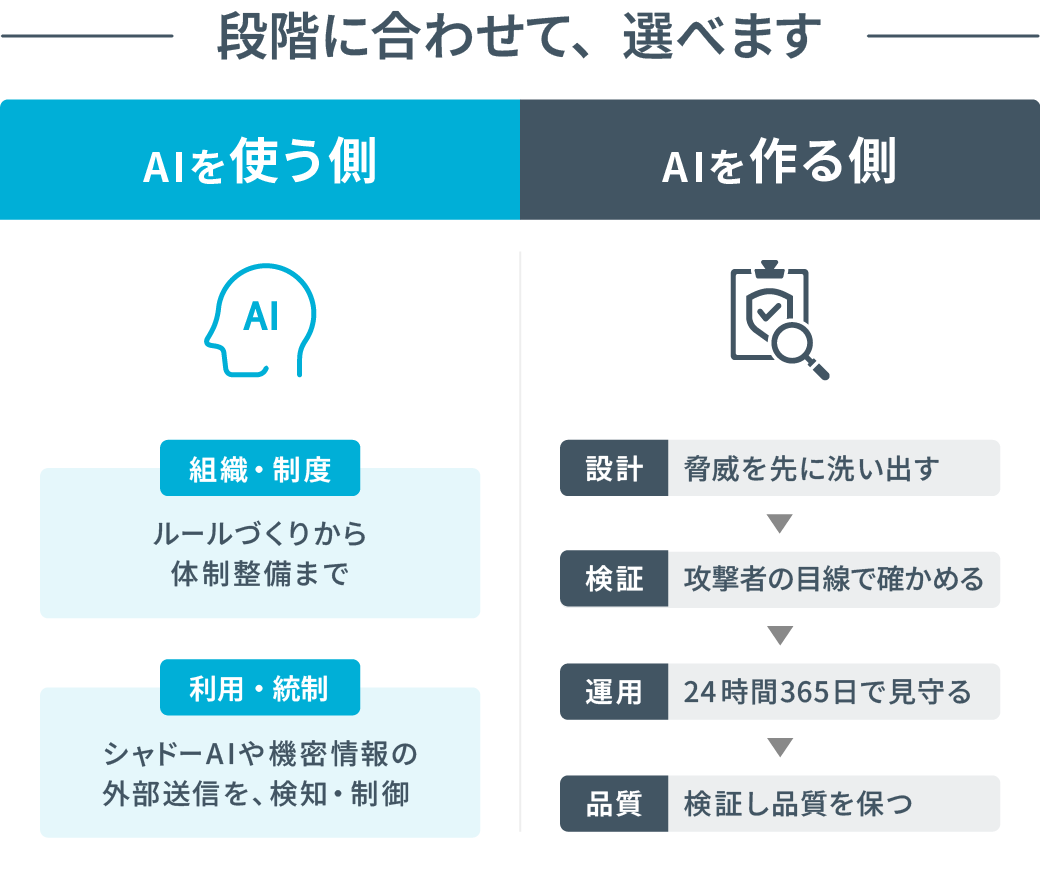
出発点は、自社が AIを『作る側』か『使う側』か、どのリスクが自社に関係するかの整理です。ガバナンスづくり・脆弱性診断・運用監視まで、NRIセキュアが段階に合わせて伴走します。
AIセキュリティとは、AIを「作る・運用する・使う」それぞれの場面で生まれる、
AIならではのリスクに、技術と仕組みの両面で備える取り組みです。立場ごとに、お悩みも備え方も変わります。
攻撃がなくても、AIは誤って動くことがあります。正しく使っていても、情報がもれることがあります。
この「3つの軸」で、自社に関係するリスクを押さえます。


AIサービスや生成AIを、安全に「活用」するための2つのサービスです。
AIシステムやAIエージェントを、安全に「開発・提供」するための6つのサービスです。
設計の段階で潜在的な脅威を洗い出し、リリース後の手戻りを防ぎます。
入出力を対象に、AI特有の脆弱性を、独自ツールと手動検証で網羅的に診断します。
独自ツール「ai-guard」で内部状態を可視化し、従来は見逃されてきた脅威を捉えます。
入出力を24時間365日の体制で常時監視。新たな攻撃手法にも継続して対応します。
本番環境で内部状態まで継続監視し、入出力だけでは見えない異常を捉えます。(PoC受付中)
国際標準規格への適合性を客観的に検証し、開発から運用まで一貫して品質を保ちます。
※「深層型」は独自ツール「ai-guard」でAIエージェントの内部状態まで可視化する上位サービスです。ガバナンス・利用統制は、作る側・使う側の両方を支える土台です。
AI時代の脅威に備えるための、関連するセキュリティ診断サービスです。
フロンティアAIと独自の検証基盤(ハーネス)を組み合わせて未公表の脆弱性を検出し、独自シグネチャを含む対応策を提示します。
OWASPが定義するAgentic AIの17脅威[3]のうち、入出力だけを診る従来手法では見落とされやすいものが多数あります。だからこそ、内部状態まで見る必要があります。
AI Red/Blue/Yellow Teamは、スタンフォード大学でAIの信頼性研究に従事した専門家が自ら設計しました[4][5]。国内外のAIセーフティ・ガイドラインやOWASPガイドライン策定に直接参画[6][7]し、公開情報を後追いするのではなく、脅威が生まれる現場の知見を反映し続けています。
サイバー攻撃の多くは、古典的な手法の進化形です。2000年の設立以来、企業ネットワーク・Web・クラウドと変化する攻撃の最前線に立ち続けてきたからこそ、AIという新領域でも「どこに脆弱性が潜むか」を先んじて見抜けます。
AIセキュリティには、脆弱性を見つける技術力と、組織として安全に使い続けるガバナンス力の両方が必要です。NRIセキュアはセキュリティコンサルティングの専業企業として、技術診断から組織体制の整備まで、一社で完結して支援します。
AI Blue Teamは、OWASP「AI Security Solutions Landscape」(2025年Q1版)に掲載され、AIエージェントを対象とする深層型 AI Red Teamは、2026 Q2の最新版に掲載されたグローバルソリューションです。[8][9]
AIセキュリティは「何が論点か」を整理するところから難しい領域です。どのサービスが合うか分からない段階でも、貴社の状況を伺ったうえで、優先順位の整理から伴走します。
金融・製造・流通をはじめ、幅広い業界の大手企業へのAIセキュリティ支援実績があります。業界固有の規制・ガイドラインを熟知した専門チームが担当します。
対外向けAI倫理ポリシーの策定から社内の合意形成まで伴走。外部監査にも耐える方針と、現場が使える運用ルールを同時に整備。
生成AI・アプリ・クラウド環境を横断したリスク診断とガイドライン改訂により、チャットボットで扱える社内情報の範囲を拡大(※)。
※ リスクの点検と対策のご提案であり、個人情報を扱っても問題ないことを保証するサービスではありません。
業務ユースケース起点の「AI品質基準」を体系化。経営層がAIサービスのリリース可否を、明確な根拠に基づいて判断できる状態に。
セキュリティに加えて倫理性・公平性まで含めた総合診断により、対外向けチャットボットのブランド毀損リスクを低減。
課題が固まっていない段階でも大丈夫です。
AIを「使う」側も「作る」側も、貴社の段階に合わせてご支援します。