
導入の背景や課題
ラテラルムーブメントを防ぐには内部ネットワーク通信の確実な制御が必要と判断
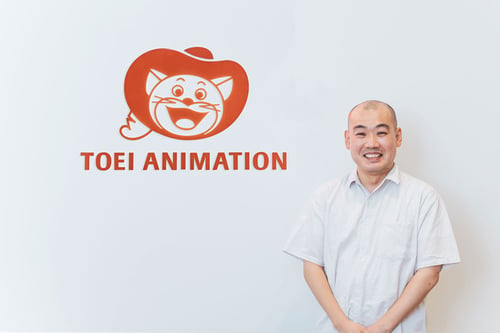
 東映アニメーション株式会社 経営管理本部 情報システム部 セキュリティ室長 高村伸人氏
技術の進展に伴いアニメ製作の現場ではデジタル化が進み、端末(パソコン)やワークステーションは製作に不可欠な「道具」の一つとなっています。私たちには、その道具を必要な時に常に利用できる環境を整え、円滑な作品製作を支えることが求められています。
製作チームが存分にクリエイティビティを発揮できるよう自由度を高めたい思いもありますが、統制の効かない野放図な利用によってセキュリティ侵害が起こる事態は避けなければなりません。特に昨今は、ランサムウェアをはじめとするサイバー攻撃が高度化・増加しているため、安全にIT環境を利用し、大規模な業務停止につながるリスクをできる限り低減することを念頭に置いて、システムの導入や設計を考えています。
中でも優先的に対処したかったのが端末です。サーバであればIT部門の管理下にあって状況を把握でき、定期的にバックアップも取得しているため、何かがあっても元に戻すことができます。しかし端末は、リモートワーク環境も含め物理的に異なる場所にバラバラに存在しており、正確に状態を把握して制御するのは困難です。
その上、ランサムウェアをはじめとする昨今のサイバー攻撃では、社内システムへの侵入後、端末から別の端末へと侵入範囲を広げていくラテラルムーブメントと呼ばれる手法が用いられます。こうして端末が侵害されてしまうと、営業をはじめとする本社側の業務も、製作現場の業務も止まってしまう恐れがあります。それを防ぐため、端末同士の通信を必要最小限に制御できる仕組みが必要だと考えていました。
選定のポイント
段階的な導入がしやすく、意図通りの動作を実現するIllumioを採用
どのように端末の通信を制限し、守るかですが、VLANによる拠点単位、部署単位のネットワークセグメンテーションにとどまらず、端末単位で「どの通信を許可し、どの通信を制限すべきか」をきめ細かく制御しなければ、脅威の封じ込めは難しいと考えました。
そこで着目したのが、エージェント型のマイクロセグメンテーションツールによる制御です。同じような制御をネットワーク機器との連携によって実現する方法もありますが、機器そのものの入れ替えが必要になるためコストや工数がかさみ、時間もかかります。迅速な導入が可能という点も含め、エージェント型が我々に適していると判断しました。
当初は、別のソリューションの導入を進めていました。しかし、検証を重ねる中で期待した動作や効果が得られず、代替策を検討する必要がありました。そうした中で候補に挙がったのがIllumioでした。
「止めるべき内部ネットワーク通信を適切に止めることができる」という説明に好印象を抱きました。その上で、自社の意図通りに通信を制限できるか、また制限すべきではない通信まで止めて業務に影響を及ぼさないか確認するため、2025年1月から3月にかけて検証を実施しました。その結果、想定通りに問題なく動作することを確認でき、実運用においても効果が期待できると判断したため採用を決定しました。
また、Illumio日本法人によるサポート体制に加え、パートナーであるNRIセキュアが間に入ることで、さまざまな支援を得ながら導入・運用できることも期待しました。導入側が製品に合わせるのではなく、我々の課題に寄り添いながら、かゆいところに手の届くケアとともにしっかり進めていただき、非常に感謝しています。
導入の効果
端末環境のマイクロセグメンテーションを実現
導入決定後は5ヶ月ほどで、社内のパソコンおよびサーバなど約1800台にIllumioを迅速に展開し、運用を開始しました。
ただ、端末間の通信をいきなり一斉に制御すると、予期せぬ影響が生じる可能性もあります。製作に利用しているアプリケーションの一部で端末同士の通信を行っていることを事前に把握していたため、まずIllumioを導入してログ収集のみを行い、想定していたアプリケーションと不一致がないかどうか裏付けを取る期間を置いた後に、本格的な制限を開始しました。また、本社内から開始し、次にスタジオに広げていくという具合に、対象機器に関しても段階的に広げていきました。
NRIセキュアの支援を得ることで、こうしたプロセスを丁寧に進めることができました。定期的にミーティングを行い、Illumioのログと自分たちが行いたい制御内容を照らし合わせながら、どうすればうまく使いこなせるかを一緒に考えていきました。
我々の環境ではすべての端末に対し、「端末同士の通信は原則禁止し、一部の例外アプリケーションのみ、特定のポートでの通信を許可する」という厳密なポリシーを適用しています。にもかかわらず現時点まで、業務に思わぬ影響が生じたり、従業員から問い合わせが寄せられたりすることはなく、大きなトラブルなく運用できています。
セキュリティ担当者として最も大きな効果だと感じているのは、重大なセキュリティ事故につながり得る端末間の横方向の通信(ラテラルムーブメント)を抑制できることです。仮に一台の端末が侵害され、脆弱性を悪用した攻撃が試みられた場合でも、端末間の通信経路を制限することで侵害範囲の拡大を抑えられるため、大きな安心感につながっています。攻撃者がIllumio自体を停止させれば横展開が可能になるリスクは残りますが、そのためには追加の権限取得や操作が必要となるため、攻撃者にとって横展開の難易度を高めることができます。
我々はマイクロセグメンテーションを、端末間の通信を制御できる状態を維持し、担保する存在と捉えており、そこに価値があると考えています。
今後の展望
次なる目標はサーバ環境へのマイクロセグメンテーション展開
近年、AI技術の発展も相まって、ITシステムに見つかる脆弱性は増加の一途をたどっています。こうした脆弱性を放置していいわけではありませんが、あまりに数が多すぎて、早期に手を打ち切れない恐れもあります。しかしマイクロセグメンテーションを適用しておけば、仮に悪用されてもその先何もできないという効果は大きいように思います。
端末環境のマイクロセグメンテーション実現が一通り完了した次のステップとして、サーバ環境のマイクロセグメンテーションを推進しています。ただしサーバの場合、外部への通信が主となる端末と異なり、さまざまなアプリケーションが通信を受け取って処理を行うため、やや話が複雑です。このため、どのサーバがどことどのような通信を行っているかを整理しながら、段階的な通信制御の実装を進めています。
Illumioの導入によって通信を制御するだけでなく、どのような通信が発生しているかも明確に把握できるようになりました。この情報をより深く分析し、次にどのようなことが起こる恐れがあるか、予兆分析を行ったり、取るべきアクションについての洞察が得られたりするようになれば、さらに深く活用できると期待しています。
今後はAI技術の発展も相まって、引き続きさまざまな脅威が考えられますが、これまでと変わらず、全方位にわたって基本的な対策をさらに強化し、事業を支えていきたいと考えています。
※本文中の組織名、職名は2026年12月時点のものです