
リアルタイムフィッシング(real-time phishing)とは、利用者が偽サイトに入力したID・パスワードやワンタイムパスワードを、攻撃者がリアルタイムで正規サイトへ中継し、ワンタイムパスワード方式の多要素認証を突破して不正ログインを行うフィッシングの手口です。
一度しか使えない認証コードも有効時間内に悪用されるため、多要素認証を設定していても被害につながるおそれがあります。
リアルタイムフィッシングの攻撃の手口
攻撃者は、銀行や証券会社、業務用クラウドサービスなどを装ったメールやSMSを送り、利用者を正規サイトに似せた偽サイトへ誘導します。
攻撃は、一般的に次のような流れで行われます。
偽サイトへの誘導:
「アカウントが停止される」などの通知を送り、偽サイトでID・パスワードを入力させます。

認証情報の中継:
攻撃者は取得したID・パスワードを、直ちに正規サイトへ入力(中継)します。

認証コードの要求を中継:
正規サイトからの認証コードの要求を利用者に中継します。

認証コードの窃取:
利用者が偽サイトに入力したワンタイムパスワードを窃取し、正規サイトへ中継します。

不正ログイン:
正規サイトで認証が成立すると、攻撃者が利用者になりすましてアカウントへアクセスします。
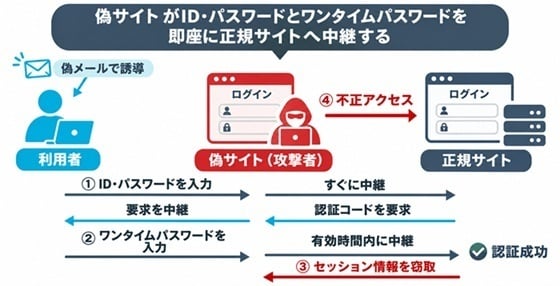
この手口は、攻撃者が利用者と正規サイトの間に入り込む中間者攻撃と共通する特徴を持ちます。盗んだ認証情報を後から悪用する一般的なフィッシングとは異なり、利用者の認証操作に合わせて情報をリアルタイムで中継する点が特徴です。なお、通信を中継するタイプでは、ログイン状態を維持するセッション情報が盗まれる場合もあります。
リアルタイムフィッシングによる被害・影響
不正ログインが成立すると、アカウントの乗っ取りや個人情報の窃取、不正送金、不正な証券取引などにつながる可能性があります。企業では、従業員のアカウントを悪用され、業務用クラウドサービス内のメールや機密情報へ不正にアクセスされるおそれもあります。
多要素認証(MFA)は、パスワードのみの認証よりも安全性を高めます。しかし、SMSや認証アプリで受け取ったワンタイムパスワードを偽サイトに入力すると、その情報が攻撃者によって正規サイトへ中継される可能性があります。そのため、ワンタイムパスワードの有効期限を短くするだけでは、十分な対策とはいえません。
リアルタイムフィッシングへのセキュリティ対策
リアルタイムフィッシングへの対策では、偽サイトへの認証情報の入力を防ぐとともに、盗まれた情報だけではログインできない仕組みを整えることが重要です。
利用者は、メールやSMSに記載されたリンクから直接ログインするのではなく、公式アプリや事前に登録したブックマークからアクセスすることが推奨されます。また、心当たりのない認証コードの通知には注意が必要です。
技術的な対策としては、フィッシング耐性のある認証方式が有効です。例えば、Passkeys(パスキー)は、認証情報が正規サイトのドメインと結び付いているため、偽サイトを介した攻撃を防ぎやすいという特徴があります。
企業では、認証方式の強化に加え、不審なメールの検知・遮断、アクセス履歴の監視、従業員教育や通報体制の整備など、多層的な対策が求められます。
万一、偽サイトに認証情報を入力した場合は、速やかに管理者やサービス提供者へ連絡する必要があります。状況に応じてパスワード変更、ログインセッションの無効化、不正な取引やアクセス履歴の確認などを行います。