




国内では2026年秋に入ってから、不正アクセスによる情報漏洩の公表が相次いでいます。通販サイト、自動車情報サイト、大学、ゲームメーカー、金融機関と、業種や規模を問わず被害が発表されており、「自分の情報も、どこかで漏れているかもしれない」と感じている方も多いのではないでしょうか。
こうした状況を受けて、古川デジタル大臣は10月6日の記者会見で「サイバー攻撃は企業や組織だけの問題ではない」と述べ、国民一人ひとりに向けて3つの基本対策を呼びかけました。パスワードの使い回しをやめる、多要素認証を設定する、不審なメール・SMSに注意する、の3つです。
どれも目新しい話ではありません。しかし、「なぜ今それが必要なのか」「具体的に何から手をつければよいのか」を、最新の事例とあわせて理解している方は、意外に少ないのではないでしょうか。
本記事では、大臣が挙げた3つの基本対策を、2026年10月に公表された事例をもとに、専門知識がなくても実践できる形で解説します。企業・組織でセキュリティを担当されている方は、従業員や家族への注意喚起にもご活用ください。
-
<この記事の要点>
-
■ 2026年に不正アクセスで漏れたおそれのある個人情報は、のべ1億6,500万人分を超えました。どの事案も利用者側に落ち度はなく、「自分の情報はどこかで漏れる」前提で考えるのが現実的です。
-
■ 情報の流出そのものを利用者が防ぐことはできません。しかし、漏れた情報を別のアカウントの「鍵」として使わせないことは、利用者自身の行動で被害を大きく減らせます。大臣が挙げた3つの対策は、すべてそのためのものです。
-
■ ①パスワードの使い回しをやめる、②多要素認証を設定する、③不審なメール・SMSに注意する。いずれも特別な知識は不要で、今日中に取りかかれます。記事の最後に、10分でできるチェックリストを掲載しています。
何が起きているのか――2026年秋の情報流出
まず、昨今の状況を数字で確認します。
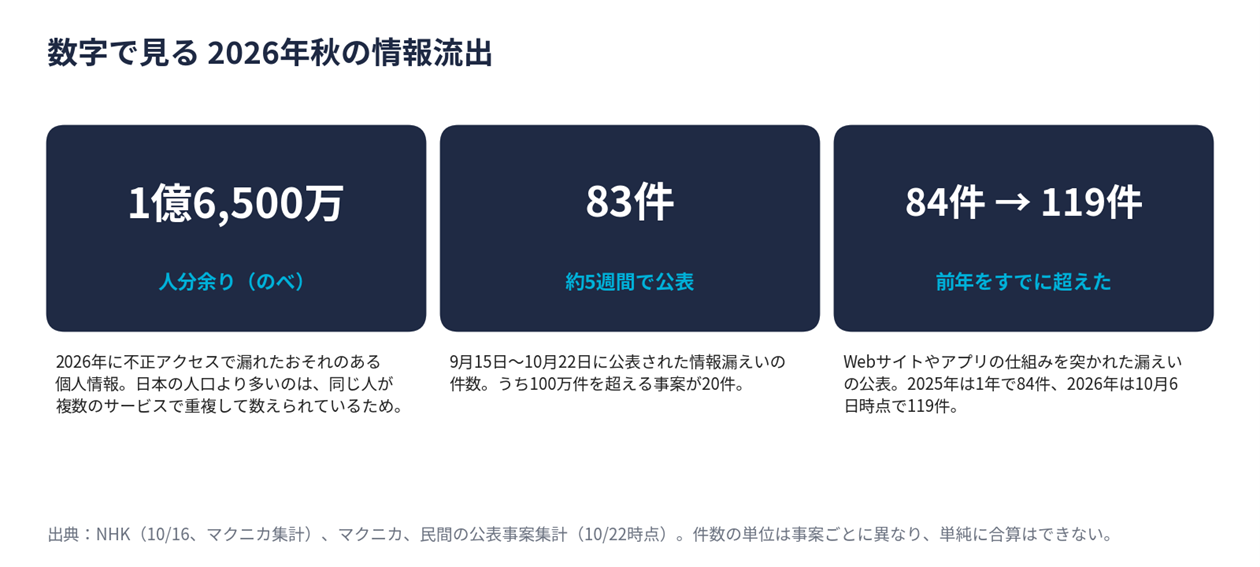
マクニカの集計(NHK、10月16日報道)によると、2026年(10月中旬時点)に不正アクセスで漏れたおそれのある個人情報は、のべ1億6,500万人分を超えました。日本の人口を上回っているのは、同じ人が複数のサービスで重複して数えられているためです。裏を返せば、多くの人がすでに「どこかで漏れている」と考えるほうが現実的だ、ということになります。
また、9月15日から10月22日までの約5週間だけで83件の情報漏洩が公表されました。Webサイトやアプリの仕組みを突かれた漏洩の公表件数は、10月6日の時点で119件に達し、2025年の1年分(84件)をすでに上回っています。なお、件数の数え方は事案によって「件」「人」「アカウント」と異なるため、単純に合算できない点には注意が必要です。
10月中旬以降も、身近なサービスで公表が相次ぐ
具体的な事例を見てみましょう。10月16日から27日までの約2週間に公表されたものだけでも、次のような事案があります。
|
公表日 |
サービスの種類 |
漏れた情報(おそれを含む) |
|
10月16日 |
通販系サイト |
利用者 約2,335万人分。うち約209万人分はカード番号の一部など |
|
10月21日 |
自動車情報サイト |
問い合わせた人の氏名・住所など 最大約371万件 |
|
10月21日 |
高等教育機関 |
学生・卒業生・教職員 7万7,851人の氏名・学籍番号・大学メールアドレス |
|
10月22日 |
ゲームメーカー |
約1,177万件のメールアドレスなど。196件はパスワードを書き換えられた |
|
10月27日 |
金融機関 |
顧客のメールアドレス(お知らせメールの配信を委託した会社が攻撃された) |
表1. 2026年10月16〜27日に公表された主な事案
各組織の発表および報道に基づく。件数は発表時点の値で、今後変わることがある。
これらに共通するのは、利用者は何も悪いことをしていないのに、情報が漏れているという点です。攻撃されたのは、サービスを運営する企業や、その委託先です。10月27日の金融機関の事例では、お知らせメールの配信を任せていた外部の会社が攻撃されました。最近は、こうした「委託先」が狙われるケースが目立っています。
なぜ「自分ごと」なのか――漏れた情報は、別のアカウントの鍵になる
「利用者に落ち度がないなら、自分にできることはないのでは」と思われるかもしれません。しかし、流出した情報がその後どう使われるかを追っていくと、利用者にしか止められない段階があることが分かります。
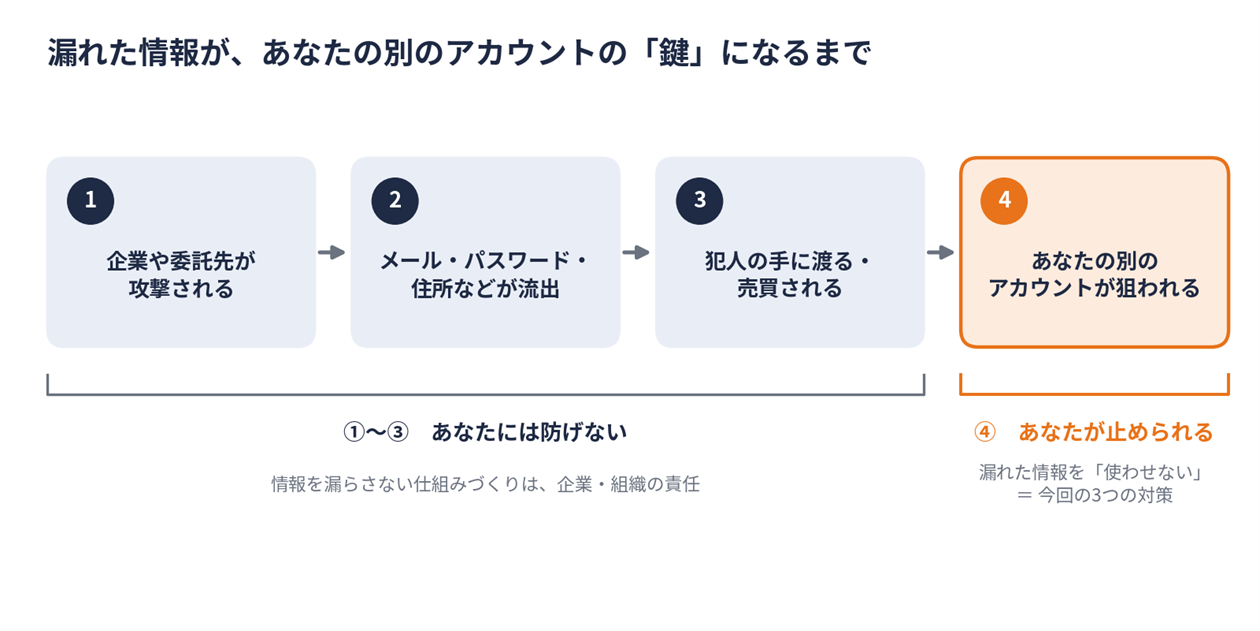
流れを整理すると、まず企業やその委託先が攻撃され(①)、メールアドレスやパスワード、住所などが流出します(②)。それが犯人の手に渡り、売買されます(③)。そして最後に、その情報が、あなたの使っている別のサービスへのログインや、あなた宛ての偽メールに使われます(④)。
①から③までは、利用者にはどうすることもできません。情報を漏らさない仕組みをつくるのは、情報を預かる企業や組織の責任です。一方で④、つまり漏れた情報を「別のアカウントの鍵」として使わせないことは、利用者自身で止められます。
大臣が呼びかけた3つの対策は、いずれもこの④の段階で被害を減らすためのものです。
政府の呼びかけと、その後の動き
古川デジタル大臣は10月6日の記者会見で、「サイバー攻撃は、企業や組織だけの問題ではない」「基本的な対策を徹底することで、多くの被害は防ぐことができる」と述べたうえで、国民に3つの対策を呼びかけました。その後も、政府の動きは続いています。
|
日付 |
動き |
|
10月6日 |
古川デジタル大臣が記者会見で、国民に3つの基本対策を呼びかけ |
|
10月8日 |
関係省庁会議。警察庁は「情報が流出した企業を装う偽メール」への注意を呼びかけ |
|
10月14日 |
国家サイバー統括室が、企業に対策の徹底を要請 |
|
10月26日 |
サイバーセキュリティに関する関係閣僚会議。高市首相が対策強化を指示し、「緊急対策パッケージ」を取りまとめへ |
表2. 政府の主な動き(2026年10月)
デジタル庁、警察庁、国家サイバー統括室の発表および報道に基づく。
政府が企業側の対策強化を急ぐ一方で、それと並行して「個人ができることもやっておこう」というのが大臣のメッセージです。大臣が挙げたのは、次の3つでした。
- パスワードの使い回しをやめる――「1本の合鍵で全部の部屋が開く」状態をやめる
- 多要素認証を設定する――パスワードが漏れても、スマホや指紋という「2つ目の鍵」で止める
- 不審なメール・SMSに注意する――リンクは押さず、公式アプリや公式サイトから確かめる
いずれも特別な知識は必要なく、今日中にできることばかりです。ここからは、最新の事例と、具体的に何をすればよいかを1つずつ見ていきます。
対策1:パスワードの使い回しをやめる
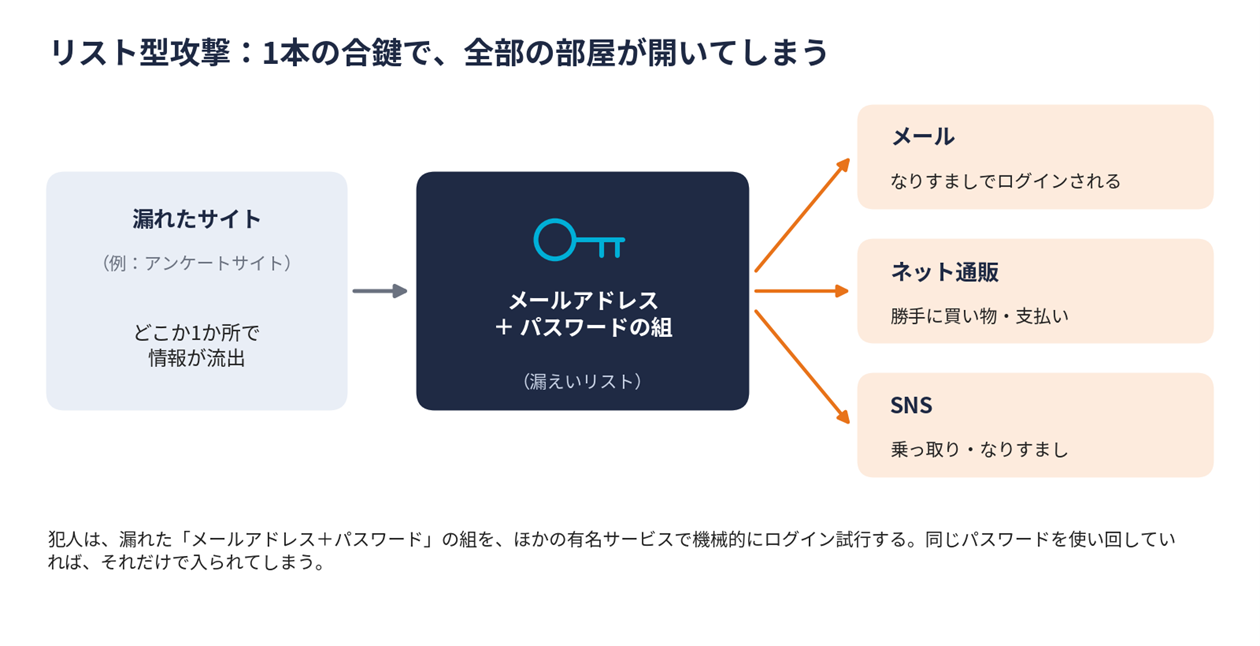
「1本の合鍵」で全部の部屋が開いてしまう(リスト型攻撃)
同じパスワードを複数のサービスで使い回すのは、家も自転車もロッカーも1本の合鍵で開く状態と同じです。
犯人は、どこかで漏れた「メールアドレスとパスワードの組」のリストを使い、メール、ネット通販、SNSといったほかの有名サービスで機械的にログインを試します。これを「リスト型攻撃」と呼びます。同じパスワードを使っていれば、それだけで入られてしまうおそれがあります。
事例:アンケートサイトからの流出で、ポイントが勝手に交換された
10月5日に公表された事例では、アンケートに答えるとポイントがもらえるサイトから、最大約95万人分の会員情報が流出しました。611件・約287万円分のポイントが、本人の知らないうちにAmazonギフトコードに交換されています。運営会社は「同じパスワードを他のサービスでも使っていれば、そちらも変更を」と呼びかけました。
ポイント目的で気軽に登録したサイトのパスワードが、会社や学校のアカウントと同じだったら、と想像してみてください。
今日からできること
対策のコツは、パスワードを「覚えようとしない」ことです。
- 覚えずに、スマホに任せる:iPhoneの「パスワード」アプリやGoogleパスワードマネージャーは最初から入っていて、長くランダムなパスワードを自動で作り、保存してくれます。
- 会社や学校のパスワードは「そこだけ」で使う:重要な連絡が届く入口です。ほかのサービスには絶対に使わないでください。
- 変える順番を決める:すべてを今日変えるのが大変なら、優先順位をつけましょう。
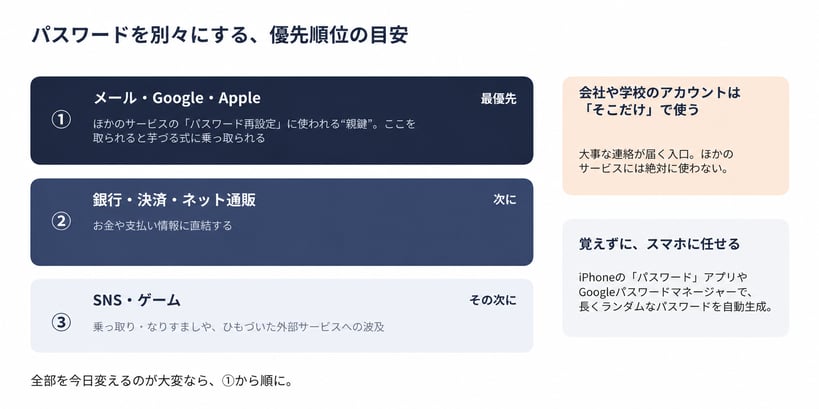
最優先はメール(Microsoft、Yahoo! など) と、Google・Appleのアカウントです。ここを取られると、「パスワードを忘れた」機能を使って、ほかのサービスまで芋づる式に乗っ取られてしまうおそれがあります。次に銀行・決済・通販、その次にSNSやゲームです。
避けたいのは、「名前+誕生日」をどこでも使う、末尾の数字だけ変えて使い回す、好きな人物やキャラクターの名前に「123」を付ける、といったパターンです。推測されやすく、使い回しと変わりません。
対策2:多要素認証を設定する
パスワードが漏れても「2つ目の鍵」で止める
多要素認証は、ログインのときに「知っているもの(パスワード)」「持っているもの(スマホ)」「自分自身(指紋・顔)」のうち、種類の違う2つ以上を組み合わせる仕組みです。サービスによっては「2段階認証」「2要素認証」という名前で設定画面に表示されます。
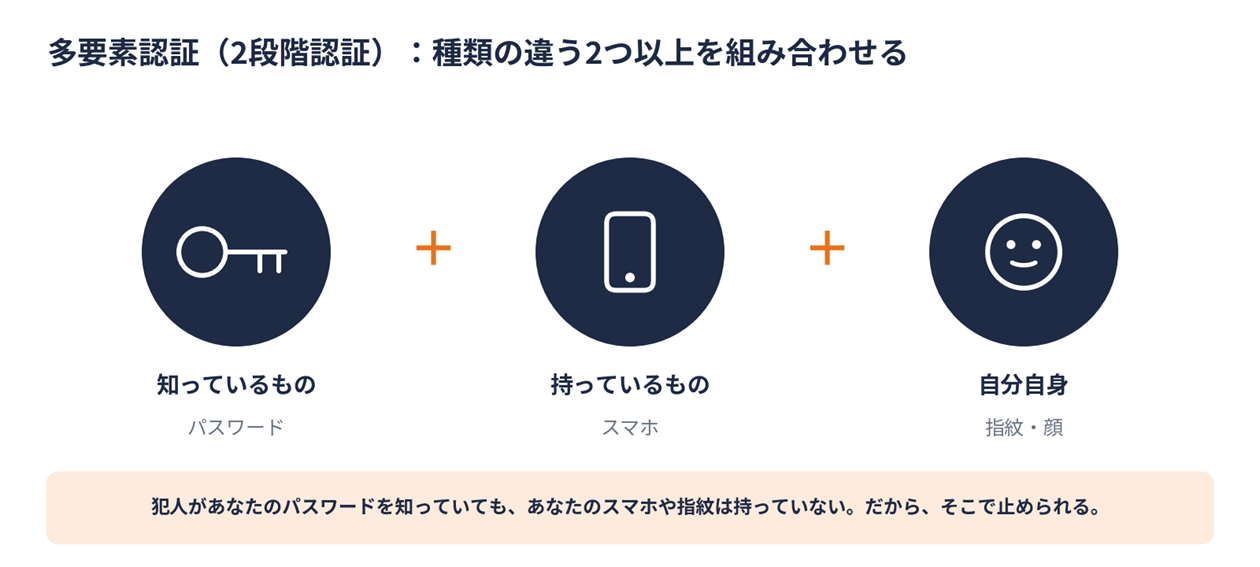
犯人があなたのパスワードを知っていても、あなたのスマホや指紋までは持っていません。そのため、パスワードだけの場合に比べ、不正ログインを大きく防ぎやすくなります。
事例:ゲームのアカウントから、住所まで
10月22〜23日に公表されたゲームメーカーの事例では、約1,177万件のメールアドレスなどが流出し、196件のアカウントでパスワードが勝手に書き換えられました。そのうち19件では、ひもづいた通販サイトの氏名・住所・購入履歴まで閲覧されています(カード情報は含まれていません)。
パスワードの書き換えに至った原因は公表されていませんが、パスワードだけで守っているアカウントは、パスワードが知られた時点で、不正ログインを防ぐ手立てがなくなります。ゲームや通販のアカウントも「ついで」ではありません。多要素認証を設定できるサービスでは、有効にしておきましょう。
どれを選ぶべきか――強さの目安と、見落としがちな落とし穴
多要素認証にはいくつかの方式があり、強さに差があります。
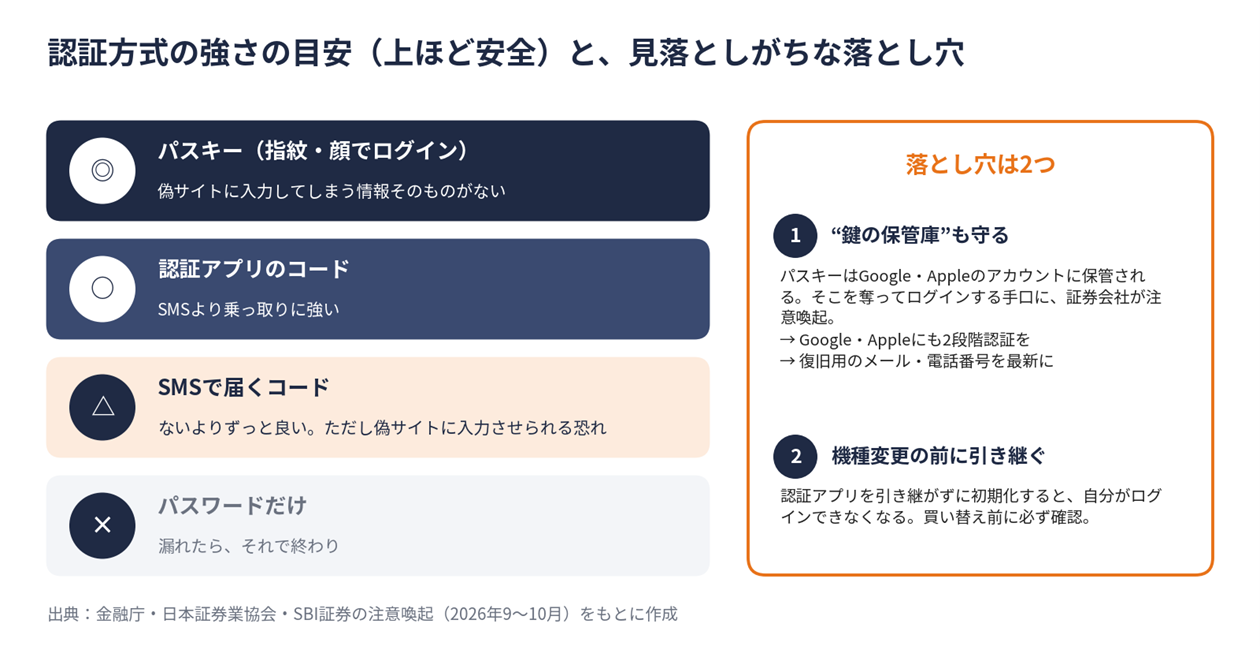
現時点で最もフィッシングに強い方式とされているのが、パスキーです。パスキーは本物のサイトとだけ結びついた仕組みのため、偽サイトに誘導されても悪用されにくいのが特長です。金融庁や日本証券業協会も、フィッシングに強い認証としてパスキーへの切り替えを呼びかけています。次が認証アプリのコード、その次がSMSで届くコード、最後がパスワードだけ、という順です。
ただし、落とし穴が2つあります。
1つ目は「鍵の保管庫」です。パスキーは多くの場合、GoogleやAppleのアカウントに保存・同期されるため、そこを奪われると入口になります。ある証券会社は10月、この手口に注意を呼びかけました。Google・Appleのアカウントにも多要素認証を設定し、復旧用のメールアドレス・電話番号を最新のものにしておきましょう。
2つ目は機種変更です。認証アプリを引き継がずにスマホを初期化すると、自分自身がログインできなくなります。買い替えの前に、必ず引き継ぎを確認してください。
対策3:不審なメール・SMSに注意する
本物そっくりの通知が、パスワードもコードも奪う(リアルタイムフィッシング)
大臣は、実在する企業や行政機関を装ってIDやパスワードを盗む「フィッシング」の被害が増えていると指摘しました。最近の手口として知っておきたいのが「リアルタイムフィッシング」です。
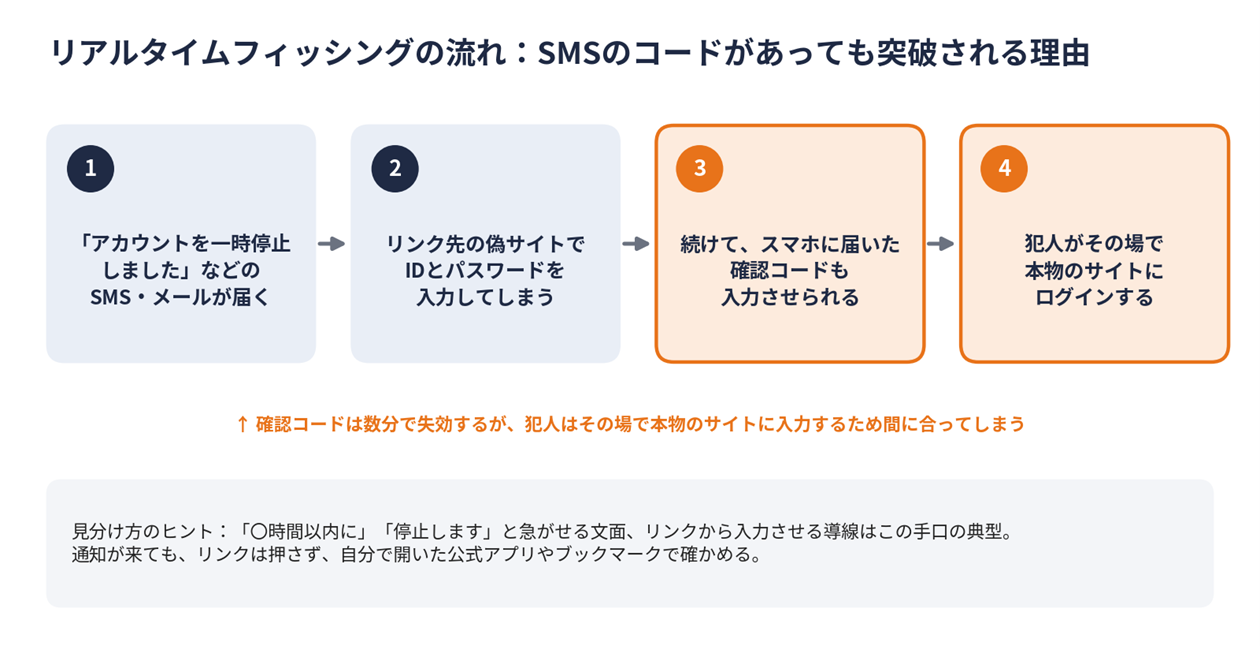
「アカウントを一時停止しました」といったSMSやメールで偽サイトに誘導し、IDとパスワードを入力させます。続けて、スマホに届いた確認コードまで入力させ、犯人はその場で本物のサイトにログインします。SMSのコードによる2段階認証でも突破されることがあるのは、このためです。
流出ニュースのあとは「便乗」に注意
フィッシング対策協議会への報告は、2026年7月の1か月だけで66,119件にのぼり、最も多かったのは大手通販サイトをかたるもの(約37%)でした。
さらに、大きな流出ニュースのあとには、その企業を装った「お詫び」や「返金手続き」の偽メールが増えます。警察庁も、情報が漏れた企業を装う偽メールに注意を呼びかけています。
受け取りがちな「それっぽい」メッセージ
どのようなメッセージが届くのか、よくある手口をもとにした説明用の例を挙げます。
|
届くメッセージの例 |
見分け方・対処 |
|
【宅配便】お荷物をお届けしましたが不在のため持ち帰りました。再配達はこちら https://… |
心当たりがあっても、公式アプリや追跡番号で確認する |
|
【大手通販】お支払い方法に問題があります。24時間以内に更新しないとアカウントを停止します |
「〇時間以内」「停止」と急がせるのは常套手段 |
|
【〇〇部 管理センター】メールボックスの容量が上限に達しました。こちらからログインして拡張してください |
組織のアカウントを狙う定番。社内ポータルなどで確認する |
|
【〇〇銀行】不正アクセスによる情報流出のお詫び。ご本人確認のうえ、返金手続きをお願いします |
流出ニュースへの便乗。銀行がメールで暗証番号やパスワードの入力を求めることは、通常ありません。 |
表3. よくある手口をもとにした説明用の例
※実在のメッセージではありません。
メッセージにあなたの名前や会員番号が正しく書かれていても、本物の証拠にはなりません。漏れた情報を使っているだけかもしれないからです。
リンクは押さず、自分で「公式」へ
大臣の呼びかけは、メールやSMSのリンクを安易に開かず、必ず公式サイトや公式アプリからアクセスする、というものでした。日常の行動としては、次の4点を意識してください。
- 公式アプリ・ブックマークから:通知の内容は、自分で開いた公式アプリやブックマークで確かめる。見た目が本物でも、リンクは押さない。
- 急がせる文面ほど、ひと呼吸:焦らせて考える時間を奪うのが手口。家族や同僚に「これ本物?」と見せるだけでも防げることがある。
- コードは誰にも教えない:確認コードや暗証番号は、電話・SMS・DMで聞かれても答えない。「サポート」を名乗る電話も同じ。
- 迷ったら相談:会社や学校なら、各組織の情報管理部門へ。お金の被害は消費者ホットライン「188」、犯罪かもしれないと思ったら警察相談専用電話「#9110」。
もしも「あなたの情報が流出しました」と連絡が来たら
実際に流出の連絡を受け取ったときの手順も、確認しておきましょう。
流出の連絡を受け取ったときの5つの手順
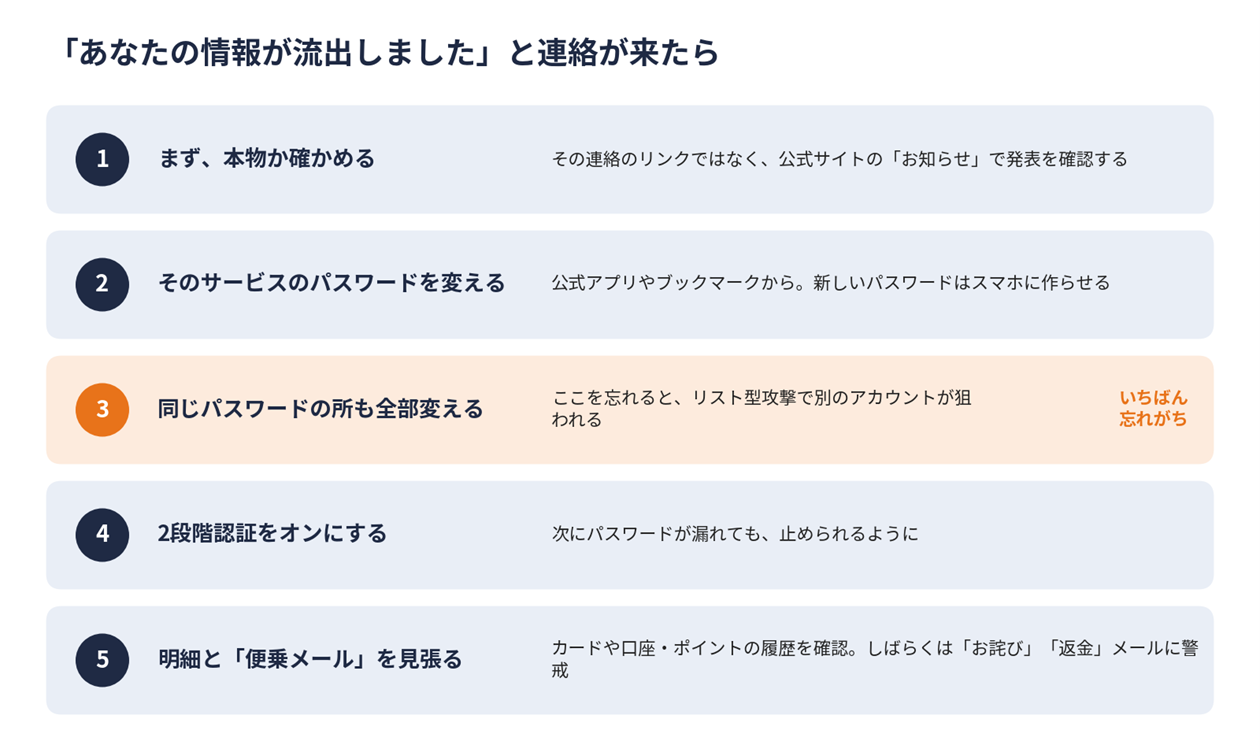
まず、その連絡自体が偽物かもしれません。リンクは押さず、公式サイトの「お知らせ」で本当に発表されているかを確認します。次に、そのサービスのパスワードを、公式アプリやブックマークから変更します。
いちばん忘れがちなのが3番目、同じパスワードを使っていたほかのサービスもすべて変えることです。ここを怠ると、リスト型攻撃で別のアカウントが狙われるおそれがあります。あわせて多要素認証をオンにし、カードや口座、ポイントの履歴をしばらく確認してください。「お詫び」「返金」をうたう便乗メールにも、警戒が必要です。
それでも対処に迷うときは、公的な相談窓口を利用しましょう。国家サイバー統括室の「サイバー対応特設サイト」(cyber.go.jp)に、警察庁や情報処理推進機構(IPA)などの、個人・事業者向けの相談窓口がまとめられています。
<国家サイバー統括室:サイバー対応特設サイト>
今日やってほしい、10分チェック
ここまでの内容を、スマホを開いて10分で確認できるチェックリストにまとめました。
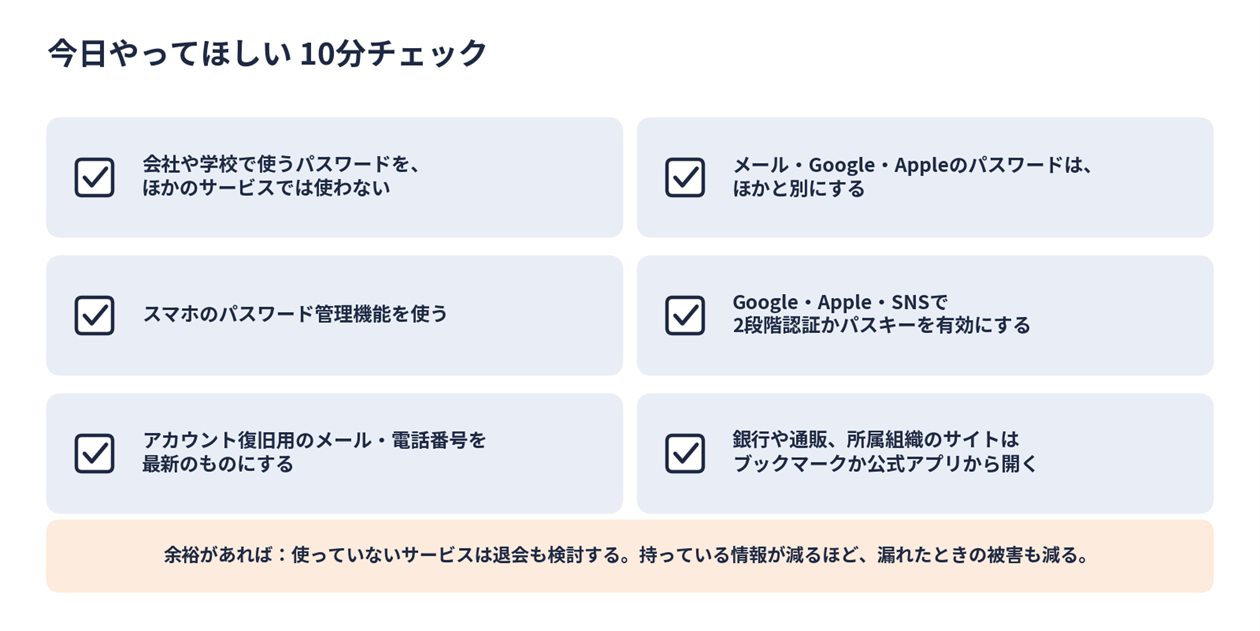
- 会社や学校で使うパスワードを、ほかのサービスでは使っていないか
- メール・Google・Apple・その他アカウント(Microsoft、Yahoo! など) のパスワードは、ほかと別になっているか
- スマホのパスワード管理機能を使い始めたか
- Google・Apple・SNSで、多要素認証かパスキーを有効にしたか
- アカウント復旧用のメールアドレス・電話番号は、今使っているものになっているか
- 銀行や通販、所属組織のサイトは、ブックマークか公式アプリから開いているか
余裕があれば、使っていないサービスの退会も検討してください。持っている情報が減るほど、漏れたときの被害も減ります。
まとめ――「漏れる前提」で、悪用させない
今の状況では、自分の情報がどこかで漏れていることを前提に考えるほうが現実的です。だからこそ、漏れた情報を悪用させない備えが重要になります。
情報を漏らさない仕組みをつくるのは、情報を預かる企業や組織の役割です。政府は10月26日の閣僚会議で、緊急対策パッケージの取りまとめに動いています。一方、私たち利用者の役割は、①使い回さない、②多要素認証をオンにする、③リンクを押さない、の3つによって、漏れた情報を「鍵」として使わせないことです。
なお、大臣の「自分の情報は自分で守る」という呼びかけには、SNSでは「責任を個人に押しつけるのか」という声も出ました。流出を防ぐ責任は、あくまで企業や組織にあります。個人の対策は、被害を広げないための「車の両輪の一方」と捉えるのが適切でしょう。
企業・組織でセキュリティを担当されている方へ。従業員への注意喚起では、対策を欲張らず、この3つに絞って伝えることをおすすめします。特に「会社のパスワードを私用のサービスで使い回さない」「流出ニュースに便乗した偽メールに注意する」の2点は、組織のアカウントを守ることに直結します。本記事やチェックリストを、社内周知の素材としてご活用いただければ幸いです。また、関係省庁・機関からの最新の注意喚起も、国家サイバー統括室の特設サイトにまとめて掲載されています。社内周知の際に、あわせてご確認ください。
まずは今日、GoogleやAppleのアカウントの設定画面を開くところから始めてみてください。
補足:ニュースを読むために知っておきたい用語集
|
用語 |
ひとことで言うと |
|
リスト型攻撃 |
漏れたID・パスワードの組を、別のサービスで次々に試すこと |
|
多要素認証(2段階認証) |
パスワードに、スマホや指紋など種類の違う確認を足すこと |
|
パスキー |
パスワードの代わりに、スマホの指紋・顔認証でログインする仕組み |
|
フィッシング |
本物そっくりの偽メール・偽サイトで、IDやパスワードを盗むこと |
|
リアルタイムフィッシング |
偽サイトに入力させたIDやパスワード、確認コードを、犯人がその場で本物のサイトに入力する手口 |
|
パスワードマネージャー |
パスワードを自動で作り、安全に保存してくれる機能やアプリ |
|
委託先 |
企業や大学が仕事を任せている外部の会社。最近はここが狙われる例が多い |
※本記事の事例・数値は、各組織の発表および報道に基づき、2026年10月28日時点で整理したものです。件数は発表時点の値であり、今後変わることがあります。本文中の事例は、特定の組織を批判する意図ではなく、利用者が取れる対策を説明する目的で紹介しています。