
PQC(Post-Quantum Cryptography:耐量子計算機暗号)とは、将来の量子コンピュータによる暗号解読に耐えられるよう設計された暗号技術です。
現在広く利用されているRSA暗号や楕円曲線暗号などの公開鍵暗号は、暗号解読に利用できる水準の量子コンピュータが実用化された場合、安全性が損なわれる恐れがあります。そのため企業は、自社で利用している暗号技術を把握し、重要なシステムから段階的にPQCへ移行するための準備を進めることが重要です。
なぜPQCへの対応が必要なのか
従来の公開鍵暗号が解読されると、暗号化された通信で保護されていた情報が解読されて情報漏洩につながるほか、なりすましや電子署名の偽造、コード署名の偽造によって不正なソフトウェアを正規のものに見せかけるといった脅威が想定されます。
量子コンピュータによる暗号解読は将来の脅威ですが、その影響を見据えた対応は現在から必要です。攻撃者が暗号化データを現時点で窃取・保存し、将来解読する「HNDL攻撃(Harvest Now, Decrypt Later:今収集し、後で解読する)」も懸念されています。個人情報や設計情報、研究開発情報など、長期間保護すべきデータを扱う場合は、早期の移行準備が重要です。
従来の暗号とPQCの違い
RSA暗号や楕円曲線暗号は、従来型コンピュータでは短時間で解くことが難しい数学的な問題を利用して安全性を確保しています。一方、暗号解読に利用できる水準の量子コンピュータが実現した場合、こうした問題を効率的に解けるようになり、安全性が損なわれる恐れがあります。
これに対し、PQCは量子コンピュータによっても解読が困難と考えられている別の数学的な問題を利用して設計・評価されています。
|
項目 |
現行の公開鍵暗号 |
耐量子計算機暗号(PQC) |
|
代表的なアルゴリズム |
RSA、楕円曲線暗号 |
ML-KEM、ML-DSA、SLH-DSA |
|
安全性の根拠 |
素因数分解問題、離散対数問題など |
格子問題、ハッシュ関数に基づく問題など |
|
量子コンピュータの影響 |
安全性の根拠が破綻し、安全性が損なわれる可能性がある |
量子コンピュータによる暗号解読への耐性を考慮して設計されている |
米国国立標準技術研究所(NIST)は、PQCの標準アルゴリズムとして、鍵確立に利用するML-KEM、および電子署名に利用するML-DSA、SLH-DSAを公開しています。
企業は何から始めるべきか
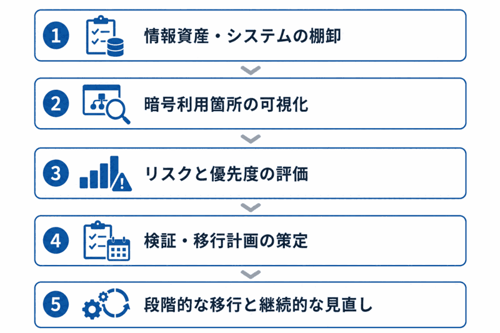
最初に取り組むべきことは、自社の情報資産やシステムを棚卸して、どこでどのような暗号技術が利用されているかを可視化することです。
そのために、「クリプト・インベントリ」と呼ばれる一覧を作成します。これは、暗号アルゴリズム、暗号プロトコル、暗号鍵および鍵管理情報、デジタル証明書、暗号ライブラリ等の暗号関連情報に加え、その利用目的や保護対象データなどを整理したものです。
そのうえで、データの重要度や必要な保護期間、システムの更改時期、外部サービスとの接続状況などを踏まえ、移行の優先順位を決定します。
PQC移行の基本ステップ
PQCへの移行は、単にRSAやECCをPQCに一括置換すれば完了するものではなく、影響範囲を把握し、優先順位を付け、検証しながら移行する必要があるため、例えば下図のように段階的に進めることが一般的に推奨されています。また、移行を推進する体制を整備し、社内の関係部門や外部ベンダーなどと連携して取り組むことも必要です。
主要なPQC標準はすでに公開されていますが、追加方式の標準化や各種製品・プロトコルへの実装は今後も進展していくと考えられます。
そのため、必要に応じて暗号技術を柔軟かつ迅速に変更できる「クリプト・アジリティ」を、システムの設計や運用に組み込んでおくことが重要です。
PQCへの移行には時間を要するため、暗号技術の棚卸と影響調査を行い、ロードマップに沿って準備を進めることが欠かせません。