
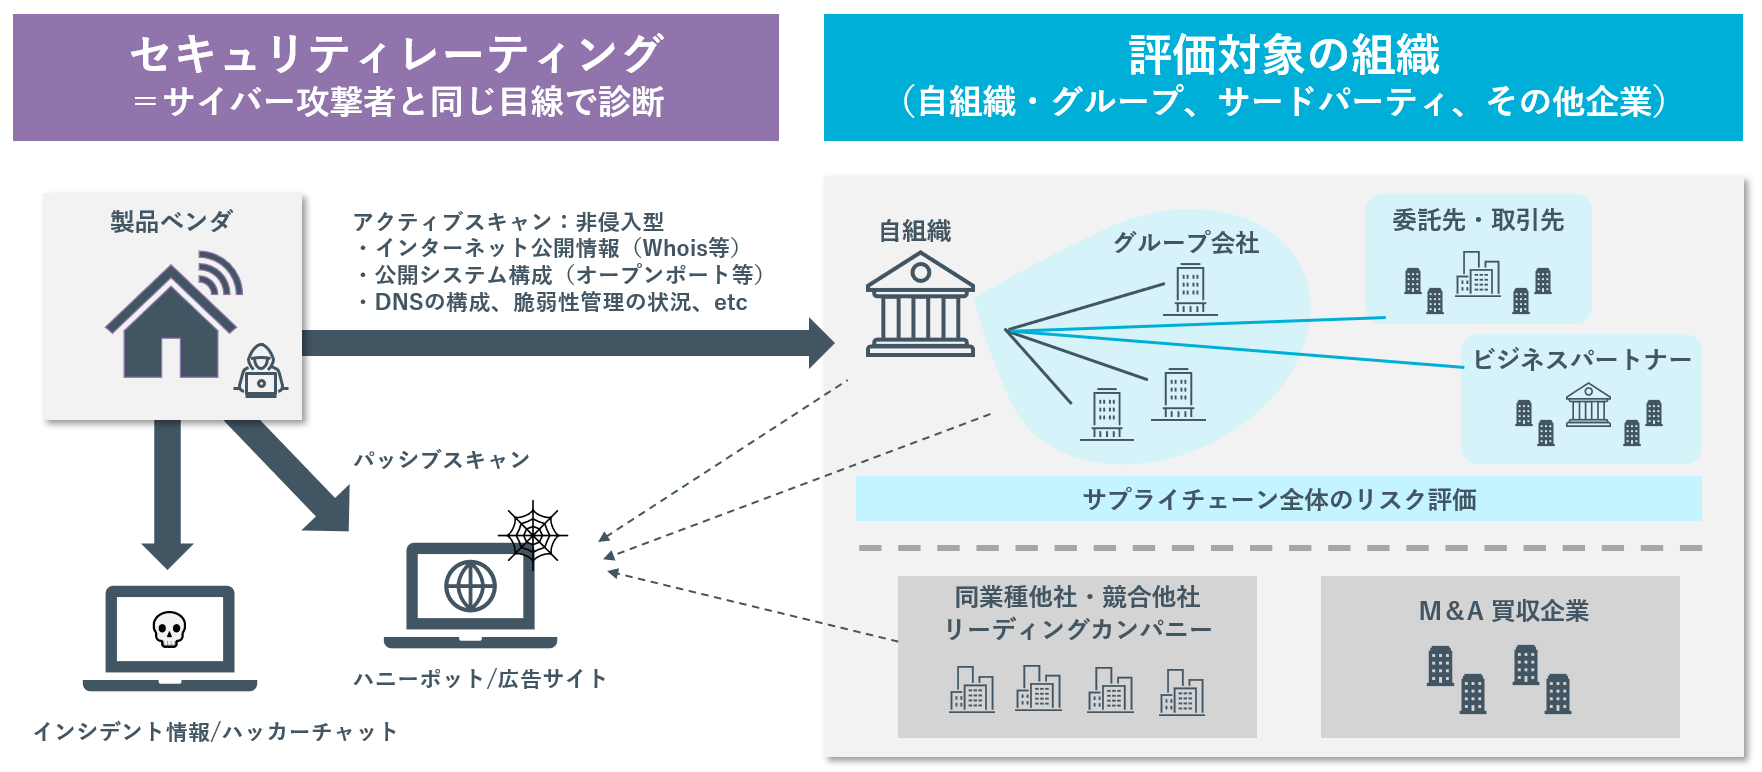
セキュリティレーティング(SRS:Security Rating Services)とは、企業や組織のサイバーセキュリティの状態を外部から評価し、スコアやレーティング(格付け)として示すサービスです。評価には、インターネット上の公開情報や観測データを使います。
自社だけでなく、グループ会社や委託先・取引先を含むサプライチェーン全体のサイバーリスクを、同じモノサシで継続的に把握・評価できる点が大きな特長です。サイバーリスクを「ITの問題」ではなく、経営が管理すべきビジネスリスクの一つとして捉えるとき、全体像をつかむために最初に使うツール・サービスです。
なぜ今、セキュリティレーティングが注目されるのか
企業が向き合うビジネスリスクは、地政学リスク、自然災害、法規制の変化など多岐にわたります。その中で、サイバーセキュリティリスクが占める比重は年々大きくなっています。いまやサイバーセキュリティはあらゆる企業にとっての経営課題です。
さらに、サイバー攻撃のターゲットは自社単体にとどまりません。取引先や委託先を起点とするサプライチェーン型の被害が相次いでいます。自社の対策だけでは事業を守りきれず、グループや取引先を含めたエコシステム全体で、リスクをどう把握し管理するかが問われています。
このテーマは、IT部門やセキュリティ部門だけでは完結しません。経営層・CISO、リスク管理部門、調達部門も、サイバーリスクの状況を知り、全社関連組織が一体となって判断に関わることが求められています。セキュリティレーティング(SRS)は、こうした関係者が共通の指標でリスクを語るための共通言語・手段として注目されています。
セキュリティレーティングの特長
-
専門知識がなくても伝わる
リスクをスコアで直感的に示せるため、経営層や他部門に説明しやすい。 -
変化を継続的に追える
自動で継続的にモニタリングするため、リスクの変化や改善効果を定量的に把握できる。 -
自社の立ち位置がわかる
業界平均や同業他社と比較でき、リスクコミュニケーションの客観的な根拠になる。 -
相手の協力なしで評価を始められる
外部からアウトサイドインでモニタリングするため、取引先のシステムや取引先に回答する負担をかけずに、迅速に全体像をつかめる。
誰が、何のために使うのか
立場 主な課題 SRSで得られるもの
| 経営層・CISO |
自社グループのサイバーリスクは 許容できる範囲か |
全体を見渡す指標、他社比較、推移 |
| リスク管理部門 |
他のビジネスリスクと どう並べて管理するか |
継続的に追える定量指標、変化の兆し |
| 調達部門 |
委託先・取引先をどう選び、 どうモニタリングするか |
取引前の評価、取引中の継続モニタリング |
| セキュリティ部門 | どこから優先して手を打つか | 重点を置くべき対象・領域の判断材料 |
主な活用ケース
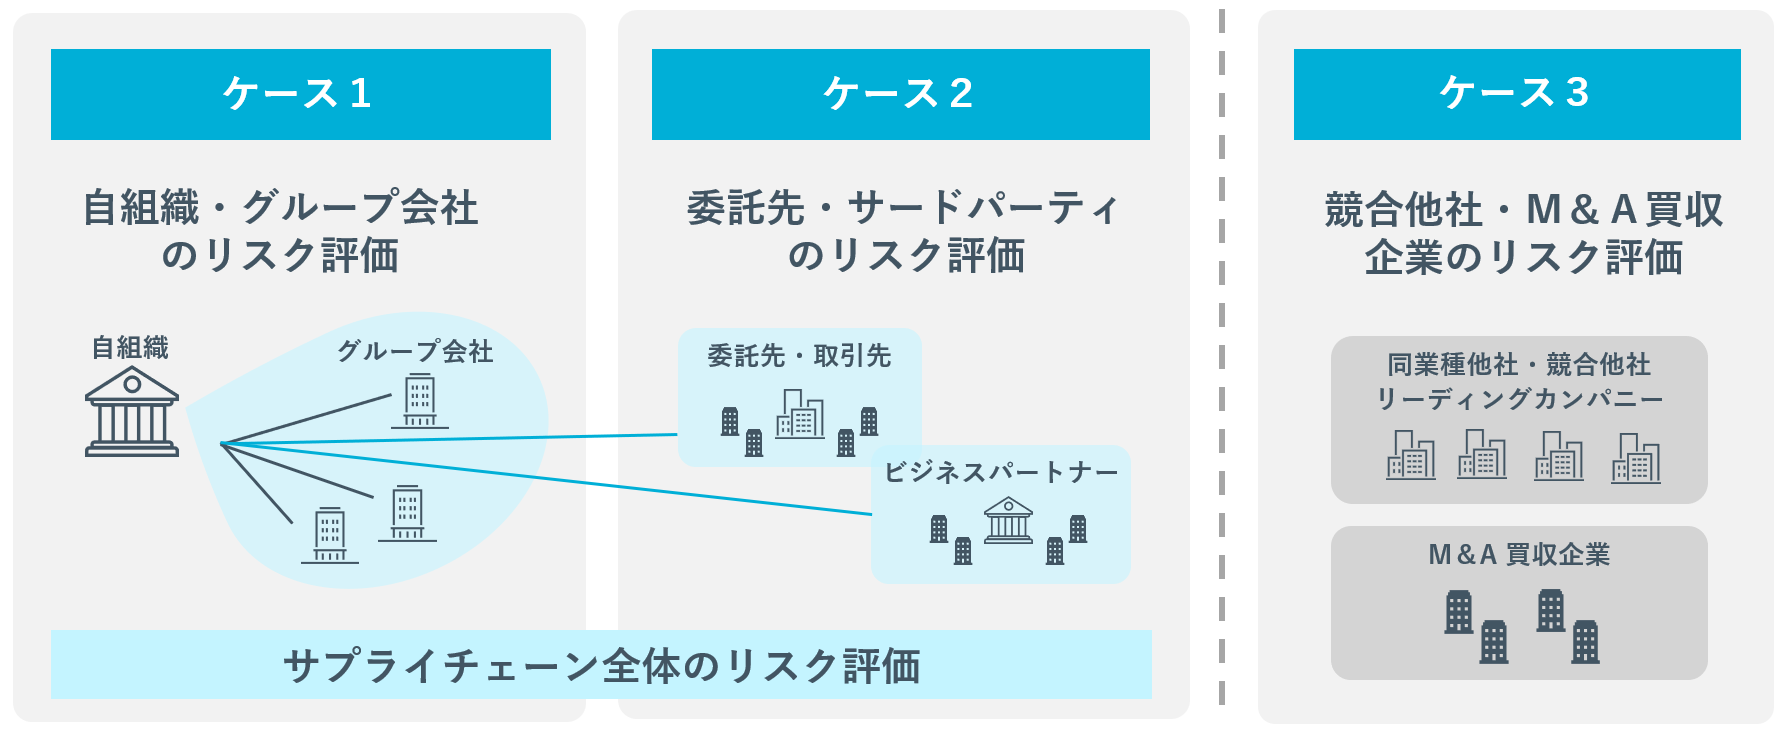
- ケース1:自組織・グループ会社のリスク評価
国内外のグループ会社や拠点のリスクを横並びで把握し、ガバナンス強化の優先順位を決めます。 - ケース2:委託先・サードパーティのリスク評価(TPRM)
取引開始前の評価と、取引中の継続的なモニタリングに使います。多数の取引先の中から、詳しいアンケート(設問票)や是正要請を向けるべき相手を絞り込めます。 - ケース3:競合他社・M&A買収企業のリスク評価
同業他社とのベンチマークや、M&Aのデューデリジェンスで買収対象企業のリスクを確認するのに使います。
ASMとSRSの違い
ASM(Attack Surface Management)は、自社がインターネットに公開している資産を洗い出し、脆弱性や不要な公開を見つけて是正するための手法です。ASMは主にセキュリティ運用の実務を対象としています。SRSとASMはどちらも外部から観測した情報を扱うため、機能には重なる部分があります。一方で、目的と使う人が異なります。
| SRS(セキュリティレーティング) | ASM(アタックサーフェスマネジメント) | |
|---|---|---|
| 主な課題 |
関係先を含めたサイバーリスクは どの程度か。どこを優先すべきか |
自社の公開資産のどこに、どんな問題があり、どう直すか |
| 評価の対象 |
自社・グループ・取引先・同業他社など、 他の組織も含む |
主に自社(グループ)が管理する資産 |
| 主な利用者 |
経営層・CISO、リスク管理部門、 調達部門、セキュリティ部門 |
セキュリティ運用・IT部門の担当者 |
| アウトプット | スコア・格付け、他社との比較、推移 | 資産の一覧、脆弱性、是正すべき項目 |
| 次のアクション |
経営判断、取引先との対話・ |
個々の脆弱性の修正、不要な資産の停止 |
まずSRSで全体像をつかんで重点を決め、必要な対象をASMで掘り下げて是正する。
この順で組み合わせると効果的で、技術と経営がつながりやすくなります。
活用にあたっての留意点
- 外部から観測できる範囲での評価である
社内の体制、運用、端末の対策などは直接は見えません。アンケートによる評価や監査と組み合わせて判断します。 - 資産の紐づけを確認する
評価対象に紐づくドメインやIPアドレスに誤りがないかを確認・修正し、スコアの精度を保ちます。 - スコアは対話の出発点として使う
スコアだけで取引の可否を決めるのではなく、取引先との対話や改善の働きかけのきっかけとして活用します。
業界別の活用メリット
- 金融機関でのセキュリティレーティング(SRS)活用メリット
金融機関では、委託先管理やサードパーティリスク管理の高度化が求められています。セキュリティレーティング(SRS)を使えば、多数の委託先や外部ベンダーのセキュリティ水準を、客観的かつ継続的に把握できます。定量的なスコアは、経営層やリスク管理委員会への報告、監査・当局対応での説明根拠として使いやすいものです。統合報告書などで社外に開示する例もあります。
参考事例:
Secure SketCHのサイバー格付けが、事実やベンチマークに基づくリスクコミュニケーションの新たな指標に
https://www.nri-secure.co.jp/service/case/securesketch_mufg
サイバーセキュリティの評価に客観性を持たせ、統合報告書でステークホルダーへの開示を実現
https://www.nri-secure.co.jp/service/case/securesketch_kyotobank
- 製造業でのセキュリティレーティング(SRS)活用メリット
製造業では、サプライヤーや海外拠点を含む広いサプライチェーンが、事業継続上のリスクになっています。セキュリティレーティング(SRS)を使うと、国内外の拠点や取引先のリスクを横並びで可視化でき、ガバナンスの優先順位を判断する材料になります。調達部門にとっては、取引先の選定や是正要請の客観的な根拠としても活用できます。
参考事例:
グローバル72拠点の「セキュリティ対策状況の可視化」と「多面的評価」を実現し、監査コストは4分の1に削減
https://www.nri-secure.co.jp/service/case/securesketch_brother
- ITサービス業でのセキュリティレーティング(SRS)活用メリット
ITサービス事業者では、自社のセキュリティ水準そのものが、顧客からの信頼に直結します。セキュリティレーティング(SRS)を使えば、自社の状態を客観的な指標で示せるため、顧客やパートナーへの説明力が高まります。あわせて、委託先・再委託先・クラウド利用先のリスク把握にも有効です。