
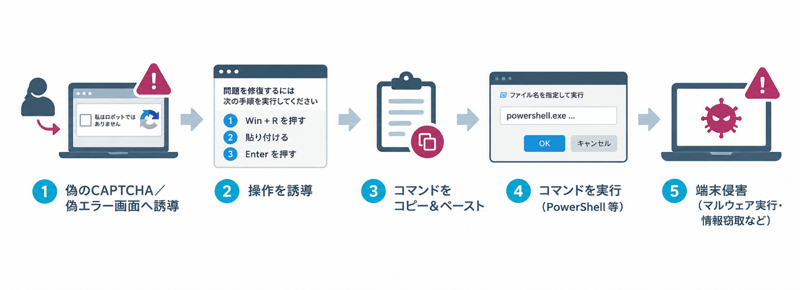
ClickFix(クリックフィックス)とは、偽のエラー画面や偽のCAPTCHA(利用者が人間であることを確認する仕組み)画面などを用いて利用者を騙してにコマンドを実行させ、マルウェア感染や認証情報の窃取を狙う攻撃手法です。特定のマルウェアを刺した名前ではなく、主に端末への初期侵入やマルウェア配布に利用されるソーシャルエンジニアリングの手法を指します。
攻撃の手口
攻撃者は、メール、広告、検索結果、Webサイトなどを通じて、CAPTCHAやブラウザ・文書のエラー表示、ソフトウェア更新の通知、Web会議の不具合などを装った偽画面へ誘導します。
文字列をコピーさせたり、偽画面のボタン操作に伴って不正なコマンドをクリップボードにコピーさせたりしたうえで、Windowsの「ファイル名を指定して実行」やPowerShell、macOSのターミナルなどに貼り付けて実行するよう促します。
利用者に正規の操作だと思わせて不正な処理を実行させる点がClickFixの大きな特徴です。ClickFixではPowerShellなど、端末に備わる正規の機能を悪用する例が見られます。これはLotL(Living off the Land)と呼ばれる手法の一例です。
感染後に認証情報やセッション情報が窃取されると、社内システムやクラウドサービスへの不正アクセスにつながるおそれがあります。正規アカウントを悪用した操作は通常の利用と見分けにくい場合があり、端末とアカウント双方のログを確認する必要があります。
関連する手法として、Windowsのエクスプローラーのアドレスバーに、ファイルパスなどを装った文字列を貼り付けさせ、不正なコマンドを実行させるFileFix(ファイルフィックス)も確認されています。
セキュリティ対策
利用者は、Webページの指示に従って不明な文字列やコマンドを実行しないことが重要です。CAPTCHAやエラー解決を理由にOSの実行画面やターミナルを開くよう求められた場合は操作を中断し、万一実行してしまった場合は速やかに社内のセキュリティ担当部署へ連絡してください。
マルウェア感染だけでなく、パスワードやブラウザのセッション情報が窃取された可能性も考慮する必要があります。担当部署は、必要に応じてパスワードの変更やセッションの無効化を行います。
多要素認証(MFA)は、窃取されたID・パスワードを悪用した不正ログインのリスク低減に有効です。ただし、ログイン状態を維持するセッション情報が盗まれた場合は、MFAによる追加認証を経ずに不正アクセスされる可能性があるため、端末の保護と組み合わせる必要があります。
組織では、EDR(Endpoint Detection and Response)を活用して、不審なスクリプト実行や外部通信を監視し、検知時に端末の隔離や調査へつなげる体制を整えます。また、PowerShellの利用制御、アプリケーション制御、最小権限運用、メール・Webフィルタリングも有効です。
ClickFixは、「不審なリンクをクリックしなければ安全」という従来の注意喚起だけでは防ぎにくい攻撃です。このように、人間の心理的な隙を狙うソーシャルエンジニアリング攻撃に対しては、技術的な対策に加えて、従業員へのセキュリティ教育が欠かせません。
セキュリティ教育、多要素認証、端末監視、実行制御、脅威情報の活用、インシデント対応を組み合わせた多層防御が重要です。
|
対策の種類 |
主なセキュリティ対策 |
|
人的対策 |
・最新の手口を反映した教育・訓練 ・Web画面の指示による不審なコマンド実行の中断 ・速やかな報告 |
|
技術的対策 |
・EDR・MDRによる監視・対応 ・スクリプト・アプリケーション制御 ・メール・Webフィルタリング ・多要素認証 |
|
組織的対策 |
・業務上必要な権限・機能の整理と最小権限運用 ・報告窓口の周知 ・端末隔離・調査・アカウント保護を含む対応手順の整備 |