


2026年8月6日から9日まで、米国ラスベガスで開催された「DEF CON 34」に、NRIセキュアテクノロジーズ(以下、NRIセキュア)と、そのグループ会社で自動車のサイバーセキュリティを専門とする株式会社NDIAS(以下、NDIAS)のメンバーが参加しました。
前編として公開した「DEF CON 34現地レポート|自動車・船舶・宇宙・AI・ロボットに広がるサイバーセキュリティ最前線」[i]では、会場の様子や各Villageを広く紹介しました。
DEF CON 34現地レポート|自動車・船舶・宇宙・AI・ロボットに広がるサイバーセキュリティ最前線
後編となる本記事では、筆者らが聴講した注目セッションに加え、実際に参加したCar Hacking Village CTF(以下、CHV CTF)、Maritime Hacking Village CTF(以下、MHV CTF)を紹介します。講演やCTFを通じて見えた攻撃手法の特徴と、2025年と比べて特に変化を感じた「AIの使われ方」に焦点を当てます。
DEF CON 34から見えた2つの変化
DEF CONは、毎年夏に米国ラスベガスで開催される世界最大級のハッキングカンファレンスです。講演のほか、専門領域ごとの「Village」やCTF(Capture The Flag:出題された課題を解き、隠された「フラグ」を獲得する形式のセキュリティ競技)など、参加型の企画が多いことが特徴です。
34回目となる今年のテーマには「Agency」が掲げられました。DEF CONでは「自らの意思で技術を選択・利用すること」といった自己決定の意味合いで説明されています。[ii]
今回特に印象的だったのは、自動車、EV充電器、水上バイク 、船舶など、サイバー攻撃の対象が実世界の制御系へ広がっていることです。
また、もう一つ大きな変化として感じたのがAIです。AIそのものを攻撃対象とする講演に加え、仕様解析、コード作成、攻撃仮説の整理など、ハッキングやCTFを支援する実用的なツールとしてAIが利用される場面も目立ちました。
注目セッション
DEF CONでは各Villageやメイントラックにおいて、それぞれの専門領域に特化した技術講演が多数実施されていました。車載や通信に加え、AIエージェントやLLMへの攻撃、AIを活用した攻撃・解析など、AIに関連する技術発表やデモも数多く見られました。
講演会場では各座席にヘッドホンが用意されており、周囲が賑やかな会場内でも講演を聴き取りやすい環境が整えられていた点も特徴的でした。
本章では、筆者らが聴講した注目セッションを解説します。
BLE Theft Auto:後付け盗難防止装置の共通鍵が、多数の車両に影響
講演タイトル:BLE Theft Auto: How a Dealer-Installed Anti-Theft System Exposes Over a Million Cars to Theft
UC San DiegoのAaron Schulman氏らによる講演です。[iii]
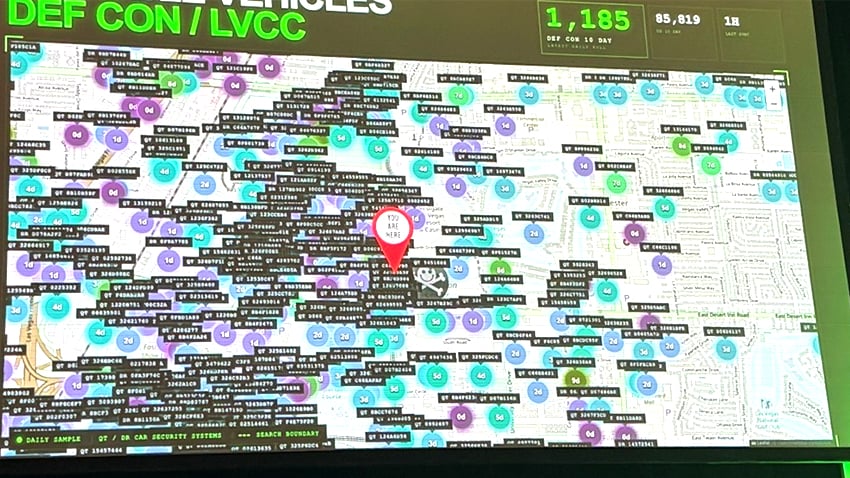
対象は、ディーラーが車両に後付けする盗難防止装置です。車両に取り付けられたデバイスがスマートフォンアプリとBluetooth Low Energy(BLE)で接続され、アプリからドアの施錠・解錠やイモビライザーなどを操作できます。
当該装置では独自のアプリケーション層プロトコルによって認証を行っていましたが、発表者らが公式スマートフォンアプリなどを解析した結果、装置間で共通の認証鍵が使用されていることが判明しました。そのため、この鍵が取得されると、同じ装置を搭載した他の車両にも影響が及びます。
また、BLE機器が発信する情報を利用して対象車両を発見できることも示されており、共通鍵の利用と組み合わさることで、多数の車両へ影響が波及し得る点が問題となります。
発表者らが脆弱性を報告したのは2025年1月21日で、影響を受ける車両向けの修正ファームウェアが公開されたのは2026年7月20日でした。修正には所有者によるファームウェア更新が必要であり、そもそも中古車などでは当該装置が搭載されていることを所有者が認識していないケースもあると報告されています。
今回の発表で印象的だったのは、個々の車両の脆弱性というよりも、共通の秘密情報を多数の製品で利用することで、1つの侵害が広範囲へ波及する点です。
車載機器だけではなく、IoT機器や後付けデバイスを含め、秘密情報をどの単位で分離するか、1台が侵害された場合に影響範囲をどこまで限定できるかという設計が重要になります。
当該装置を搭載した車両はDEF CON会場周辺でも多数検出された
Free IP, Free Chaos:DHCPを悪用した車載EthernetへのDoS攻撃
講演タイトル:Free IP, Free Chaos: DHCP-Assisted Flooding Against Automotive Ethernet
AUTOCRYPT社のYehyeong Lee氏による講演です。[iv]
近年の車両では、診断通信を含め車載Ethernetの利用が広がっています。
発表で対象となったのは、診断ツールとの接続を容易にするためDHCPを利用するゲートウェイECU(ECU:車両の各機能を制御する電子制御ユニット)です。OBD Ethernetインターフェースに不正なDHCPサーバを接続し、ゲートウェイECUへ攻撃者が制御するIPアドレスを割り当てる手法が紹介されました。
これにより、攻撃者が事前に車内ネットワークのIP構成を把握していなくても、ゲートウェイECUへネットワーク層の攻撃を行う足掛かりを得られます。
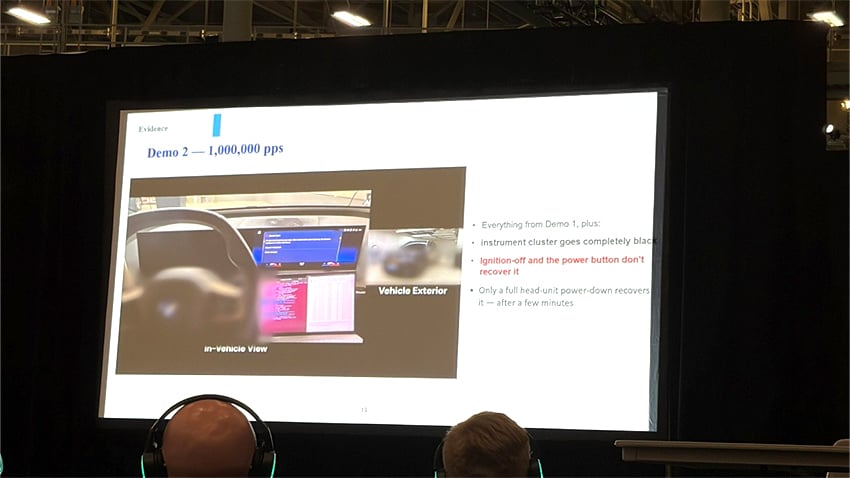
デモでは、ARP、ICMP、UDP、TCPなどプロトコルを問わず、高レートのL2/L3トラフィックを送信することで、AVN(カーナビ・音楽・映像などを統合するシステム)、ワイパー、ヘッドライトなど複数の機能に影響が発生しました。また、シフトをDレンジ・Rレンジへ入れた際に車両が急停止する現象や、より高いレートではインフォテインメント画面が暗転し、電源を完全に遮断するまで復旧しない現象も量産車で確認されたと報告されています。
DoS攻撃そのものは新しいものではありません。一方、車載Ethernetの普及によって、DHCPやIP通信など、一般的なEthernetネットワークで利用されてきた仕組みが車両内でも利用されています。
そのため、車載Ethernetでは個々のプロトコルの正常系だけでなく、不正なネットワーク設定、大量通信、処理負荷やリソース枯渇などを含め、ネットワーク全体として異常入力へ耐えられるかを確認することが重要になります。
車載Ethernetに対するDoS攻撃によりインフォテインメント画面が暗転
Hacking Jetskis:水上バイクの解析に見る、自動車と共通する技術
講演タイトル:Hacking Jetskis-from Sea-Don't to Sea-Doo
hextree.ioのstacksmashing(Thomas Roth)氏による講演です。[v]
題材は、鍵の付属しない状態で入手したSea-Dooの水上バイクです。
この機種では、単純な磁石式の鍵ではなくデジタルイモビライザーが使用されていました。新しい鍵を登録するためには専用ツールが必要でしたが、そのツールは水上バイク本体よりも高価だったとのことです。
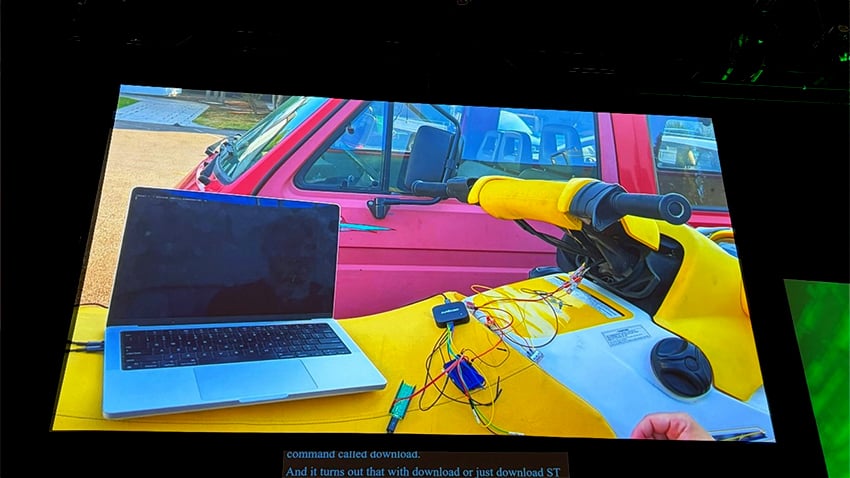
そこで発表者はCAN(Controller Area Network:ECU間の通信に広く使われる車載ネットワーク規格)バス上の診断プロトコルや電子キーの認証プロトコルをリバースエンジニアリングし、自作キーを作成したほか、Flipper Zero向けの診断アプリや独自の診断アダプタを実装しました。
興味深かったのは、水上バイクであっても、CAN、ECU、診断通信、デジタルイモビライザーなど、自動車とよく似た技術が使われている点です。
自動車向けに培われてきた解析手法は、自動車だけに閉じたものではありません。水上バイク、船舶、建設機械、農業機械など、ECUや車載ネットワーク技術を利用するさまざまな製品へ応用できることが分かります。
水上バイクを解析している様子
The Compiler That Can't Read:LLMで仕様の制約を抽出し、5G端末をクラッシュ
講演タイトル:The Compiler That Can't Read: Crashing Every 5G Phone With One Byte
University at BuffaloのQiqing Huang氏、Xingyu Wang氏らによる講演です。[vi]
5G端末が基地局との接続初期に処理するRRC(Radio Resource Control)メッセージに着目した内容で、認証や完全性保護が確立する前に端末が処理するメッセージが攻撃面となります。
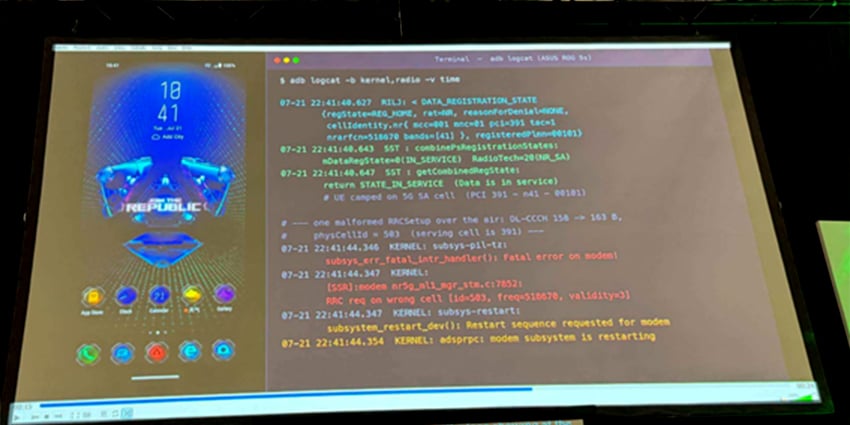
本発表では、構文としては正しい一方、3GPP仕様上の意味として矛盾するRRCメッセージを送信することで、ベースバンドを異常状態へ遷移させ、モデムをクラッシュさせる手法が紹介されました。
発表者らが開発した「CONSET(Constraint-Guided Semantic Testing)」では、3GPP仕様書に記載されたフィールド間の制約や依存関係を抽出します。
例えば、「あるフィールドが設定されている場合には別のフィールドが必要」「特定の値同士は同時に指定できない」といった仕様上の関係です。これらのうち自然言語で記述されたフィールド間の依存関係の推定にLLMを活用し、意図的に制約へ違反するものの、構文としては正しいテストケースを生成します。
既存の5G端末向けテストでは、構文的に不正な入力を中心としたアプローチが多い一方、本手法では「構文上は正しいが意味的には矛盾する入力」を生成する点が特徴です。
このアプローチは車載分野にも応用できると考えられます。AUTOSAR、3GPP、Bluetooth、Wi-Fiなど、大規模な仕様書に基づいて実装される機能が増える中、AIを活用して仕様上の制約や依存関係を抽出し、意図的に制約を外したテストケースを生成するアプローチは、今後のファジングやセキュリティテストにも応用できる可能性があります。
クラッシュのデモの様子
Car Hacking Village CTF 2026
CHV CTFは、Car Hacking Villageが主催する、自動車や車載システムを題材としたCTFです。実車、ECU、組込みボードなどを対象として、CAN、UDS(Unified Diagnostic Services:ISO 14229で規定される車載診断通信のプロトコル)、Ethernet通信、ファームウェア解析などを行います。
今年は全83チームが参加する中、NDIAS単独で構成された筆者らのチーム「cartagaitai」は全19問を回答し、総合2位となりました。
問題はTiny Trek、Drivesec、HYCu、MYCu、Main Badgeの5カテゴリで構成されていました。
個々の問題の詳細な解法はcartagaitai CTF/車セキ/IoT勉強会#6の資料[vii]で公開しています。本章では、特に印象に残った問題と攻撃の流れを中心に紹介します。
Tiny Trek:診断機能の脆弱性が、車体の遠隔制御につながる
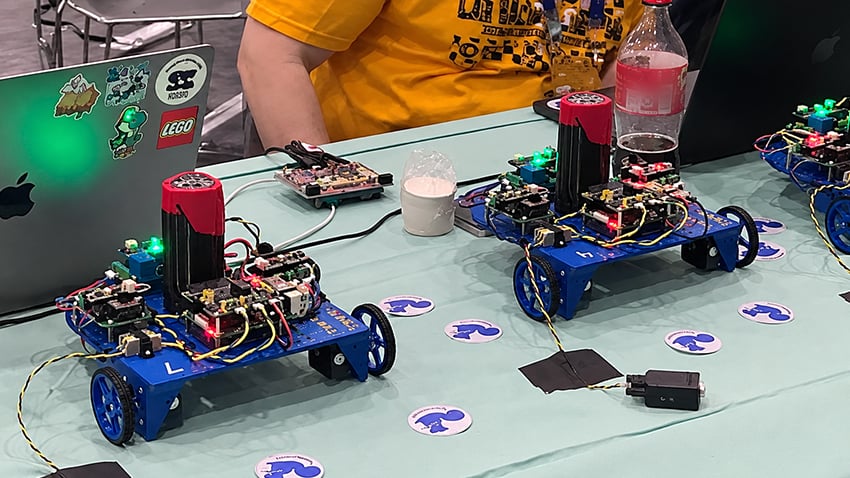
Tiny Trekは、片手で持ち上げられるほどの小型ロボットカーです。
参加者に与えられたのは、車体側面のCANコネクタと、車体が提供するWi-Fiアクセスポイントの情報のみでした。問題は3問で構成されており、順番に進めていくと、「診断通信の解析→ECU内部情報の取得→診断ネットワークから走行ネットワークへの到達→走行用CANフレームの解析→Wi-Fi経由での車体制御」という流れになります。
Tiny Trek(図右奥のコーラと比較すると大きさが分かる)
1問目では、UDSのRoutineControlを調査し、実装されているルーチンを特定します。
2問目では、ReadDataByIdentifierによる情報取得やWebコンソールの解析から、診断バスと走行バスの間に存在するブリッジ機能を発見します。
さらに、ECUが送信した正規のモータ制御フレームを取得して再利用することで、走行バスへ有効なCANフレームを送信できるようになります。
最終問題では、Wi-Fi上のテレマティクス機能を解析し、走行用CANフレームのチェックサム生成方式を特定することで、任意の走行フレームを生成し、無線のみで車体を制御します。
個々の問題で扱う要素は、UDS、Web API、CANチェックサムとそれぞれ異なります。
しかし、攻撃者の視点では、それぞれを組み合わせることで、「物理的な診断ポートへのアクセスを起点として情報を収集し、最終的には無線経由で車体を操作する」という一つの攻撃シナリオになります。
実際の製品においても、個々の機能やインターフェースを単独で確認するだけでなく、一つの侵入口から別のネットワークや機能へどこまで到達できるのかを見ることが重要です。
Tiny Trek問題に挑戦するcartagaitaiメンバー
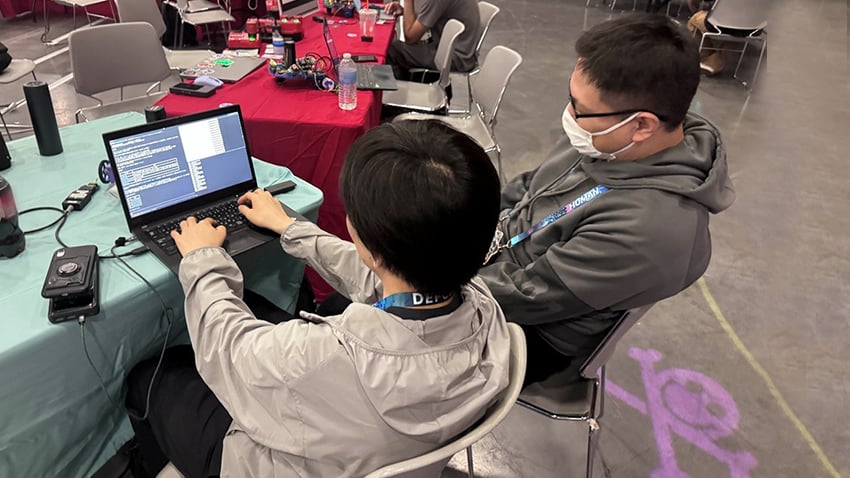
Drivesec:認証そのものではなく周辺実装から突破する
Drivesecは、車載HMI風の専用端末と小型ネットワーク機器を組み合わせた実機型のカテゴリです。
代表的な問題では、車載Ethernet上のSOME/IPゲートウェイが対象となっていました。SOME/IPは自動車向けの通信ミドルウェアです。
ゲートウェイには、ルーチンを選択する添字の境界チェックに不備があり、負の値として解釈される入力を利用することで、本来参照できないデータへアクセスできました。
そこから保護されたルーチンの情報を取得し、サーバ自身に正規の認証情報を生成させることで、処理を実行します。
ここで重要なのは、暗号アルゴリズム自体を破っているわけではない点です。
強い認証方式が採用されていても、その周辺にある入力値検証やメモリ操作に脆弱性があれば、認証機構を迂回される可能性があります。
暗号化や認証の有無だけでなく、その前後を含めた実装全体を見る必要があることを改めて感じる問題でした。
Drivesec問題に挑戦するcartagaitaiメンバー
HYCu/MYCu:EV充電器に集まる複数の攻撃面
HYCuとMYCuでは、市販の急速充電器HYC400を模したミニEVチャージャーが対象となりました。
HYCuはRFID、UART、CAN、PLC(Power Line Communication:電力線通信)など、機器への物理的・近接的なアクセスを扱います。一方、MYCuでは、MQTT、OCPP、Web APIなどネットワークやバックエンド側を中心に扱います。
出題された問題には、RFIDカードにおけるデフォルト鍵の使用、UARTへの認証情報の出力、ロックされていないブートローダ、CANメッセージの再送、PLC通信で利用する鍵の保護、Web APIにおけるコマンドインジェクション、認証のないMQTT、ファームウェア更新経路など、さまざまなテーマがありました。
EV充電器は、車両だけではなく、クラウド、認証・決済・電力設備など複数のシステムを接続する機器です。そのため、車載通信だけではなく、Web、Linux、ネットワーク、組込み、OTなど幅広い技術が攻撃対象になります。
個々の技術領域を分けて考えるのではなく、製品全体のアタックサーフェイスを横断的に見る必要があることが分かるカテゴリでした。
HYCu/MYCu問題に挑戦するcartagaitaiメンバー
Main Badge:車載診断を題材にしたハードウェアCTF
Main Badgeは、Car Hacking Villageのバッジそのものを攻略するカテゴリです。
バッジにはRP2040マイコンが搭載され、MicroPythonのREPLやSWDなどを利用して解析できます。バッジには配布版とコンテスト版の2種類があり、配布版は購入して手元で解析できるため、事前解析の手がかりになります。一方、実際のフラグはコンテスト版で取得する必要があります。
問題はいずれもUDSをベースとしており、VIN(Vehicle Identification Number:車両ごとに割り当てられる識別番号)を利用したパストラバーサル、ポートノッキングに似た認証、C拡張部分のメモリ破壊など、Webやバイナリ解析でよく見られる脆弱性が、車載診断という形に落とし込まれていました。
車載セキュリティはCANやUDSといった車載固有の知識だけでなく、一般的なソフトウェアセキュリティやバイナリ解析の知識も重要であることを感じるカテゴリでした。
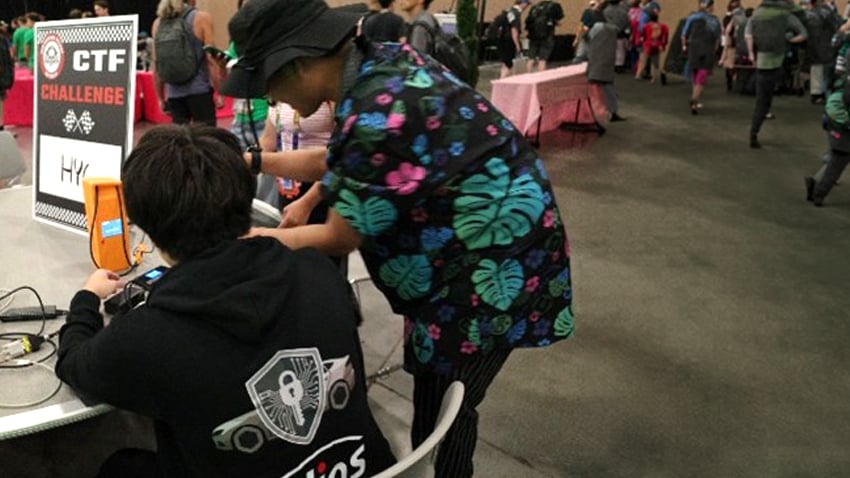
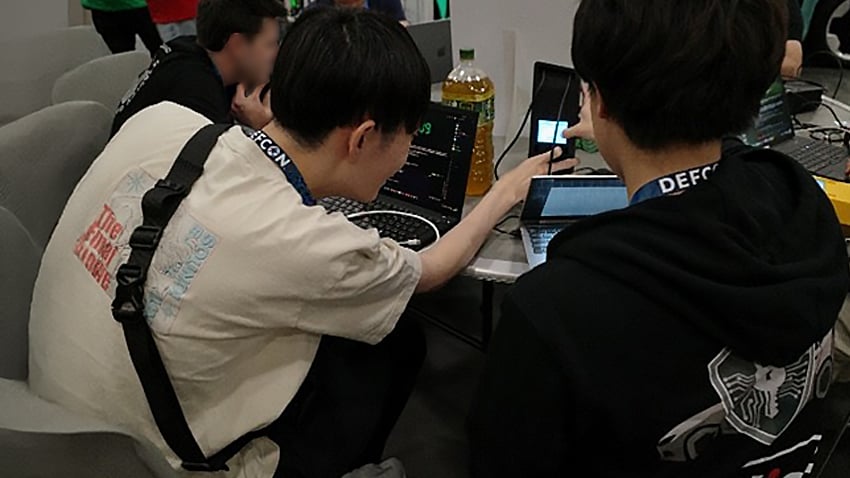
Main Badge問題に挑戦するcartagaitaiメンバー
Maritime Hacking Village CTF 2026
Maritime Hacking Villageは、船舶や海事システムを扱うハッキングコミュニティです。2025年に独立したVillageとして発足し、DEF CON 34は2年目にあたります。
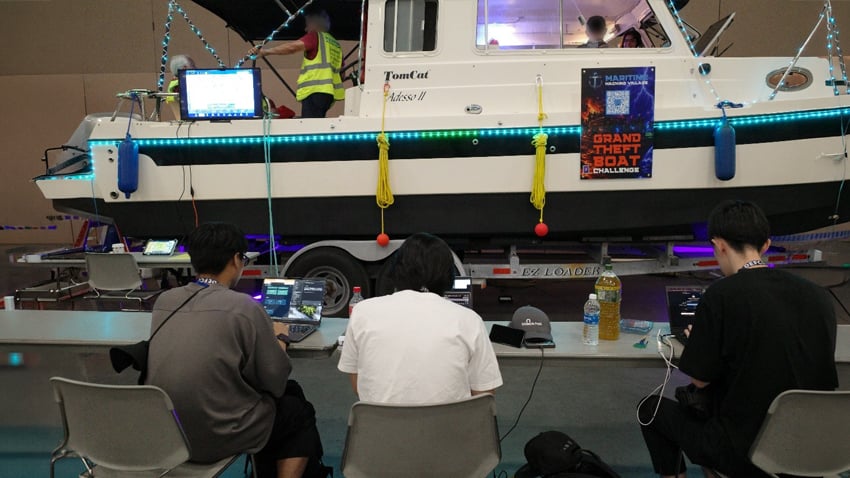
今年は会場に実船が持ち込まれ、実際に米国沿岸警備隊補助隊が海上救助に使用している民間救助船や、船舶統合システム、トラックなどがCTFの対象となりました。
MHV CTFは、現地での登録と接続が必須であり、オンラインからは参加できません。1チーム4人までで、参加時には機器を改変しないこと、フォールトインジェクション(故障注入攻撃)を行わないこと、脆弱性発見時はCVD(協調的脆弱性開示)のプロセスに従うことなどを定めた宣誓書に署名します。
今年は出題範囲が拡大し、CAN、J1939、NMEA 2000、NMEA 0183、Modbus、SDR、ファームウェア解析など幅広い技術が扱われました。
筆者らのチームcartagaitaiは6,530点を獲得し、GREENLAND(AI使用可)部門で1位となりました。
自動車で培った知識が船舶領域でも使える
MHV CTFには、実船を対象としたNMEA 2000プロトコルを解析する問題がありました。
NMEA 2000はCANをベースとする海洋機器向けの通信規格で、トラックなどの商用車で用いられるSAE J1939と共通する技術的な要素を持ちます。
問題では、船の進行方向を表すメッセージを送信しているデバイスを特定し、CAN IDやISO Address Claimメッセージから対象機器の情報を求めました。
自動車向けのCAN解析経験をそのまま活用できる部分も多く、自動車と船舶で技術的な共通点が多いことを実感しました。
NMEA 2000は、通信プロトコル自体に暗号化やメッセージ認証などのネイティブなセキュリティ機構を備えていません。そのため、ネットワークへのアクセスを許した場合、通信の盗聴やなりすましなどが課題となります。今回のCTFでも、こうしたNMEA 2000の特徴を題材とした問題となっていました。
自動車分野で進んできたネットワーク分離や認証、セキュアゲートウェイなどの考え方が、今後ほかのモビリティ・OT領域へどのように広がっていくのかも注目すべき点です。
MHV CTFに挑戦するcartagaitaiメンバー
Car Hacking VillageとMaritime Hacking Villageの違い
同じDEF CONのCTFでも、CHVとMHVでは競技の性格が大きく異なります。
CHVは、車載ネットワークや組込み機器に関する専門知識を求められる問題が多く、一つ一つの問題を深く解析していくスタイルです。また、CANインターフェースなど必要なツールを事前に準備して持ち込む場面も多くありました。
一方のMHVは、対象となる技術領域が非常に広く、問題数も多いため、限られた時間の中で「何を調べれば解けそうか」を素早く判断する力が求められました。機材の多くは会場で用意されている反面、各チャレンジの目的がすぐには分からないものや、作問者が現地に不在でスタッフへ確認しながら進める問題もありました。
大きく変わった「AIの使われ方」
今回のDEF CONで特に大きな変化を感じた点の一つが、AIの使われ方です。
2025年にもAIを扱うVillageや講演は存在していましたが、2026年は「AIを攻撃する」「AIの脆弱性を探す」といったテーマに加え、AIをハッキングや解析を進めるための実用的なツールとして利用する場面が目立ちました。
前述した5Gの講演では、LLMを利用して大規模な3GPP仕様書からフィールド間の依存関係を推定し、それをもとにテストケースを生成していました。AIが単なる情報収集やコード生成にとどまらず、仕様の理解や攻撃パターンの探索にも利用され始めていることが印象的でした。
CTFでも同様です。MHV CTFではAI利用を宣言する部門が設けられており、上位10チームのうち9チームがGREENLAND(AI使用可)部門で参加していました。
筆者らも今回、初見の通信プロトコルや規格の概要把握、大量のログやコードの整理、解析スクリプトの作成、ファームウェアやソースコード解析の補助など、さまざまな場面でAIを活用しました。
特にMHV CTFでは、NMEAをはじめとする筆者らにとって馴染みの薄い海事分野の技術も多く登場しました。AIを利用することで、未知の技術について短時間で全体像や調査すべきポイントを整理し、その後、公式仕様や実機の挙動を確認するという進め方がしやすくなりました。
もちろん、AIが提示する内容が常に正しいわけではありません。誤った仮説や動作しないコードが提示されることがあるため、最終的には一次情報や実機で確認する必要があります。
AIによって変わったCTFの戦い方
チームcartagaitaiは2025年にもCHV CTFへ参加しています。
昨年はCHV CTFへの対応だけでほぼ全時間を使っていましたが、今年はCHV CTFで全19問を解答しながら、並行してMHV CTFにも本格的に参加することができました。
もちろん、チームメンバーの経験が増えたことや問題との相性など複数の要因がありますが、AIによって調査やコード作成に必要な時間を短縮できたことも、その一因だったと感じています。
特に変わったのは、知らない技術への入り方です。従来は、未知のプロトコルが登場すると、仕様書を探し、概要を理解し、パケット構造を調べ、解析コードを書き、実際のデータで試すという作業を一つずつ進める必要がありました。
現在はAIを活用することで、仕様や技術の全体像の把握、調査ポイントの整理、解析コードのたたき台作成といった初期工程を短時間で進めやすくなっています。
その結果、人間は「どの仮説を試すべきか」「実際の挙動と仕様が一致しているか」「次にどこを深掘りすべきか」といった判断や、実機での検証により多くの時間を使えるようになります。
今回のCTFを通じて、AIは問題を代わりに解くためのものというより、調査や試行錯誤の速度を上げ、1人のセキュリティエンジニアが扱える技術領域を広げるためのツールになりつつあると感じました。
おわりに
本記事では、DEF CON 34で聴講した注目セッションと、参加したCHV CTFおよびMHV CTFを紹介しました。
今年特に印象的だったのは、自動車や船舶などの実世界のシステムを対象とした攻撃が広がっていることと、AIの使われ方の変化です。AIの活用によって、未知の技術に対する調査や解析をこれまで以上に短時間で進められるようになった一方、対象システムを理解し、AIが提示した仮説を一次情報や実機で検証する力は引き続き重要です。
今後は、従来の専門知識に加えて、AIを活用しながら未知の領域を素早く理解し、実際の解析や検証につなげる力が、より重要になっていくと考えています。
なお、本記事で扱いきれなかったCHV CTF全19問やMHV CTFの各問題については、チームcartagaitaiの勉強会資料にまとめています。興味のある方は、connpassページからご覧ください。[vii]
今後もNRIセキュアおよびNDIASでは、DEF CONをはじめとする国内外のセキュリティカンファレンスやCTFへ参加し、新たな攻撃手法や技術動向の把握に取り組んでいきます。
またNDIASでは、自動車に関する脅威・脆弱性の観測結果と、今後のセキュリティ強化につながるトレンドをまとめた年間レポートを発行しています。公開中の最新版ダイジェストは無料でダウンロードいただけます。ご興味のある方は、ぜひご覧ください。
https://ndias.jp/automotive-cybersecurity-report-2026
執筆者コメント
[i]https://www.nri-secure.co.jp/blog/def-con-2026
[ii]https://forum.defcon.org/node/255501
[iii]https://info.defcon.org/defcon34/content/?id=66664
[iv]https://info.defcon.org/defcon34/content/?id=66793
[v]https://info.defcon.org/defcon34/content/?id=66674
[vi]https://info.defcon.org/defcon34/content/?id=66646
[vii]https://cartagaitai.connpass.com/event/404004/
-
関連ページ