


SCS評価制度の★3・★4取得を目指す企業にとって、要求事項・評価基準を確認しても、適用範囲の設定や個々の評価基準の解釈、必要な対策の検討など、実際の対応を進める中で判断に迷う場面は少なくありません。
2026年10月28日に公開された「★3・★4自己評価等ガイド」および「★3・★4要求事項・評価基準 解説書」には、こうした検討を進めるうえで参考となる情報が示されています。
本記事では、★3・★4取得に向けた両文書の具体的な活用方法とともに、適用範囲の考え方や、多くの企業で対応が必要になると考えられる評価基準について、NRIセキュアの知見を交えて解説します。
2026年10月28日に新たにSCS評価制度関連文書が公開
SCS評価制度に関連して新たに公開された文書を以下の表にまとめました。これらは、登録希望組織、評価機関、技術検証事業者、およびセキュリティ専門家がSCS評価制度を理解する際の参考文書群です[i]。自組織に関連する文書を確認し、必要な対応を進めてください。
新たに公開されたSCS評価制度関連文書
|
文書名 |
主な対象者 |
概要 |
|
★3・★4自己評価等ガイド |
登録希望組織 |
SCS評価制度における★3又は★4の登録希望組織又は登録組織が行う取得単位及び適用範囲の決定、同組織が行う自己評価、並びに★3確認責任者等が行う確認に関する手続きを示すものである。 |
|
★4第三者評価ガイド |
評価機関 |
SCS評価制度★4における第三者評価について説明するものである。評価機関は本ガイドの内容を踏まえて第三者評価を登録希望組織に対して実施する。 |
|
★4技術検証ガイド |
登録希望組織 |
SCS評価制度における技術検証について説明するものである。技術検証とは、登録希望組織が管理する適用範囲内のIT基盤等である機器、システム等に対して、技術的な手法によって要求事項・評価基準への適合性を評価することをいう。 |
|
★3・★4要求事項・評価基準 解説書 |
登録希望組織 |
★3・★4要求事項・評価基準に関して、登録希望組織が取得単位や適用範囲の設定、自己評価等を適切に実施できるよう、その考え方や留意点、具体例などを用いて解説するものである。 |
【★3・★4自己評価等ガイド】および【★3・★4要求事項・評価基準 解説書】の活用方法
①SCS評価制度における★の取得単位・適用範囲の決定に活用
SCS評価制度の★を取得するためには、取得単位と適用範囲を決定する必要があります。
原則として法人または個人事業主が取得対象となります。
ただし、法人において、★3確認責任者または評価機関から妥当性の確認を受けることを前提に、事業部、企業グループなどを取得単位とすることができます。
事業部単位等、法人の一部を取得単位とする場合の条件例
・事業部などにおけるサイバーセキュリティ対策の責任者が明確になっていること
企業グループ単位等を取得単位とする場合の条件例
・取得単位に含まれる法人すべてで共通のIT基盤を利用していること
・共通のセキュリティ対応方針等が適用されていること
自組織のSCS評価制度における★の取得単位や本制度の適用範囲(要求事項・評価基準を満たす必要がある対象)が不明な場合は、まず【★3・★4自己評価等ガイド】の第2章を確認することをお勧めします。さらに詳しく取得単位および適用範囲の考え方、設定事例を知りたい場合は、【★3・★4要求事項・評価基準 解説書】の第3章を参照してください。この2つの文書を活用することで、評価対象を明確にしやすくなります。
②SCS評価制度の評価基準に対する自己評価や改善活動に活用
当初からすべての評価基準に適合している組織は多くないと考えられます。まずは登録希望組織が自組織の現状と評価基準とのギャップを自己評価で確認し、必要な対策を講じます。原則としてすべての評価基準を満たした後、★3では確認責任者による確認を、★4では評価機関による第三者評価を受けます。
この自己評価を行う際に、【★3・★4自己評価等ガイド】をご活用ください。本ガイドに示されている各評価基準の【対象外となるための条件】、【適合基準】、【自己評価方法】を参照することで、評価基準の解釈が明確になり、自己評価を進めやすくなります。具体的には以下の項目が記載されています。
-
・対象外となるための条件
-
各評価基準を対象外とする条件が記載されています。
-
・適合基準
-
対象の評価基準に関して、どのようなことがなされていれば適合と判断することができるかが記載されています。複数の基準が示されている場合は、原則として全ての基準を満たす必要があります。
-
・自己評価方法
-
各適合基準への適合性を確認するために、どのような方法で自己評価を行えばよいかが記載されています。自己評価方法に示す方法はあくまで例示となります。
(例:【★3・★4自己評価等ガイド】記載内容を一部抜粋)
|
No. |
評価基準 |
【★3・★4自己評価等ガイド】 |
|
1-1-1-1 |
セキュリティに関連する以下の事項を把握した上で、社内ルールを定めること。 |
【対象外となるための条件】 |
しかし、【★3・★4自己評価等ガイド】を確認しても、評価対象の範囲や用語の解釈に迷う評価基準が出てくる可能性があります。また、自己評価後の対策検討段階においても、具体的な対策内容や指針が不明な場合など、課題に直面することも考えられます。その際は【★3・★4要求事項・評価基準 解説書】の第5章をご参照ください。解説書には、評価基準ごとに【解説】が記載されています。
- 解説
各要求事項・評価基準の内容の実施方法や解釈に迷うと考えられる箇所に対し、解説が記載されています。具体的な対策例や評価対象、対策する上での参考情報、関連する要件、用語の解説などがQ&A形式で紹介されています。
そのため、本解説書を活用いただくことで、用語や評価基準に沿った対策などについて理解を深め、登録希望組織担当者と評価機関との認識の相違が生じにくくなります。
(例:【★3・★4要求事項・評価基準 解説書】記載内容を一部抜粋)
|
No. |
評価基準 |
【★3・★4要求事項・評価基準 解説書】記載内容 |
|
1-1-1-1 |
セキュリティに関連する以下の事項を把握した上で、社内ルールを定めること。 - 自社に関連する法令 (事業法、個人情報保護法等) - 所管省庁及び関係団体における基準 - 取引先が提示する制限事項及び要求事項 |
【解説】 「自社に関連する法令」とは、どの範囲の法令を把握すればよいか? ・事業内容によって遵守すべき法令は異なるが、例えば代表的な国内の法令としては以下のものがある。 ✓ 刑法、民法、会社法 ✓ 不正競争防止法 ✓ 個人情報保護法、マイナンバー法 ✓ 不正アクセス禁止法 ・取得単位に海外子会社等を含む場合は、当該海外子会社等に適用される国・地域の法令についても把握し、これを踏まえて社内ルールを定めなければならない。 |
このように、登録希望組織は2026年10月28日に公開された【★3・★4自己評価等ガイド】および【★3・★4要求事項・評価基準 解説書】を活用することで、自己評価と改善活動の精度を高めることができます。これにより、第三者評価の段階で「担当者の誤解による対策漏れ」や「自己評価と評価結果の乖離」が起こりにくくなり、円滑な取得につながると期待できます。
多くの組織が直面する課題
①SCS評価制度適用範囲の理解
適用範囲は他のセキュリティ認証とは異なる箇所があり、判断に迷う組織が多いと想定されます。そこで、要点を解説します。
適用範囲(要求事項・評価基準を満たす必要がある対象)は、登録希望組織のIT基盤(クラウド環境で運用するものを含む)等となります。
原則として、サーバ、エンドポイント機器(パソコン・スマートフォン等)、ネットワーク機器(ファイアウォール、ルータ、VPN機器等)と、それらに関連するハードウェア、OS、ミドルウェア、アプリケーションは、以下のいずれかの条件を満たす場合に適用範囲(IT基盤)に含まれます。
- インターネットからの通信を受け付けるもの
- インターネットを利用して外部のサービスやシステムと通信するもの
- 上記の機器やシステムとインターネットとの間の通信を制御するもの
一方、IT基盤または外部ネットワーク境界に一般的に含まれないと考えられる、以下のシステムや機器は本制度の対象外となります(詳細は自己評価等ガイド第2章を参照)。
-
製造環境等の制御(OT)システム(例:一方向セキュリティゲートウェイで外部ネットワークと区切られた製造拠点の制御システム)
-
上記のほか、事業上の必要性等により要求事項・評価基準の遵守が困難であり、適用範囲から隔離して運用されるサーバ、端末(例:サービスの開発や研究等を推進するために、会社の許可リストにないソフトウェア又はサービスを利用している)
-
発注元等に販売する製品等、登録希望組織が管理・運用を行わないもの、又は登録希望組織が管理・運用を行うが要求事項・評価基準の遵守にあたり登録希望組織以外の組織による対応が必要なもの(例:クラウドサービス等の登録希望組織が構築・運用し、社外組織向けに提供するITサービスの提供基盤)
■NRIセキュア解説
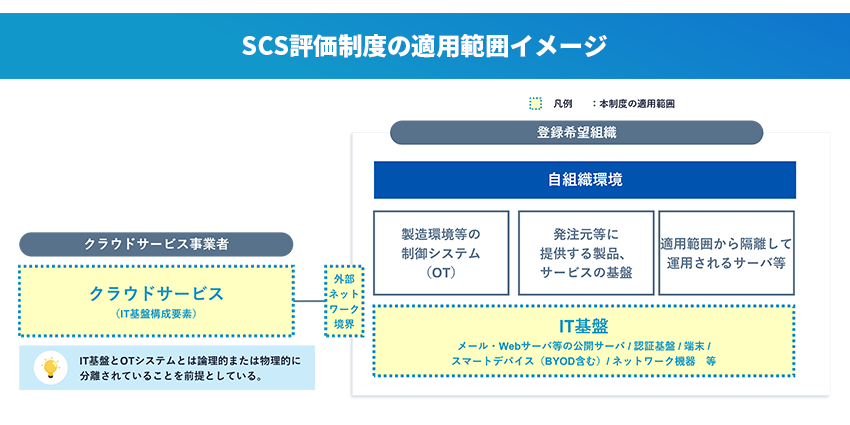
SCS評価制度の適用範囲は次図のイメージとなります。要求事項・評価基準への対応は、黄色で示した部分(インターネットと接する機器・システムと、その通信を制御する機器)において求められます。当該範囲を対象に、自己評価や改善活動などを進めてください。詳細については【★3・★4自己評価等ガイド】および【★3・★4要求事項・評価基準 解説書】をご確認ください。
SCS評価制度の適用範囲イメージ(NRIセキュア作成)
②多くの組織で対応が求められるSCS評価制度の要求事項・評価基準
NRIセキュアの知見や過去のSCS評価制度向けアセスメントの実績に基づき、多くの組織で対応が必要と想定されるSCS評価制度の要求事項・評価基準を2点選定し、紹介します。これらに対してどのように対応すべきなのか、【★3・★4自己評価等ガイド】および【★3・★4要求事項・評価基準 解説書】に記載された解釈を踏まえて解説します。
多くの組織で対応が求められる要求事項・評価基準①
-
2. 取引先管理
-
2-1-1 取引先とのビジネス又はシステム上の関係
-
【要求事項】
-
取引先と自社とのビジネス又はシステム上の関係を把握すること
-
No.2-1-1-3
-
【評価基準】
-
自社の機密情報を共有している子会社又は取引先について、以下の事項を把握するための仕組みを整備すること。
-
- 会社ごとに取り交わす手段(受発注の手段、情報のやり取り等)
-
- 取引に伴い授受・使用される情報資産及びその取扱い
■NRIセキュア解説
自社の機密情報を共有している子会社または取引先が当基準の対象となります。秘匿性の高い情報資産(個人情報や極秘情報など)や、事業継続(BCP)の観点で重要な情報を共有している子会社・取引先については、優先的に把握することが望ましいでしょう。
当評価基準を満たす方法としては子会社または取引先と、「会社ごとに取り交わす手段」と「取引に伴い授受・使用される情報資産及びその取扱い」について、契約書・仕様書・覚書などで事前に合意しておくことが考えられます。また、子会社/取引先管理台帳、受発注システム、契約管理システム等に当情報を整理するなど、必要な情報を把握できる仕組みを整備することが求められています。
「会社ごとに取り交わす手段」としては、メール、クラウドストレージ、EDI(企業間電子データ交換)、物理メディア(USBメモリ、CD、DVDなど)が考えられます。
また、「取引に伴い授受・使用される情報資産及びその取扱い」としては、どのような情報が共有されているのか(個人情報や極秘情報など)、取り扱い方法(情報の保管・廃棄、アクセス制御、認証、暗号化などのセキュリティ対策)を把握しておく必要があります。
多くの組織で対応が求められる要求事項・評価基準②
-
4-4 プラットフォームセキュリティ
-
4-4-4 セキュリティパッチ・アップデートの手続
-
【要求事項】
-
情報機器、OS及びソフトウェアへのセキュリティパッチ及びアップデートの適用に係る手続を定めること。
-
No.4-4-4-2
-
【評価基準】
-
利用している機能又は設定に関して、以下のいずれかに該当するアップデートプログラムがリリースされてから14日以内に、アップデートすること。
-
- 当該アップデートが、ベンダーにより「重大」(Critical)又は「高リスク」(High Risk)と説明される脆弱性を修正するものである。
-
- 当該アップデートが、CVSSの基本値が7.0以上の脆弱性を修正するものである。
-
- 当該アップデートが修正する脆弱性のレベルの詳細がベンダーから提供されていない。
-
やむを得ず上記のとおりアップデートができない場合(例えば、動作検証に一定期間を要し、期限内にアップデートが完了しない場合)は、アップデート適用までの間、脆弱性悪用のリスクを低減する対策を実施すること。
-
[対象]
-
- 会社支給のパソコンのOS、ブラウザ及びOfficeソフト
-
- サーバのOS及びミドルウェア
-
- 会社支給のスマートデバイスのOS及びアプリ
-
- インターネットとの境界に設置されているネットワーク機器のOS及びファームウェア
■NRIセキュア解説
AI技術の進展により脆弱性の発見や悪用が加速しており、脆弱性対応は極めて重要です。【★3・★4自己評価等ガイド】の【適合基準】として求められる、利用機器・製品の把握や脆弱性情報の収集に対応している一方で、14日以内のアップデート適用までは実施できない組織が多く見受けられます。
そのため、本基準に適合するには、アップデートが遅延する場合でも脆弱性悪用のリスクを低減する対策を講じることが必要になります。
自己評価等ガイドおよび解説書では、14日以内の適用にやむを得ず遅れる場合の代替手段として、次の4つが示されています。
- 脆弱性悪用の対象となる機能を無効化すること。
- ベンダーが推奨する一時的な回避策(ワークアラウンド)を実施すること。
- 対象となる情報機器を適用範囲内のネットワークから分離すること。
- 対象となる情報機器と適用範囲内のネットワークとの通信を監視し、当該脆弱性を悪用する不正な通信を遮断する機器又はソフトウェアを導入している場合、監視や設定を一時的に強化すること。
各代替手段の詳細と具体的な対応は以下となります。
①脆弱性悪用の対象となる機能を無効化すること。
脆弱性を攻撃するために必要となる機能を停止し、攻撃経路をなくす対策となります。無効化すべき機能はベンダーなどの公式サイトで公表されることが一般的です。それらの情報を基に自組織への影響を考慮した上で、無効化の要否を検討する必要があります。
(例)Web管理画面に脆弱性が発見された場合は、Web管理画面を無効化、または外部からのアクセスを不可にする。
②ベンダーが推奨する一時的な回避策(ワークアラウンド)を実施すること。
ベンダーが提示する設定変更、機能の無効化、アクセス制限等の暫定的な回避策を実施し、脆弱性が悪用されるリスクを低減する対策となります。この場合も自組織への影響を考慮した上で、回避策の適用可否を検討する必要があります。
(例)製品における特定の設定値を変更する、特定のポートや通信を制限する。
③対象となる情報機器を適用範囲内のネットワークから分離すること。
脆弱性のある情報機器をネットワークから分離することで、当該機器への攻撃や、侵害された場合の他の機器への被害拡大を抑止する対策となります。対象機器の重要性や業務への影響を考慮した上で、ネットワークからの分離の要否を検討する必要があります。
(例)脆弱性が発見されたサーバを社内ネットワークから物理的に分離する。または、ファイアウォールやVLAN等により他のネットワークと論理的に分離する。
④対象となる情報機器と適用範囲内のネットワークとの通信を監視し、当該脆弱性を悪用する不正な通信を遮断する機器又はソフトウェアを導入している場合、監視や設定を一時的に強化すること。
IPSやWAF等、不審な通信を検知・遮断する機能を有するツールを活用して、通信の監視・制御を一時的に強化し、当該脆弱性を悪用する攻撃を検知・遮断することで、被害の発生・拡大を抑制する対策となります。脆弱性に関するベンダー等の公開情報を確認し、想定される攻撃手法や通信の特徴を踏まえて、自組織への影響を考慮した上で監視対象や検知・遮断ルール等を見直す必要があります。
(例)IPSに当該脆弱性に対応したシグネチャ・ルールを適用する。
利用するIT資産に脆弱性が判明した場合に備え、①~④の代替手段を参考に自組織に適した対応を組織規程・手順に定めることも当基準を満たすためには必要です。
前述の2つの要求事項・評価基準のように、記載されている内容だけでは解釈が難しい観点が存在します。そうした場合には、【★3・★4自己評価等ガイド】および【SCS評価制度★3・★4要求事項・評価基準 解説書】をご確認いただくことで、疑問点の解消につながる場合があります。自組織において自己評価や改善活動などを実施する際、判断に迷った場合は当文書類をご確認いただくことをお勧めします。
(参考)アセスメントシート活用方法
IPAのSCS評価制度公式サイトでは、以下の事項があらかじめ記載されたアセスメントシートのテンプレートを入手できます。登録希望組織が自己評価する際は、当アセスメントシートを活用いただくことをお勧めします。また、自己評価で記入した質問事項への回答は、★3では確認責任者による確認、★4では評価機関による第三者評価の基礎的な材料となるため、事前に丁寧に記入しておくことで評価を円滑に進めやすくなると考えられます。
アセスメントシートの構成は、★3・★4で同一であり、大きく分けて以下の5項目に分かれています。
①要求事項・評価基準
IPAのSCS評価制度公式サイトで公表される★3・★4要求事項・評価基準が記載されています。
②評価基準に対する対象外
①における評価基準を対象外とする場合に、その旨および対象外とした理由を記入します。
③適合基準・自己評価方法
★3・★4自己評価等ガイド別紙に記述する適合基準および自己評価方法が記載されています。
④自己評価結果
③における適合基準のそれぞれについて、適合しているかどうかを記入します。
⑤質問事項・回答欄
確認(★3)または第三者評価(★4)の実施に際して回答を準備すべき質問事項が記載されています。登録希望組織は、各質問事項への回答を記入します。
アセスメントシートの構成
※表は横にスクロールしてご覧いただけます。
|
①要求事項・評価基準 |
②評価基準に対する対象外 |
③適合基準・自己評価方法 |
④自己評価結果 |
⑤質問事項・回答欄 |
||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|
|
要求事項名 |
要求事項 |
★3/ |
評価基準 |
評価基準 |
NIST CSF |
対象外 |
対象外とする理由 |
適合基準 |
自己評価方法 |
自己評価結果 |
質問事項 |
回答欄 |
|
社内ルール |
セキュリティに関する法令等に規定された事項を考慮し、社内ルールを策定及び周知すること。 |
★4 |
1-1-1-1 |
・セキュリティに関連する以下の事項を把握した上で、社内ルールを定めること。 |
統治 |
|
|
①自社に関連する法令、所管省庁・関係団体における基準、取引先からの要求等を把握していること。 |
①自社に関連する法令、所管省庁・関係団体の基準、取引先からの要求事項について、一覧化した資料等を作成しているかを確認する。 |
|
社内ルールを定めるに当たり把握している、自社に関連する法令、所管省庁・関係団体における基準及び取引先からの要求等の名称を回答してください。 |
|
|
②社内ルールを定める際に、①の事項を考慮していること。 |
②社内ルールを定める場合や見直しを行う際に、①で整理した事項を考慮し、反映する要否を検討した記録等を確認する。 |
|
|
|
||||||||
|
1-1-1-2 |
・No.1-1-1-1で定める事項の改定及び変更の状況について、年1回以上の頻度で確認を行い、社内ルールの内容を点検すること。 |
①No.1-1-1-1で定める自社に関連する法令等の改定・変更の状況について、年1回以上の頻度で確認を行っていること。 |
①No.1-1-1-1で定める自社に関連する法令等の改定・変更の状況について、1年以内に確認をしていること、また、自社に関連する法令等を一覧化している資料等が更新されていることを確認する。 |
|
No.1-1-1-1で定める関連する法令等の改定・変更の状況の確認について、以下のすべての項目について回答してください。 |
|
||||||
|
②①で確認を行い把握した自社に関連する法令等の改定・変更の状況について、社内ルールに反映するかどうか対応を検討していること。 |
②改定・変更があった場合に、社内ルールへ反映する要否を検討した記録等を確認する。 |
|
|
|
||||||||
アセスメントシートの記入例
※表は横にスクロールしてご覧いただけます。
|
評価基準 |
評価基準 |
NIST CSF |
… |
適合基準 |
自己評価方法 |
自己評価結果 |
質問事項 |
回答欄 |
|---|---|---|---|---|---|---|---|---|
|
1-1-1-1 |
・セキュリティに関連する以下の事項を把握した上で、社内ルールを定めること。 |
統治 |
|
①自社に関連する法令、所管省庁・関係団体における基準、取引先からの要求等を把握していること。 |
①自社に関連する法令、所管省庁・関係団体の基準、取引先からの要求事項について、一覧化した資料等を作成しているかを確認する。 |
適合 |
社内ルールを定めるに当たり把握している、自社に関連する法令、所管省庁・関係団体における基準及び取引先からの要求等の名称を回答してください。 |
・個人情報保護法 |
|
②社内ルールを定める際に、①の事項を考慮していること。 |
②社内ルールを定める場合や見直しを行う際に、①で整理した事項を考慮し、反映する要否を検討した記録等を確認する。 |
適合 |
|
|
||||
|
1-1-1-2 |
・No.1-1-1-1で定める事項の改定及び変更の状況について、年1回以上の頻度で確認を行い、社内ルールの内容を点検すること。 |
①No.1-1-1-1で定める自社に関連する法令等の改定・変更の状況について、年1回以上の頻度で確認を行っていること。 |
①No.1-1-1-1で定める自社に関連する法令等の改定・変更の状況について、1年以内に確認をしていること、また、自社に関連する法令等を一覧化している資料等が更新されていることを確認する。 |
適合 |
No.1-1-1-1で定める関連する法令等の改定・変更の状況の確認について、以下のすべての項目について回答してください。 |
・年に1回実施している。 |
||
|
②①で確認を行い把握した自社に関連する法令等の改定・変更の状況について、社内ルールに反映するかどうか対応を検討していること。 |
②改定・変更があった場合に、社内ルールへ反映する要否を検討した記録等を確認する。 |
適合 |
|
|
NRIセキュアテクノロジーズの本制度への取り組み
NRIセキュアでは、★取得を目指す組織に向けて、以下の支援を提供しています。
-
1.Secure SketCHと専門家の知見を組み合わせ、★3・★4要求事項に対する対応状況(ギャップ)を可視化[ii]
-
2.評価基準への適合に向けた改善支援
-
(セキュリティ文書策定、体制構築、教育・訓練、脆弱性診断等)
本制度への対応についてお悩みの方は、ぜひNRIセキュアまでお気軽にお問い合わせください。
お問い合わせはこちら
本記事の注意点
本記事は、経済産業省・IPAが公表している本制度の関連文書(2026年10月28日公開の自己評価等ガイド、解説書等)[i]をもとに、当社の見解を盛り込んで作成しています。今後、要求事項の変更などに伴い、内容が変更される可能性がある点にご留意ください。
なお、本制度の全体像や要求事項・評価基準の詳細につきましては、併せて以下の記事もご覧ください。
・【経産省「サプライチェーン強化に向けたセキュリティ対策評価制度」対応ガイド|2026年度の運用開始に向けて実施すべき事項とタイミング】
経産省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」対応ガイド|2026年度の運用開始に向けて実施すべき事項とタイミング
・【経産省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」対応ガイド|★4の取得を希望する企業が今するべきことは?】
経産省「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」対応ガイド|★4の取得を希望する企業が今するべきことは?
(出典・参考)
[i]独立行政法人情報処理推進機構(IPA):要求事項・評価基準、評価用ガイド、解説書
https://www.ipa.go.jp/security/scs/requirements-criteria.html
[ii]「サプライチェーン強化に向けたセキュリティ対策評価制度」向けアセスメント
https://www.nri-secure.co.jp/service/consulting/scs-assessment