


「特権IDの管理、どうしていますか?」と聞かれたとき、「Excelで一覧を作って管理しています」と答える担当者は、今でも決して少なくありません。
システムの数が少なく、担当者も固定されていた時代であれば、Excelでの管理でも十分だったかもしれません。しかし、DXやクラウド活用が進み、管理対象のシステムやアクセス経路が複雑化する今、手作業による特権ID管理では、企業が見えないリスクを抱え続けることになります。
特権IDのExcel管理で課題となるのは、申請・承認・棚卸・利用状況の確認といった管理プロセスを人手に依存しやすいことです。対象システムやIDが増えるほど、管理の抜け漏れや属人化が生じやすくなり、監査対応の負荷も大きくなります。
本記事では、手作業での管理が抱える本質的な問題と、特権ID管理ツールを活用した管理体制への移行がなぜ今重要なのかを解説します。
そもそも「特権ID」とは何か
特権IDとは、システムの設定変更やユーザー管理、データへのアクセスなど、通常のユーザーには許可されていない強力な権限を持つアカウントのことです。サーバーの管理者アカウントやデータベースの管理者権限を持つアカウントなどが代表的な例です。
こうしたIDは業務上必要不可欠な存在である一方、悪用されれば企業の重要データへの不正アクセスや改ざん、情報漏えいに直結します。その権限の強さゆえに、外部からの攻撃者にとっても特権IDは重要な標的となります。
だからこそ、「誰が・いつ・どのIDを使ったか」を正確に把握し、適切に統制することが求められます。
手作業管理が抱える問題
Excelによる特権ID管理の問題は、単なる「手間」にとどまりません。実際の現場で起きている課題を整理すると、その根深さが見えてきます。
属人化による管理の崩壊
特定の担当者しか把握していない運用フローができあがり、その担当者の異動・退職をきっかけに管理の継続性が損なわれる可能性があります。「このシステムのIDはAさんが管理していたはずだが、引き継ぎ資料がない」という状況は、特権ID管理における空白地帯を生む要因となります。
棚卸・監査対応の負荷と実態把握の難しさ
ID棚卸のたびに各システムの担当部署へ確認を依頼し、返ってきた情報を回収・突合する——こうした運用は多くの工数を要します。監査対応のたびに必要な資料や証跡を各所から集める作業は、担当者にとって大きな負担となるだけでなく、ミスや抜け漏れのリスクも伴います。
また、手作業の台帳では、「このIDは現在も使われているのか」「誰がアクセス権を持っているのか」といった情報を、常に最新の状態で把握し続けることは困難です。その結果、監査のタイミングで初めて実態が判明するというケースも珍しくありません。
人為的ミスによるリスク
パスワードの更新漏れ、アクセス権の付け外しミス、退職者のIDが残り続けるといった問題は、手作業への依存度が高いほど発生しやすい課題です。こうした認証情報の管理不備は、不正アクセスのリスクを高める要因になり得ます。
手作業管理から脱却し、特権ID管理を仕組み化するには
手作業管理からの脱却を検討すべきタイミング
Excelによる管理がすべての企業にとって不適切というわけではありません。一方、管理対象が増え、Excelやメールを中心とした運用では統制や確認にかかる負担が大きくなってきた場合は、管理方法を見直すタイミングといえます。
例えば、次のような状況が見られる場合には、特権ID管理の仕組み化を検討する余地があります。
- 管理対象となるシステムや特権IDが増え、台帳の更新・確認に時間がかかっている
- 複数の担当者・部署が関わることで、誰がどこまで対応したか把握しにくくなっている
- 異動・退職時の権限変更や削除について、対応状況を漏れなく確認することが難しくなっている
- 台帳やログが分散し、特権IDの利用状況や権限の状態、監査に必要な証跡をすぐに確認できない
こうした課題が顕在化している場合は、手作業による運用を個別に見直すだけでなく、管理プロセス全体を仕組み化することが重要です。
自動化できないシステムがあっても実現できる管理の仕組み化
手作業が残る理由としてよく聞かれるのが、「パスワードの自動更新に対応していないシステムがあるから」という声です。レガシーシステムや独自開発のシステムが混在する環境では、すべてをツールで自動化しきれないケースもあります。
しかし、対応できないシステムがあるからといって、管理全体をExcelに委ねてしまうのは本末転倒です。重要なのは、すべての作業を自動化することではなく、自動化できない部分も含めて、特権IDの管理状況を一元的に把握できる状態にすることです。
手動での払い出しが必要なIDであっても、申請・承認・払い出しの履歴や棚卸結果などの情報を一か所に集約し、「誰が・いつ・どのIDを・どのように管理しているのか」を見える化することはできます。「どこかに台帳がある」状態から、必要な管理情報を一元的に確認できる状態へ移行することが、リスク低減に向けた大きな一歩となります。
Excel管理からの移行は段階的に進める
Excelによる管理から管理情報を一元化した仕組みへ移行する際も、すべての運用を一度に置き換える必要はありません。
次のような流れで段階的に進めます。
- 管理対象を把握する
どのシステムに、どのような特権IDが存在し、誰が管理しているのかを整理します。 - 現在の運用フローを整理する
IDの申請・承認・払い出し・利用・棚卸・変更・削除が、誰によってどのように行われているかを確認します。 - 優先的に仕組み化する範囲を決める
管理上のリスクや運用負荷などを踏まえ、どのシステム・プロセスから仕組み化するかを決めます。 - 優先度の高い領域から段階的に移行する
決定した優先順位に沿って、管理プロセスを順次仕組み化し、運用状況を確認しながら対象範囲を広げていきます。
こうした管理情報の一元化や、申請・承認・棚卸などのプロセスの仕組み化を支える手段の一つが、特権ID管理ツールです。
特権ID管理ツールの導入で変わる現場の景色
では、特権ID管理ツールを導入することで、実際の運用はどのように変わるのでしょうか。
申請・承認フローの標準化
誰が・いつ・どのIDを使うのかを、あらかじめ定められたフローに沿って管理することで、申請・承認の状況や対応履歴を関係者が確認しやすくなります。属人化や口頭での依頼といった不透明な運用を減らすことにつながります。
棚卸・監査対応の効率化
管理情報をツール上に集約することで、棚卸のたびに複数の台帳や関係部署から情報を集め、突合する作業負荷を減らせます。監査時にも、申請・承認・払い出し履歴などの証跡を確認・提示しやすくなります。
ヒューマンエラーの抑制
申請・承認の記録や管理情報をツール上で扱うことで、台帳への記載漏れや記載ミスといった、手作業に伴うミスを減らせます。また、パスワード更新や権限変更を自動化できるシステムでは、ツールに処理を任せることで、誤操作や設定ミスの発生機会そのものを抑えることができます。
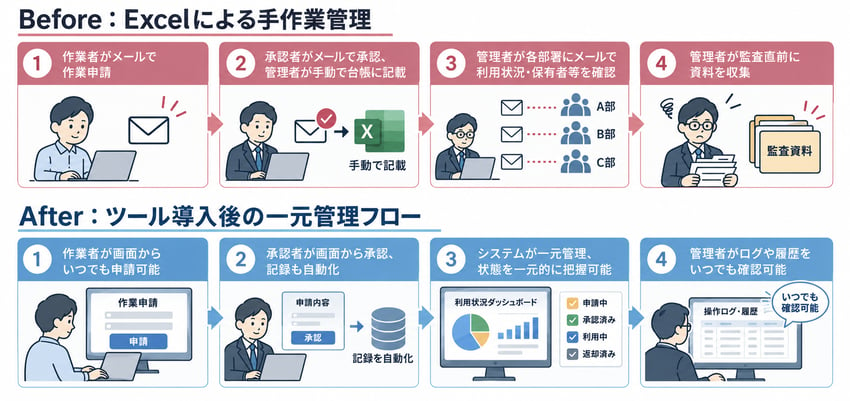 こうした変化は、担当者の負担軽減と、組織全体のセキュリティ水準の向上につながります。
「自動化できないから仕方ない」を終わりにするSecureCube Access Check
特権ID管理ツールを選ぶ際は、機能の多さだけではなく、自社のシステム環境や運用に合わせて、継続的に管理できるかを確認する必要があります。特に、レガシーシステムや独自開発システムが混在する環境では、自動化できないシステムも含めて一元的に管理できるかが、選定時のポイントとなります。
NRIセキュアが提供する「SecureCube Access Check」は、特権IDに関わる申請・承認・棚卸・監査対応を一元管理できるツールです。
最新バージョン(6.6.0)では、パスワードの自動更新に対応していないシステムにおいても、SecureCube Access Check内に保管したパスワードを、申請・承認のワークフローを経て払い出せるようになりました。これにより、システム側の制約を理由に管理を分断することなく、特権ID管理を一貫した統制のもとで運用できます。
まとめ|特権ID管理を「攻め」のセキュリティ投資へ
特権IDの手作業管理は、担当者の負荷増大だけでなく、属人化・監査対応の非効率さ・人為的ミスといった複合的なリスクにつながります。自動化できないシステムがある環境であっても、管理情報を集約し、管理状況を一元的に把握・見える化することは可能です。
サイバー攻撃の手口が巧妙化し、内部不正のリスクも顕在化している今、特権IDの管理は、将来のリスクを減らすための投資として捉える必要があります。
管理の網からこぼれ落ちるIDが一つでもあれば、それが攻撃者の侵入口になりかねません。また、内部統制やコンプライアンスの観点からも、特権IDの管理状況は企業のガバナンス体制を評価するうえで重要なテーマの一つとなっています。
一方で、特権ID管理の仕組み化は、こうしたリスクを抑えるための「守り」だけを目的とするものではありません。属人的な運用から、必要な関係者が同じ管理情報を確認できる体制へ移行することは、現場の負担を減らしながら組織全体のリスクを下げる取り組みです。
さらに、管理対象となるシステムが増えても統制を維持しやすい仕組みを整えることは、DXやクラウド活用、事業拡大などに伴うシステム環境の変化に対応し、事業の成長を支える基盤にもなります。
その意味で、手作業管理からの脱却は、セキュリティ強化とガバナンス向上に加え、将来の事業環境の変化や拡大にも備える「攻め」のセキュリティ投資と捉えることができます。
そして今後は、AIエージェントやサービスアカウントなど、人以外のIDによる特権アクセスも視野に入れた管理が課題となってきます。まずは現状の管理体制を見直すことが、その第一歩です。