


フロンティアAIの普及とともに、サイバー攻撃の「自動化」と「高速化」が急速に進行しています。パッチ公開の平均7日前にはゼロデイ悪用が先行し、CVE公表から15分以内に攻撃者のスキャンが始まるとの調査結果も示されている今、従来の月次パッチ運用モデルは構造的な限界を迎えつつあります。
本稿では、米国CISAが2026年6月に発出した「BOD 26-04」の概要と、NRIセキュアのマネージドセキュリティサービス「SecurePROtecht」における自動トリアージ・パッチ運用・チェンジマネジメントの実践例を、現場担当者の視点でご紹介します。
※本稿は、2026年8月27日(木)に実施した「フロンティアAI時代の脆弱性管理」セミナーにおいて、「BOD 26-04と向き合う現場から~MSSの脆弱性対応、その舞台裏~」と題したセッションの内容に加筆したものです。
脅威構造の激変と従来の脆弱性管理における限界
セキュリティベンダー各社の分析レポートにおいて、パッチ適用を中心とした従来の運用モデルの前提を揺るがすデータが示されています。
Rapid7「2026 Global Threat Landscape Report」[i]では、悪用が確認された高・重大の脆弱性が前年比105%増加しました。
Mandiant「M-Trends 2026 Report」[ii]では、悪用までの平均期間が推定マイナス7日(パッチ公開前に悪用が先行)という深刻な実態が報告されています。
CrowdStrike「2026 Global Threat Report」[iii]では、2025年に、公表前に悪用が確認されたゼロデイ脆弱性の件数が前年比42%増加したとされています。
Palo Alto Networks Unit 42「2026 Unit 42 Global Incident Response Report」[iv]では、CVE公表から15分以内に攻撃者が脆弱性のスキャンを開始するという過去の調査結果が紹介されています。
4社のレポートに共通する示唆は、「パッチ適用を含む意思決定の遅延が致命傷になる」ということです。
これまで一般的であった「CVSS基本値(7.0以上)に一律依存する」「資産台帳と手動で照合する」「月次の定期メンテナンスでパッチを適用する」といったトリアージ・運用モデルでは、速度面で攻撃に対抗することが難しくなっています。
主な限界は次の3点です。
-
①速度の乖離(タイムラグ):パッチ公開前から悪用が始まるケースや、CVE公表後の短時間でスキャンが始まるケースがあるため、数週間かかる従来の意思決定フローでは後手に回りやすい。
-
②優先順位の誤認:高CVSSであっても、実際に悪用される脆弱性は一部にとどまる。不要な緊急対応による現場の疲弊と、真のリスクの見落としが同時に起こる。
-
③処理能力のパンク:対象の製品が限られているとはいえ、年間数万件に達するCVEを手動で仕分ける運用は現実的でなくなっている。
CISAの脆弱性対応指令「BOD 26-04」とは
攻撃サイクルの短縮に対抗するため、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)は2026年6月10日、連邦政府機関向けの拘束的運用指令(Binding Operational Directive)「BOD 26-04」を発出しました。従来のBOD 19-02、22-01は本指令に置き換えられています。
本指令の法的対象は連邦文民行政機関(FCEB)ですが、マネージドセキュリティサービス(MSS)の現場から見ても、優先順位の付け方や迅速な対処のあり方を考えるうえで、大いに参考になる内容です。
本指令では、従来のCVSS基本値のみに偏重した評価を廃し、以下の4つの判定軸による多角的リスク評価への移行を定めています。
-
①公開露出(Asset Exposure):対象機器がインターネットへ露出しているか
-
②KEV掲載(KEV Status):実際の悪用が確認され、CISAの既知悪用脆弱性カタログ(KEV:Known Exploited Vulnerabilities)に掲載されているか
-
③自動化可否(Exploit Automation):悪用するために必要な手順を自動化できるか
-
④技術的影響(Technical Impact):悪用された場合、攻撃者はどこまでシステムを制御できるか
これらの評価結果に応じて、脆弱性ごとに「3日以内」「14日以内」「60日以内」「次回バージョンアップ時」といった4段階の対処期限が義務付けられています。特にリスクの高い区分では、3日以内の対応に加え、侵害の有無を確認するフォレンジックトリアージも求められます。
また、脆弱性への対応は、修正パッチの適用に限りません。対処期限を満たす手段(Remediation)として、WAF/IPSによる「仮想パッチ」やネットワーク「隔離」といった即時リスク緩和策も正当な手続きとして定義されています。ただし、これらの緩和策のみで、すべての是正要件を満たせるわけではありません。
MSS現場における実装と日本向け独自基準の組み込み
総顧客数500社弱・5,000台以上の機器を運用管理するNRIセキュアのMSS「SecurePROtecht(SPRO)」では、高リスク脆弱性に対して「72時間(3日)以内の適用」を目標(SLO)に掲げ、自動トリアージの仕組みを開発し、運用を開始しています。
BOD 26-04が発出される前から、フロンティアAIに伴う脅威の高速化に対応するため、SPROではトリアージとパッチ適用の迅速化を検討していました。当初検討したトリアージの基準は以下のとおりです。
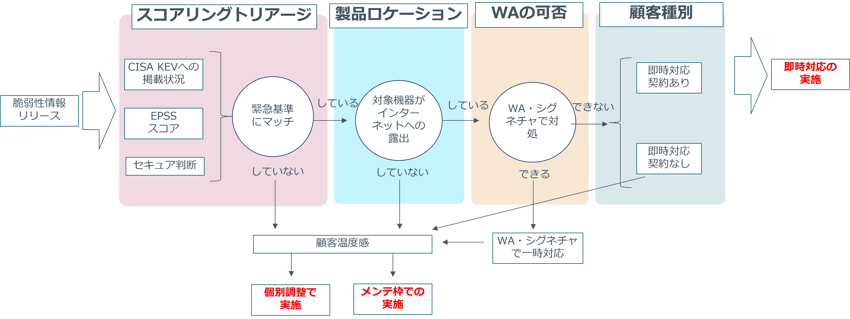
画像においては一部のみ抜粋となりますが、このときに検討したトリアージ基準は、KEVへの掲載状況やEPSS(脆弱性悪用予測スコア)、対象製品の設置場所、ワークアラウンド(回避策)の有無で判断する方針でした。
これまで受動的に脆弱性情報を確認する運用から、日々能動的に情報収集を行いつつ、脅威となる脆弱性を判断する仕組みを回すという状況を作ることを目指し、検討を始めました。自動で情報を収集する基盤を構築し、条件と照らし合わせながら、一目で誰でも影響度を確認できるようなアウトプットを目指していました。
そんなトリアージ基準を検討している最中に、BOD 26-04が発出されました。我々が検討していた基準にとって大変参考になる一方で、日本国内の環境にそのまま当てはめることの難しさも見えてきました。参考にしながら次にアップデートをかけたのが、以下の図です。
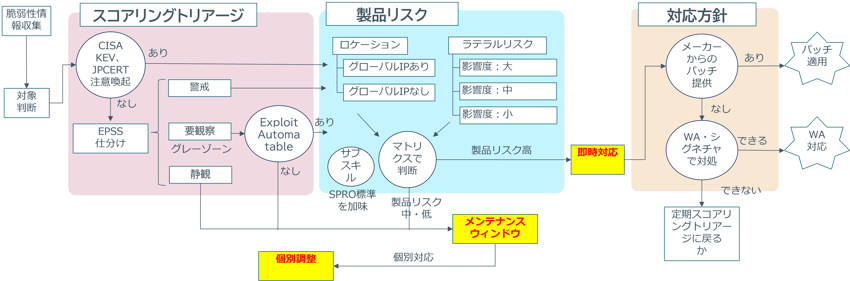
海外のレギュレーションをそのまま国内に当てはめようとすると、現場で回しにくい部分もあります。
SPROでは、一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)の注意喚起情報とEPSSを組み合わせ、判断が分かれやすい脆弱性の判別精度の向上を図りました。あわせて、製品の設定内容や利用機能による影響度の確認も取り入れ、BOD 26-04を参考にしつつ試行錯誤しながら開発を進めました。
その結果、これまでご紹介した図とは大きく異なるトリアージ基準となりましたが、日々基準の見直しは継続しています。
また、毎時実行される自動トリアージが「即時対応が必要」と判定する件数は、当初の想定より多くなりました。そのため、指令の判定軸に独自の判断軸を重ねることでノイズを間引き、現場が本当に動くべきアラートだけに絞り込む調整も続けています。
さらに、開発を進めながら実感したのが、製品メーカーのパッチ提供形態の変化です。毎月第3火曜日に高リスクの修正パッチをリリースする仕組みを新設したり、再起動不要なホットパッチを既定化したりと、更新サイクルを短縮するような対応がとられています。
加えて、脆弱性パッチをリリースするものの、リリースノート等の詳細は非公開または後日公開するメーカーもあり、パッチ配信の高頻度化・簡略化に対応した柔軟なトリアージ更新が求められます。
自律型脆弱性管理への展望と、顧客を巻き込むチェンジマネジメント
フロンティアAI時代の脅威に対抗するための真の課題は、MSS側の技術的なシステムのアップデートにとどまりません。運用における最大の壁は、長年定着してきた「月次パッチ適用」や「入念な事前検証」を前提とする、顧客側の運用意識・承認プロセスです。そして、顧客側だけでなく、サービス提供側も考え方を更新していくことが求められます。
この壁を突破するためには、フロンティアAIによる脅威の高速化や「BOD 26-04」といった国際的なレギュレーションの潮流について顧客へ丁寧に説明し、「なぜ今、運用変更が必要なのか」という合意形成(チェンジマネジメント)を図ることが不可欠です。それはもちろん、顧客の担当者だけではなく、実際に顧客対面で運用を行っているMSSのフロントメンバーにとっても同じです。
自動トリアージの仕組みを整えたからといって、それを使う現場の担当者が「まず迅速に適用を行う」という発想に切り替わっていなければ、結局のところ72時間という壁は越えられません。
単に72時間以内の対応を強いるのではなく、多角的な評価に基づき「即時対応が不要なケース」も含めた説明責任を的確に果たすことで、顧客と共に運用プロセスを変革していくことこそが、次世代におけるMSSの介在価値と言えます。
また、現在構築を進めている精緻な自動トリアージシステムすらも、本質的には過渡期のプロセスに過ぎません。一部のセキュリティメーカーにおいては、トリアージ判断を待つことなく全パッチを自動適用する方針へとシフトする動きも見えてきました。
目指すべき最終形態は、トリアージという判断プロセスそのものを極小化し、「いかにパッチ適用自体を自動化・簡略化するか」という命題の解決です。将来的には、人間による判断を介さず、AIがシステムへの影響を安全に事前検証したうえで、ダウンタイムなしにパッチを自律的かつ即時適用できるような運用モデルを見据えています。
日進月歩で変化する脅威と技術トレンドに対し、仕組みと考え方のアップデートを継続していくことが求められています。
組織における推奨アクション
攻撃のタイムラインは変えられません。ツールが整ってから動くのではなく、運用の土台を今から固めることが重要です。
本稿を踏まえ、各企業・組織のセキュリティ担当者の皆さまには、以下の初期アクションを推奨します。
-
①適用サイクルの現状把握とリスク再評価
-
既存のパッチ管理規定(パッチ適用までのSLA等)が、脆弱性の公表から短時間でスキャンや悪用が始まる最新の攻撃スピードに耐え得るか、改めて検証する。
-
②リスク緩和策(Mitigation)の多角化・制度化
-
システム停止を伴う正式パッチの適用のみに依存せず、仮想パッチ(WAF/IPS等)やネットワーク隔離等の一時的なリスク緩和手段を、正規の運用プロセスとして設計に組み込む。
-
③迅速な合意形成プロセスの整備
-
緊急性の高いパッチ適用(72時間以内等)に対応できるよう、システム運用部門や経営層に対し、脆弱性対応をめぐる世界のセキュリティ動向(AI脅威・BOD 26-04等)について説明を行い、平時から有事の緊急適用フローを合意しておく。
[i]Rapid7「2026 Global Threat Landscape Report」(公開:2026年3月)—2025年に悪用が確認されたCVSS 7.0以上の脆弱性は146件となり、2024年の71件から約105%増加。CVE公表からKEV登録までの期間の中央値は、8.5日から5日に短縮。
[ii]Mandiant「M-Trends 2026 Report」(Google Cloud、公開:2026年3月)—脆弱性が悪用されるまでの平均期間(Mean Time to Exploit)は推定マイナス7日(パッチ公開前にゼロデイ悪用が先行開始)。初期アクセスから二次攻撃者への引き継ぎ時間の中央値は、2022年の8時間超から2025年は22秒に短縮。
[iii]CrowdStrike「2026 Global Threat Report」(公開:2026年2月)—2025年に公表前に悪用されたゼロデイ脆弱性の件数は前年比42%増。侵入から内部横断までの時間(ブレイクアウト時間)は、2024年の48分から2025年の29分へ短縮し、最短観測値は27秒。
[iv]Palo Alto Networks「2026 Unit 42 Global Incident Response Report」(公開:2026年2月)—過去の同社調査を引用し、CVE公表から15分以内に脆弱性のスキャンが開始される動きを紹介。