


AI技術のビジネス活用が急速に進む一方、AI特有のリスクや倫理課題への対応が急務となり、適切なガバナンス構築や監査を行える専門人材の需要が高まっています。
そうした中、第三者視点で検証を行うAAIA(Advanced in AI Audit)と、AIの管理体制を整えるAAISM(Advanced in AI Security Management)は、この分野の専門性を証明する重要な資格として注目されています。
本記事では、両資格を取得した経験をもとに、おすすめの受験順序や実務・既存知識とのシナジー、公式教材を使った試験対策をお伝えします。これから目指す方の参考になれば幸いです。
そもそもどんな資格?「AAIA」と「AAISM」の概要
まず、2つの資格がどんな位置づけなのかを簡単に整理します。どちらも、CISAやCISMでも知られる国際団体ISACAが認定する資格です。AIの安全な活用やリスク管理を扱う点は共通していますが、視点が異なります。
AAIA(Advanced in AI Audit)
組織のAIシステムや運用体制が、法令やガイドラインに沿って適切に動いているかを、第三者的な視点で評価するための「監査の手法」に重点を置いた資格です。
-
出題内容:
-
・AIガバナンスとリスク
-
・AIオペレーション
-
・AI監査ツールと技法
-
出題形式:
-
・試験時間:150分
-
・問題数:90問(CBT方式、多肢選択)
-
認定における前提資格:
-
・CISA、CIA、CPAなど、ISACAが指定する資格を保有していること(資格によって追加条件あり)。
AAISM(Advanced in AI Security Management)
組織の中でAIを安全かつ倫理的に使うための「ガバナンス体制や管理の仕組み作り」に重点を置いた資格です。
-
出題内容:
-
・AIガバナンスとプログラム管理
-
・AIリスクと機会の管理
-
・AI技術とコントロール
-
出題形式:
-
・試験時間:150分
-
・問題数:90問(CBT方式、多肢選択)
-
認定における前提資格:
-
・CISM、CISSP認定のいずれかを保有していること。
おすすめの受験順序は「AAISM → AAIA」
概要ではAAIAから紹介しましたが、実際に勉強して受験するなら「AAISM → AAIA」の順番がおすすめです。理由は、「チェック対象(管理の仕組み)を理解してから、チェック手法(監査)を学んだ方がスムーズに理解できるから」です。
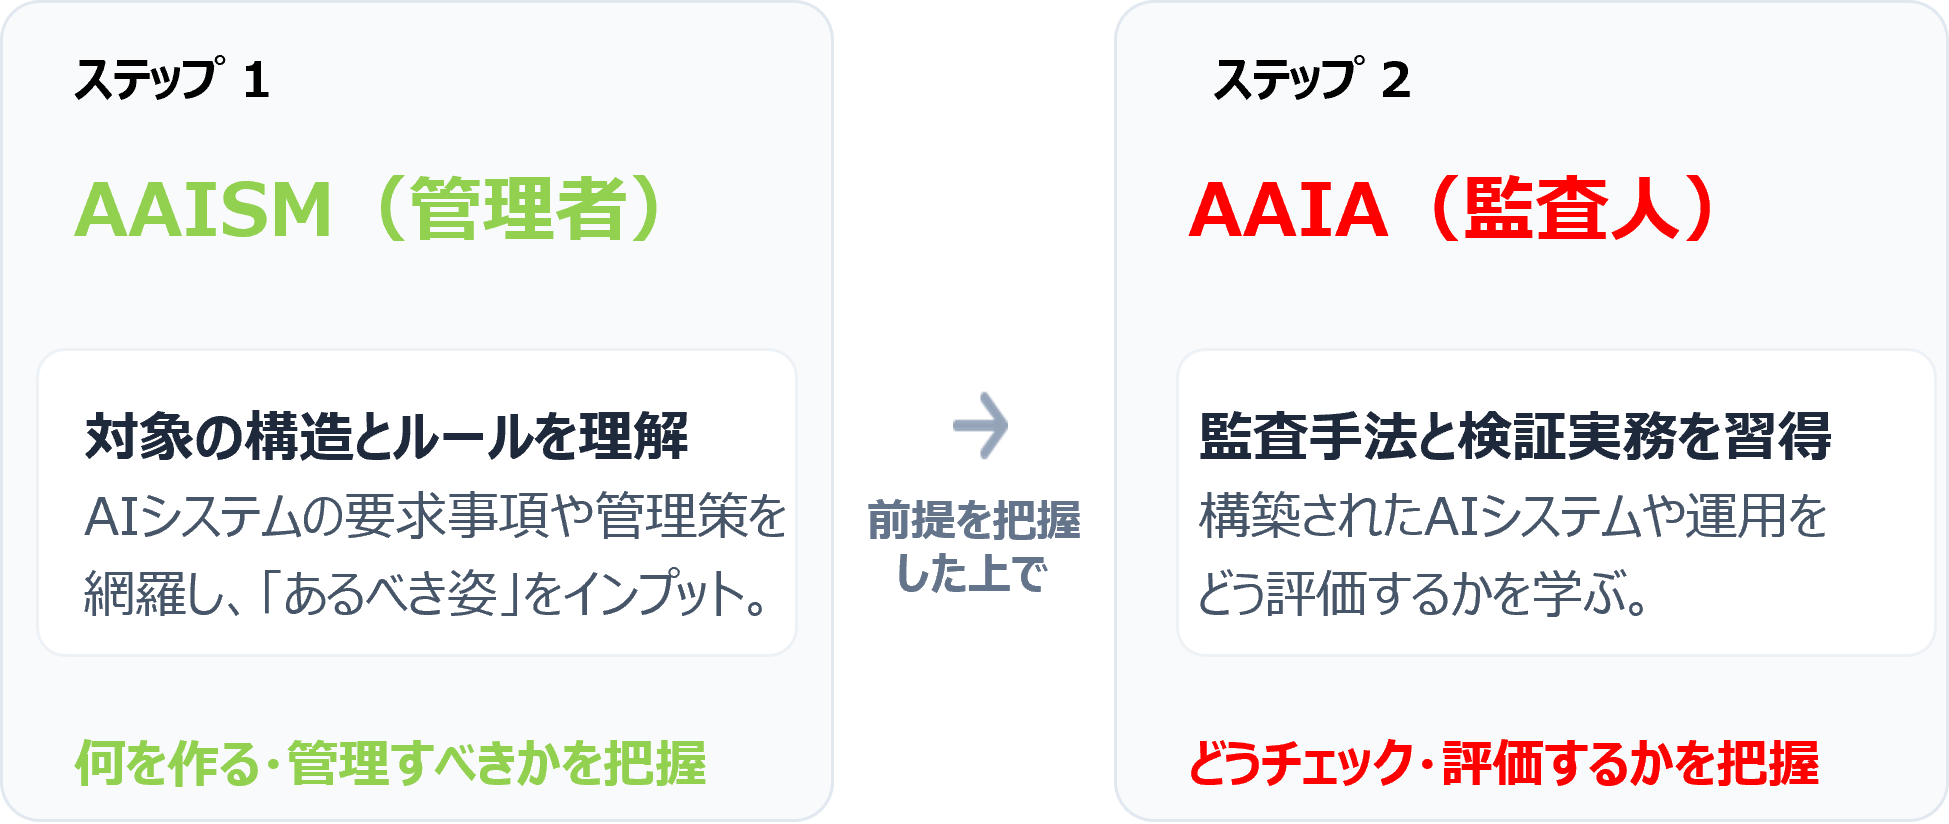
いきなりAAIAから入ると、「監査の手順はわかったけれど、そもそも監査対象となるAIガバナンスの全体像がいまいちピンとこない」となりがちです。
そのため、まずAAISMで「AIガバナンスの基本形」を頭にセットしたうえでAAIAに進むことを、個人的にはおすすめしています。こうすると、「AAISMで出てきたあの管理策は、AAIAの視点ではこうやって証跡を集めて監査するのか」と納得しながら進めることができます。
前提資格(CISA・CISM)やクラウドセキュリティの知見はどう活きたか
私はこの2つの資格を受ける前提としてCISA(公認情報システム監査人)、CISM(公認情報セキュリティマネージャー)、およびCISSPを持っており、普段はクラウドセキュリティに関する業務を行っています。この下地があったおかげで、今回の学習もかなりスムーズに進みました。
CISM × AAISM
CISMで学ぶ「事業目標に合わせたセキュリティ戦略の立案」や「リスクマネジメントのフレームワーク」の考え方は、そのままAAISMの理解に直結しました。
ISMS(ISO/IEC 27001)などの管理体制になじみがある方なら、「既存の管理体制に、AI特有のリスク(データの偏り、モデルの性能劣化、説明可能性の不足など)をどう付け足すか」という差分で理解できます。
CISA × AAIA
CISAで身につく「監査計画の策定」「リスクベースの評価」「テスト手続」「報告書作成」といった基本的なシステム監査の流れは、AAIAでもそのまま使えます。
AAIAで新しく学ぶのは、「モデルの精度低下をどうモニタリングするか」「学習データのバイアスをどう評価するか」といったAI特有のチェックポイントです。基本となる監査の進め方がすでにできていれば、AI固有の論点を追加するだけで済むため、負担が軽くなりました。
クラウドセキュリティの視点から
クラウドセキュリティは試験範囲外と思われるかもしれませんが、今のAIシステムは、Amazon Bedrock、Microsoft Foundry、Gemini Enterprise Agent Platformといったクラウド上のサービスを使って組まれるケースが多くなっています。
クラウドセキュリティでよく出てくる「責任共有モデル」の考え方は、AIガバナンスでもそのまま当てはまります。例えば、クラウドベンダー側が担保している評価をどう確認・信頼するか、自社側で設定するアクセス制御やデータ漏洩防止策をどう管理するか、といったものです。
この境界線を日頃から意識していたおかげで、AAISMのリスク管理やAAIAの監査範囲の設定に関する問題も、実際の現場をイメージしながら解くことができました。
今回の勉強法:公式テキストと問題集(QAE)の回し方
資格をいろいろ受けてきた経験から、欲張って手を広げず、公式の教材を徹底的に使うという王道のやり方で進めました。
使ったのは以下の2つだけです。
-
・レビューマニュアル(公式テキスト)
-
・QAE(Questions, Answers & Explanations:公式問題集)
最初にテキストを一通り読みます。このとき、細かい暗記に固執せず、まずは章立てと用語の定義を把握します。
テキストを1周したら、すぐに問題集に入ります。大切なのは、「なぜその選択肢が正解で、他が間違いなのか」の理由を説明できるようにすることです。間違えた問題や曖昧な部分はテキストに戻って確認します。
そして、QAEを繰り返し解き、解説を読まなくても自力で「正解の根拠」を説明できる状態を目指しました。
取得してみて感じたこと
AAIAとAAISMを取得したことで、私自身の中で「クラウドセキュリティ」「IT監査」「AIガバナンス・監査」の知識がひとつにつながった感覚があります。
単にAIに関する法律や倫理に詳しいだけでも、クラウドのインフラを構築できるだけでもなく、クラウド上で動くAIシステムに対して、技術・運用管理・監査の面から整理してアドバイスできるようになったのは大きな収穫でした。
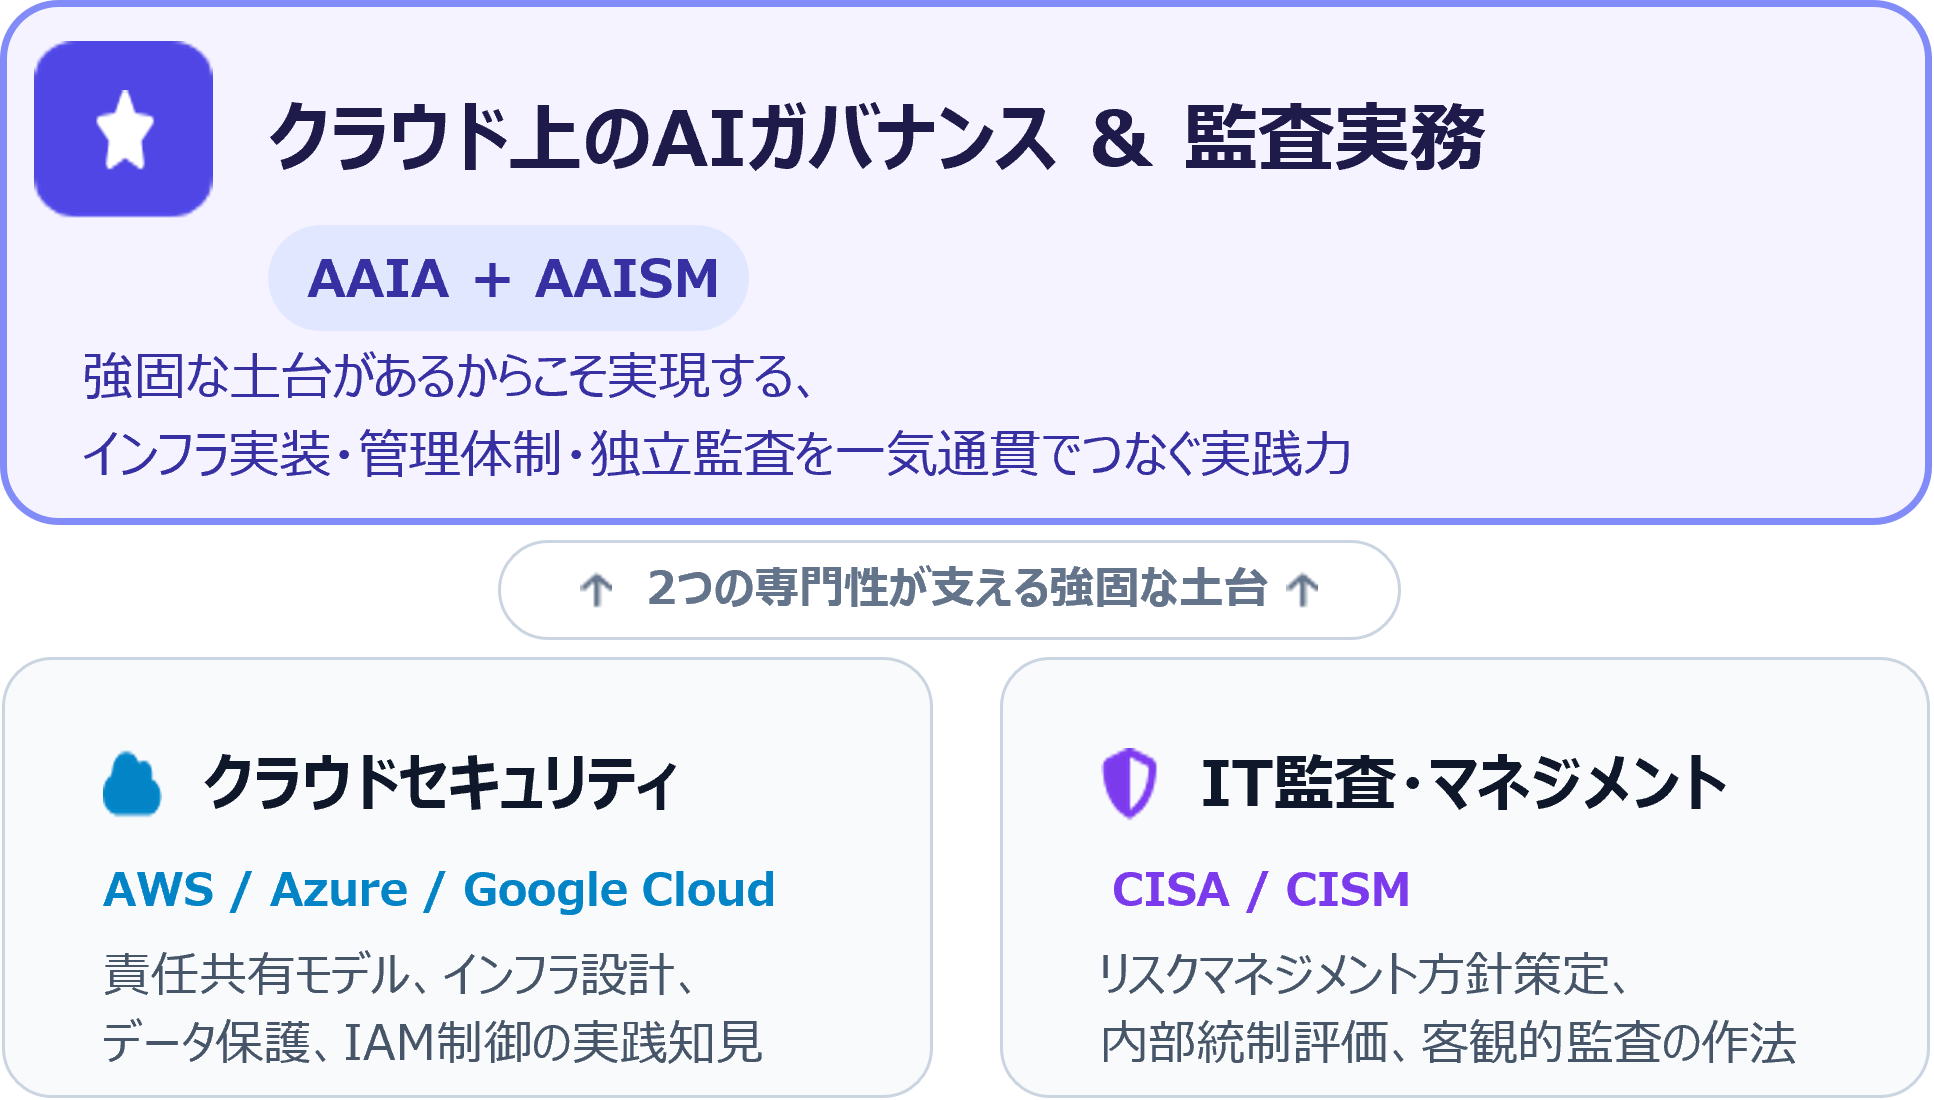
今後は、クラウド上でAIを活用したい企業へのガバナンス構築支援や、AIシステムの運用チェックといった実務でこの知識を活かしていこうと思っています。
おわりに
AI活用が広まっている中、AIに関する法規制やガイドラインの整備は、今後も進むと考えられます。そのため、このタイミングで体系的な知識を入れておくことには大きな意味があると感じています。
これから受験される方は、ぜひAAIAとAAISMにチャレンジしてみてください。皆様がこれまで培ってきた知見に加え、レビューマニュアルとQAEを軸に学習を進めることが、合格への近道になると考えています。