


NDR(Network Detection and Response)とは、組織内ネットワークを流れる通信を分析し、侵入後の内部偵察や横展開(ラテラルムーブメント)など、不審な活動の検知・対応を支援するソリューションです。
本記事では、企業のセキュリティ担当者が抱える以下のような課題を踏まえ、NDRがいま求められる理由を3つの観点から解説します。
-
・EDRは導入済みだが、万が一感染した場合の被害を最小限に抑えたい。
-
・脅威の検知から影響範囲の把握、遮断・封じ込めまでを迅速化したい。
-
・インシデント発生時の意思決定に必要な情報を得たい。
背景(フロンティアAI時代に求められるセキュリティ対策)
フロンティアAIがもたらす新たな脅威
「フロンティアAI」と呼ばれる最先端の大規模AIモデルは、2025年以降、高度な推論や自律的なタスク遂行の能力を急速に高めています。高度なAIモデルは脆弱性の発見や攻撃コードの生成といったサイバー攻撃領域において一定の成果を上げており、AIモデルの開発元自身がリスクを認め一般公開を制限する事態も生じています。
AIのサイバー攻撃への悪用は将来の懸念ではなく、既に顕在化した課題として捉えるべきです。
その具体的な影響は、2つの形で現れています。一つは、修正プログラムが提供される前の脆弱性(ゼロデイ脆弱性)の発見の加速。もう一つは、攻撃者が偵察・侵入・横展開に至る一連の工程に要する時間の短縮です。
CrowdStrike社の『2026 Global Threat Report』によると、AIを活用した攻撃が2024年から2025年にかけて89%増加し、初期侵入から横展開開始までの平均時間(ブレイクアウトタイム)は29分、最速では27秒を観測したと報告されています。サイバー防御は文字通り「一刻を争う」局面を迎えています。
防御・検知・復旧の高度化が不可欠
この現実を踏まえると、従来の取組の延長線上でセキュリティ対策を講じるだけでは、日々高度化する攻撃に対抗しきれなくなりつつあります。
セキュリティリスクへの対応に継続的に投資してきた組織の多くは、境界をファイアウォールで防御し、端末やサーバーなどのホストをEDR(Endpoint Detection and Response)で監視する多層的な防御態勢をすでに整備しています。
しかし、こうした態勢の現状維持だけでは十分ではありません。侵入を前提に検知を高度化・高速化するとともに、横展開が拡大する前に攻撃を自動で遮断・隔離する仕組みの整備が不可欠です。
本連載では、その具体的な手段の一つである「NDR(Network Detection and Response)」を取り上げます。第1弾ではNDRとは何か、そしてなぜ今NDRが必要とされているのかを整理します。
NDR(Network Detection and Response)とは
NDRとは、組織内ネットワークを流れる通信をリアルタイムに分析し、不審な活動の検知と対応を支援するソリューションです。具体的には、攻撃者の侵入や侵入後の内部偵察・横展開、情報窃取などの活動を検知するとともに、NDR自身の機能や他のセキュリティ製品との連携により、通信遮断やホスト隔離などの対応も行えます。
NDRの機能は提供メーカーごとに様々ですが、一般に次のような特長を有しています。
(1)侵入成立後の挙動を捉える検知範囲
境界を出入りする通信だけでなく、境界内部の通信も分析対象とすることができ、ランサムウェア攻撃によく見られる内部偵察や横展開などの検知を可能とする。
(2)未知の脅威にも対応する検知手法
シグネチャやパターンマッチングで検出できる既知の脅威だけでなく、機械学習やスレットインテリジェンスを活用した検知エンジンにより、未知の脅威も検知対象とすることができる。
(3)攻撃の全体像把握を支援する可視化・分析基盤
単一の通信ではなく、複数の通信やホストの挙動を相関分析することで、攻撃の内容や前後関係、影響範囲の把握・分析を可能とする。さらに、一連の攻撃の流れと構造を俯瞰できるユーザーインターフェースにより、迅速な後続対応を支援する。
(4)業務通信への影響を抑えた監視方式
NDRは監視対象の通信経路上に機器を直列に設置しない(非インライン)監視方式が取れるため、万が一NDRで障害が発生しても同経路上の業務通信を止めてしまう可能性が低い。
(5)EDRを導入できない機器への対応
NDRはネットワークを流れる通信を監視するため、システム、ハードウェア、OSなどの制約でEDRを導入できない機器も、通信を介して監視できる。
(6)自動化による攻撃への即時対応
攻撃検出後、NDR自身の遮断機能やAPI連携を通じたファイアウォール・EDRの遮断機能の呼び出しにより、人的判断を待たずに被害拡大の封じ込めを図ることができる。
従来のIDS/IPSとの違い
従来のIDS(Intrusion Detection System:侵入検知システム)やIPS(Intrusion Prevention System:侵入防止システム)は、既知の攻撃パターンをまとめたシグネチャとの照合を主要な検知方式としています。このアプローチでは、シグネチャが存在しない未知の脅威や、正規の管理ツールを悪用する「Living off the Land(環境寄生型)」攻撃、内部の不審な振る舞いの検知に限界があります。
一方、多くのNDR製品では、機械学習を用いて、その組織固有の「平時の通信パターン(ベースライン)」を継続的に学習し、そこからの逸脱を検知します。たとえば、利用頻度の低いネットワークセグメントからの業務時間外の認証要求や、あるサーバーから短時間に複数のホストへ拡散するファイル転送は、シグネチャでは定義できない「振る舞いの異常」です。
NDRはこうした逸脱を検知対象とすることで、従来型の対策では検出が難しかった脅威の発見・対処を可能とします。
NDRの仕組み――どのように通信を捕捉するのか
NDRは、ネットワーク上の要所にセンサー(物理または仮想のアプライアンス)を設置します。通信を宛先ごとに振り分ける役割を持つネットワークスイッチのミラーポートやネットワークTAP(Terminal Access Point:物理的にケーブル上の信号を分岐する装置)を用い、通信のコピーをセンサーに取り込みます。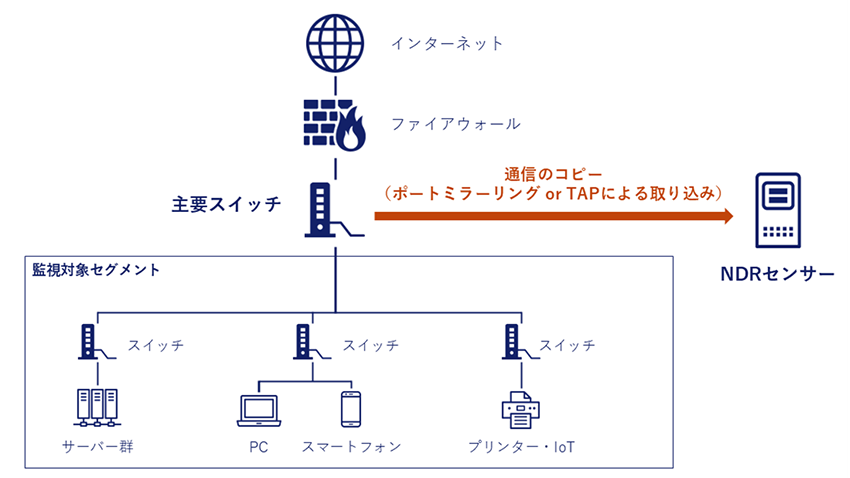
なぜ今、NDRなのか――3つの理由
EDRをはじめとする既存対策を実施している多くの組織において、さらなるサイバーセキュリティ対策としてNDRを検討する動機は何か。複数のお客様における検討事例を踏まえ、以下の3点で整理します。
理由1:EDRだけでは守り切れない領域の補完
AIによって脆弱性の発見が加速するなか、攻撃者は防御の手薄な箇所をより短期間で見つけ、侵入や潜伏の足掛かりにしやすくなっていると考えられます。そこで改めて問題となるのが、EDRの監視が及ばない領域です。
EDRは、端末やサーバーなどのホスト上でプロセス実行やファイル操作を監視する強力なソリューションです。一方で、次の2つの場合には監視の空白が生じます。
①EDRエージェントを導入できない機器がある場合
以下のような機器は、EDRの監視対象外となる場合があります。
-
・独自OSで動作するアプライアンス型バックアップ装置やファイルサーバー専用機
-
・古いOSや性能保証などの制約により、EDRエージェントの導入が難しい端末
-
・ベンダーサポート要件により、エージェントの追加が認められないサーバー
②EDRエージェントが無力化された場合
EDRはホスト上で動作するため、攻撃者によってエージェントが停止・無力化されると、そのホスト内の挙動を監視できなくなる可能性があります。
こうした監視の空白に対し、NDRは監視対象の機器とは論理的に分離された環境で動作するため、センサーが捕捉できる経路上の通信であれば、いずれの場合も監視を継続できます。エージェントを導入できない機器の通信や、EDRが機能しなくなったホストから発生する不審な通信を捉え、EDRの空白を補完します。
理由2:検知の高度化と封じ込めの自動化
背景で述べたとおり、初期侵入から横展開開始までの時間は最速で数十秒にまで短縮しています。人手によるログ調査を前提とした初動では、封じ込めが間に合わない局面が生じつつあります。
攻撃者は侵入後、正規の認証情報やリモート管理ツールを用いてネットワーク内を移動します。これらの操作は正常な管理作業との区別がつきにくく、個々のホストやネットワーク境界の監視だけでは検知が困難です。
また、攻撃を検知できても、侵害の起点からその後の活動までを迅速に把握し、攻撃の全体像を明らかにしたうえで適切に対処することは容易ではありません。
こうした情報を横断的に相関分析できる仕組みが十分でない場合、CSIRT(Computer Security Incident Response Team)やSOC(Security Operations Center)の担当者は、各ホストのイベントログ、Active Directoryの認証ログ、プロキシのアクセスログ、ファイアウォールの通信ログなどを個別に確認し、タイムスタンプを突合しながら攻撃経路を再構成する必要があります。
この作業には時間を要し、検知直後の封じ込めや、その後の根本原因への対処のリードタイムに直接影響します。
NDRはセンサーで捕捉した通信を横断的に分析し、複数のホスト間で連鎖する不審な認証要求やデータ移動を、一連の攻撃シーケンスとして自動的に相関づけます。さらに、製品の自動対処機能やファイアウォール・EDRとの連携を設定し、発動条件を定めておけば、検知を契機に該当通信の遮断やホストのネットワーク隔離を自動実行でき、迅速な状況把握と対処が可能になります。
加えて、NDRは検出した攻撃通信と関連するホスト情報を抽出し、いつ・どこで・何が・どの順序で発生したのかをトポロジーマップ上で可視化します。セキュリティ担当者は、断片的なログの突合に時間を費やすことなく攻撃の全体像を俯瞰し、「どのホストを隔離すべきか」「封じ込め範囲をどこに設定するか」を迅速に判断できます。
実際の運用においても、NDRはEDR、SIEM(Security Information and Event Management:ログ統合管理)、SOAR(Security Orchestration, Automation and Response:セキュリティ対処の自動化基盤)と組み合わせて活用されるのが一般的です。
近年は、EDRやNDRなど複数の検知基盤のデータを統合して分析するXDR(Extended Detection and Response)の構成要素として、NDRを位置づけるアプローチもあります。
NDRは単独で完結するものではなく、セキュリティ監視態勢全体のなかでの位置づけを整理したうえで活用することで、真価を発揮します。
理由3:改ざんされにくい証跡が支える説明責任と迅速な意思決定
攻撃の高度化は、証跡の確保にも影響を及ぼしています。CrowdStrike社の同レポートでは、AIで生成したスクリプトを用いて認証情報の窃取を加速させるとともに、フォレンジック上の証拠を消去した攻撃グループの事例も報告されています。ホスト上のログだけに依存した調査は、攻撃者による消去のリスクと隣り合わせです。
インシデント発生時、経営層がまず求めるのは、多くの場合「何が起きたのか」「被害はどこまで広がっているのか」「ステークホルダーにどう説明するのか」への回答です。
NDRは、監視対象のホストとは論理的に分離された環境で、通信データや分析結果を保持します。具体的には、センサー、センサーからデータを集約・分析するアプライアンス、ベンダーのクラウド基盤などに保持されます。
そのため、攻撃者がホストを侵害しただけでは、通信の記録を直接改ざん・削除することは困難です。ホスト上のイベントログが攻撃者によって消去されていても、NDRに記録された通信ログを、インシデントのタイムラインを再構成するための証跡として活用できます。
NDRが可視化する攻撃の時系列や影響範囲は、技術的な詳細に通じていない経営層にも状況を伝えやすい形式です。改ざんされにくい証跡に基づく可読性の高い状況報告は、ステークホルダーへの説明責任を果たしつつ、初動の意思決定を迅速化します。
おわりに
フロンティアAIの登場は、攻撃側のスピードと巧妙さを非連続的に押し上げています。この環境下で事業を守り抜くには、防御・検知・復旧それぞれを継続的に高度化していくことが重要です。
NDRはその重要な一手として、EDRの死角を補完しながらネットワークを横断的に可視化し、検知の高度化と遮断の自動化を支援するとともに、インシデント発生時の説明責任を支えます。
なお、これらの実践的な論点について体系的に解説した動画を公開しています。セキュリティ対策の検討材料として、ぜひご活用ください。
▼オンデマンド配信はこちらNDRの価値を最大限引き出すには? ~セキュリティコンサルタントから見た論点~
※無料でご視聴いただけます。視聴には会員登録/ログインが必要です。
弊社ではNDR製品「Vectra AI」および「Darktrace」を提供しております。ネットワーク監視を通じたサイバーセキュリティの高度化をご検討の際はお気軽にお問い合わせください。
お問い合わせフォーム:https://www.nri-secure.co.jp/info/all