導入までの設定作業負荷が高く
メールのセキュリティ対策が
出来ていない
従来のゲートウェイ型対策ではDNS(MXレコード)の変更が必須で、メール流通の停止やメールロストのリスクもあるため、既存のメール環境を変えずに対策を強化したい。

CEP APIはProofpoint の高度なAI と、
Proofpointの高度なグローバル脅威インテリジェンス を活用し、
業界最高水準の有効性 で、「人」を標的にした攻撃を阻止します。
/proofpoint_platinum_partner.jpg)
従来のゲートウェイ型対策ではDNS(MXレコード)の変更が必須で、メール流通の停止やメールロストのリスクもあるため、既存のメール環境を変えずに対策を強化したい。
ルールベースや人の手で不審メールを1件ずつ判定・分析するには限界があり、セキュリティ担当者の運用負荷が増え続けているため、判定と初動対応を自動化したい。
差出人を巧妙に偽装するビジネスメール詐欺(BEC)や未知のフィッシングが、標準のセキュリティ機能をすり抜けてしまうため、AIで高精度に検知し自動で対処できる仕組みを整えたい。
CEP APIは、AIによるメールの自動判定に特化したAPI型のメールセキュリティサービスです。
業界最大級の最新メール脅威データを学習したAIが、メールにおける脅威を高精度に検知・防御します。加えて異常な内部間でのメールを検知でき、乗っ取られている可能性のあるアカウントを検出し対処することが可能になります。
Proofpoint Core Email Protection API(以下、CEP API)は、
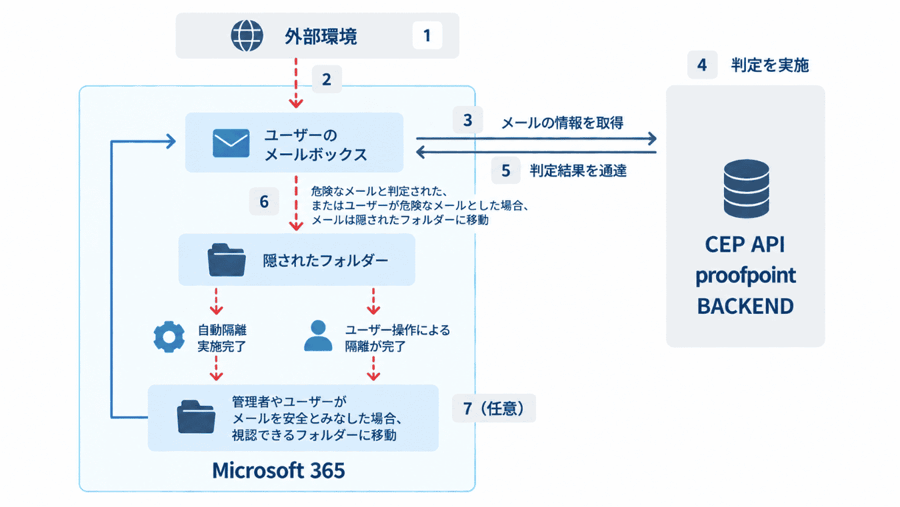
Microsoft 365とAPI経由で直接連携するメールセキュリティソリューションです。
Proofpoint社の脅威インテリジェンスとAI・機械学習技術により、
受信トレイに届いたメールを自動で判定し、危険なメールへ即時に対処します。
1
AIにより様々なメールの脅威を
自動的に検知
Proofpointは、世界のメールトラフィックの約4分の1をスキャンし、年間3兆件以上のメールから収集した脅威データをAIで分析しています。これにより、ビジネスメール詐欺、アカウント乗っ取り、QRコード脅威、なりすまし、ラテラルフィッシングをはじめとした、今日 の最も高度な脅威を防ぐことができます。
2
ユーザーのメール動向を学習し
アカウントの乗っ取りを検知
アカウントが乗っ取られた場合、攻撃者がそのアカウントを使用して内部にメールを送信するケースがあります。ゲートウェイ型ではこのような不審な内部メールを検知することは困難ですが、CEP APIではこのようなメールも検知でき、乗っ取られている可能性のあるアカウントを検出し対処することが可能になります。
3
迅速な導入、運用の開始
CEP APIはAPI形式での接続のため、メールの経路を変更する必要がなく導入が容易です。 設定完了のあと、システムが1年分のユーザーデータを用いた学習を行い、48時間以内に自動化された保護が適用されます。ProofpointのAPIソリューションは、検知精度の高さと導入の手軽さを同時に実現することが可能です。
ユーザーのメールボックスに届いたメールをCEP APIが自動で分析し、4種類に分類します。
判定結果に応じて実行するアクションを指定でき、管理者はダッシュボードで検出状況とセキュリティイベントを確認できます。
1
世界最大級の脅威インテリジェンスとAIを、国内の専門会社を通じて
Proofpoint社は20年以上にわたり収集した数兆個のグローバルデータポイントで学習したNexus AIにより脅威を自動判定し、Gartnerをはじめとする業界のアナリストから高い評価を受けています。この製品を、情報セキュリティ専門会社であるNRIセキュアなら認定SEが多数在籍し、日本語での導入支援から運用のご相談まで一貫してご提供することができます。またELITE」パートナーとして認定されています。
2
メール・Webセキュリティ領域での豊富な導入実績
NRIセキュアは、メール・Webセキュリティをはじめとするセキュリティソリューションの導入・運用を多くの企業でご支援してきました。お客様のメール環境や既存の対策を踏まえ、CEP APIをどの範囲・順序で適用するかを現実的にご提案することができます。
3
PoCから本番展開まで、既存環境を止めずに伴走
Microsoft 365環境と管理者権限をお持ちであれば、すぐに検証を開始できます。MXレコードの変更を伴わないため、一部ユーザーを対象にしたPoCから全社展開まで、メールの流通を止めることなく段階的に進めることができます。
STEP
1
お問い合わせ・ヒアリング
現在のメール環境(Microsoft 365のライセンス、既存の対策)と課題をお聞かせいただき、適用範囲と進め方をご提案します。
STEP
2
PoC(概念実証)
Microsoft 365のグローバル管理者権限をお持ちのアカウントで連携を設定し、一部ユーザーまたはグループを対象に検証を開始します。アラートメールの送信元と、報告メールの転送先となるメールボックスを各1つご用意いただきます。
STEP
3
本番展開
PoCの結果をもとに、判定結果ごとのアクション(警告・隔離・移動)を決め、対象ユーザーを全社に広げます。MXレコードの変更は不要です。
STEP
4
運用
ダッシュボードで検出状況を確認しながら、ユーザーからの報告メールや解放申請への対応を運用に定着させます。運用上のご相談はNRIセキュアが承ります。
試用につきましてはお問い合わせフォームに「試用希望」と記載のうえお問い合わせください。
現状のメール経路を変更せずに、試用することが可能です。
お客様と複数回ミーティングをさせていただき、設定値の決定、設定投入いたします。
また、API利用開始時の立会いも実施いたします。
Microsoft 365に対応しています。
その他のメールサーバーをご利用の場合には、ゲートウェイ型のメールセキュリティサービス
Proofpoint Email Protectionの取り扱いがございますので、詳細をご希望の場合お気軽にお問い合わせください。