
Point1:情報セキュリティ監査制度の普及への貢献実績
監査の在り方や実施方法についての実務的なルール策定の参画経験を活かし、有効かつ効率的な監査をご提供します。

情報セキュリティ監査により、自身の強み・弱みや脅威を知ることは、セキュリティマネージメントのPDCAサイクルでCheck(評価)からAct(是正)に結びつくため、非常に重要です。
弊社では、情報セキュリティ監査制度の創設から普及に携わっており、これらの経験を活かして、是正措置を講じるための有効かつ効率的な監査をご提供します。
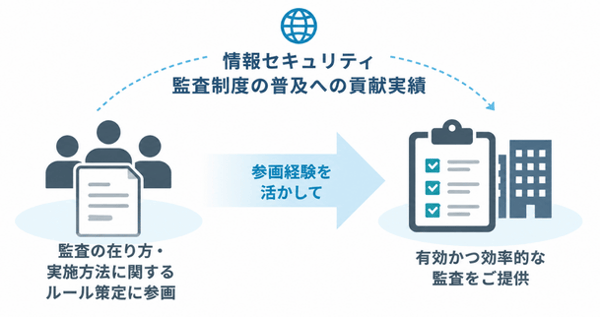
Point1:情報セキュリティ監査制度の普及への貢献実績
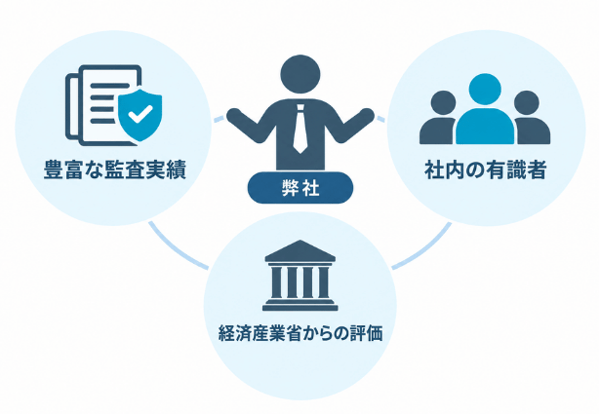
Point2:豊富な情報セキュリティ監査実績
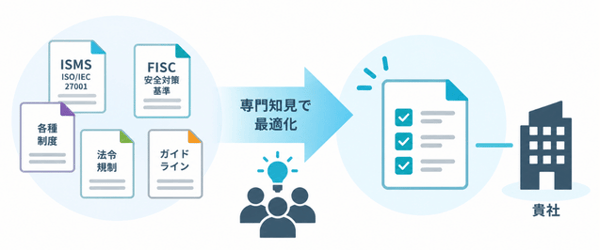
Point3:関連制度への深い理解と適切な準拠基準の利用
情報セキュリティ監査制度への貢献や、FISC安全対策基準の委員活動 等を通じて情報セキュリティ制度に精通しているため、貴社の業務内容に応じて必要となる観点を盛り込んだ監査を行うことが可能です。