
防衛産業サプライチェーンで要求される「NIST SP800-171」に対応した
セキュリティ対策状況可視化サービス
米国立標準技術研究所(NIST) が発行する「NIST SP800-171」は、「連邦政府外のシステムと組織における管理された非格付け情報の保護」と題されたガイドラインです。米国防総省では、全世界の取引先に対してNIST SP800-171への準拠を求めており、日本の防衛省もNIST SP800-171相当のセキュリティ要求事項を調達基準に盛り込んでいます。
NRIセキュア独自の標準化フレームワーク「NSF(NRI Secure Framework) for NIST SP800-171」をもとに、NIST SP800-171への準拠を検討している企業向けに、セキュリティ対策状況の可視化から、必要な対策の実行支援まで一気通貫でご支援します。
情報の保護に関するNISTのガイドラインと対象組織・情報の機密レベルの関係図

サービス概要
1. NIST SP800-171準拠状況の可視化および対策を提示
NIST SP800-171やそのほかの関連するガイドライン*と照らし合わせ、お客さまのセキュリティ対策がどの程度NIST SP800-171に準拠しているのか、現状把握・分析を行い、準拠のために必要なセキュリティ対応策を提示します。
NIST SP800-171の要件概要
| 分類 | 項目 | タイトル | 概要 |
| ガバナンス | 3.2 | 意識向上と訓練 | セキュリティポリシーを遵守すること |
| 3.11 | リスク評価 | 情報資産のリスクを適切に評価すること | |
| 3.12 | セキュリティ評価 | セキュリティ管理策を定期的に評価すること | |
| セキュリティ対策の導入と運用 | 3.1 | アクセス制御 | システムヘアクセスできる人/機能を制限すること |
| 3.4 | 構成管理 | システムを構成する機器に求められるセキュリティ構成設定を確立すること | |
| 3.5 | 識別と認証 | システム利用者、デバイスを識別すること | |
| 3.7 | メンテナンス | 組織のシステムのメンテナンスを行うこと | |
| 3.8 | 記憶媒体の保護 | CUIをセキュアに格納すると共にアクセスできるものを制限すること | |
| 3.10 | 物理的保護 | 組織のシステム、装置等への物理的アクセスを制限すること | |
| 3.13 | システムと通信の保護 | システムの通信を監視し、制御し、保護すること | |
| 3.14 | システムと情報の完全性 | 脆弱性情報の収集、監視、パッチ適用などの活動を通してタイムリーにシステムと情報の完全性を担保すること | |
| 管理体制 | 3.6 | インシデント対応 | インシデントの追跡、報告ができること |
| 3.9 | 要員のセキュリティ | システムへのアクセスを行う個人を審査すること | |
| 監査 | 3.3 | 監査と説明責任 | システムの監査を行うとともに責任の追及ができること |
*そのほかの関連するガイドライン
・NIST SP800-171A「Assessing Security Requirements for Controlled Unclassified Information」
・NIST SP800-53「連邦政府情報システムおよび連邦組織のためのセキュリティ管理策とプライバシー管理策」
・NIST SP800-37「連邦政府情報システムに対するリスクマネジメントフレームワーク適用ガイド:セキュリティライフサイクルによるアプローチ」
・NIST Handbook162「NIST MEP Cybersecurity Self-Assessment Handbook For Assessing NIST SP 800-171 Security Requirements in Response to DFARS Cybersecurity Requirements」
・ISO/IEC27001「情報セキュリティマネジメントシステム(ISMS)認証」など
2. セキュリティ対策のロードマップ策定支援
NIST SP800-171準拠状況の可視化後、準拠に必要な対策を確実に実行するために、整備が必要な社内規程や運用体制、人員・設備面、技術対策など、セキュリティ対策の整理を行います。そして整理されたセキュリティ対策について優先度を定義した上で、お客さまに適した実効性のある計画策定を支援します。
3. セキュリティ対策の実行支援
策定したロードマップの対策が実行完了するまで、一気通貫で支援します。お客さまの要望や課題に応じて、最適なセキュリティソリューションの提示から、運用設計支援、セキュリティ対策導入時のPMO(プロジェクト・マネジメント・オフィス)支援、継続的なセキュリティ監視体制のアドバイザリなどが含まれます。
4. その他オプションサービス
セキュリティ対策実装に関する当社独自の知見を用いて、プラットフォームやWEBアプリケーションを対象にした技術的な診断や、情報システムに対しての実機評価(脆弱性診断)なども、オプションとして提供します。
特長
Point.1 経験と実績に裏付けされたコンサルティングサービス
NSFは、組織・拠点ごとに利用する情報システムや体制のセキュリティレベルを横断的に評価するために、NRIセキュアが策定した標準化フレームワークです。NRIセキュアが長年にわたるコンサルティングで培ってきたノウハウと、国内及び海外の著名なセキュリティ対策基準で掲げられている要求を解釈し、ここ数年のサイバーセキュリティトレンドや脅威の動向を踏まえて継続更新されています。金融、運輸、製造業、エネルギー業、商社、不動産など、多様な業界の多くの企業に対して、NSFを活用したセキュリティコンサルティングサービス(セキュリティ対策状況可視化サービス)の提供実績があります。
Point.2 要件解釈から準拠状況の確認・対策実行支援までをスピーディに提供
NIST SP800-171を正確に解釈するには、事前知識やノウハウが必要です。NISTの各種ガイドラインを熟知したセキュリティコンサルタントが、200社以上の利用実績を持つNSFに、NIST SP800-171の要件を組み込み、策定したフレームワークを用いて、「誰が」「何に対し」「どのような対策」を実施すべきである、などの具体的な提言をはじめ、準拠に向けたロードマップ策定からセキュリティ対策の実行までを幅広く支援します。
本サービスをご利用いただくことで、難解な要件解釈にお客さまの労力をかけることなく、自社の準拠状況を迅速かつ確実に可視化でき、セキュリティ対策の検討にかかる時間を大幅に短縮できます。
Point.3 海外グループ企業への支援
企業の海外拠点に対しても、野村総合研究所グループの海外現地法人などと連携し、国内と同様の支援を行うことが可能です。お客さまのグループ全体でのNIST SP800-171準拠を支援することができます。
サービスのご提供フロー
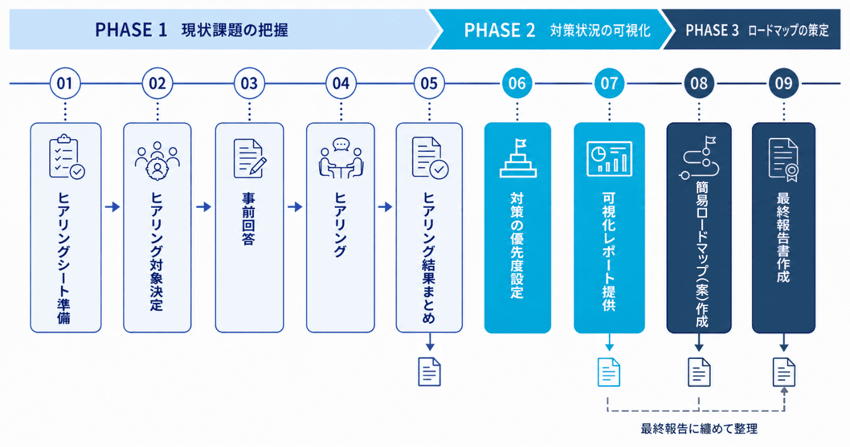
セキュリティ対策状況可視化サービスの流れ
料金
個別相談となります。
詳細については、以下よりお気軽にお問い合わせください。